


 News
 Discover
 Newsletter
Articoli in evidenza
 Cyber Italia
 Innovazione
 Innovazione
 Cyber Italia
 Innovazione
Ultime news
 Cyber News
Antitrust Usa: ma quali accuse, Zuckerberg e Bezos ne guadagnano ulteriori 6 miliardi di dollari
Altro che crisi, Jeff Bezos, CEO di Amazon, e Mark Zuckerberg, CEO di Facebook, non hanno sofferto i giorni successivi...
Redazione RHC - 3 Agosto 2020
 Cyber News
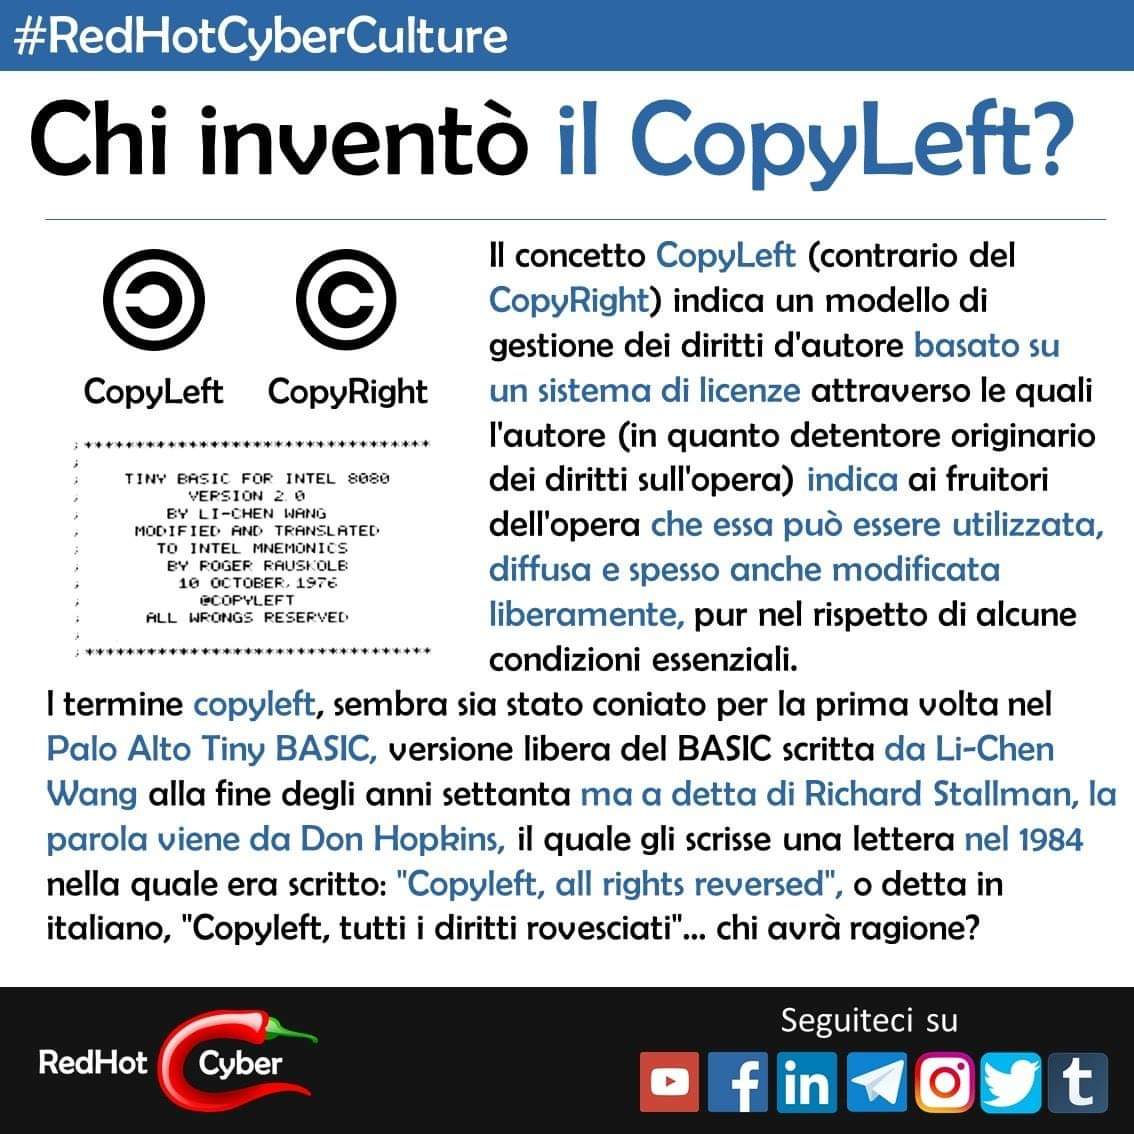
Copyleft e Copyright.
Scopriamolo insieme con questa pillola di cyber skill...#redhotcyber #cybersecurity #gnu #Linux #opensorce
Redazione RHC - 3 Agosto 2020
 Cybercrime
I malware… ma li conosciamo davvero a fondo?
Scopriamoli assieme con questi 2 video, che ci raccontano 8 tra le più pericolose #minacce #cyber. #redhotcyber #cybersecurity #malware #virus...
Marcello Filacchioni - 3 Agosto 2020
 Cyber News
In effetti, è proprio così…
#redhotcyber #cybersecurity #research #zeroday #nvd #bug #security
Redazione RHC - 3 Agosto 2020
 Cyber News
BootHole: Linux e Windows che utilizzano GRUB2, sono vulnerabili.
I ricercatori di #Eclypsium, Mickey #Shkatov e Jesse Michael, hanno scoperto una #vulnerabilità - soprannominata "#BootHole" - nel bootloader GRUB2...
Redazione RHC - 3 Agosto 2020
 Cyber News
Intelligence: Spie e segreti in un mondo aperto.
Se George #Bush avesse letto questo libro i fatti dell'11 settembre non si sarebbero verificati? E' questo l'interrogativo che pone...
Redazione RHC - 2 Agosto 2020
 Cybercrime
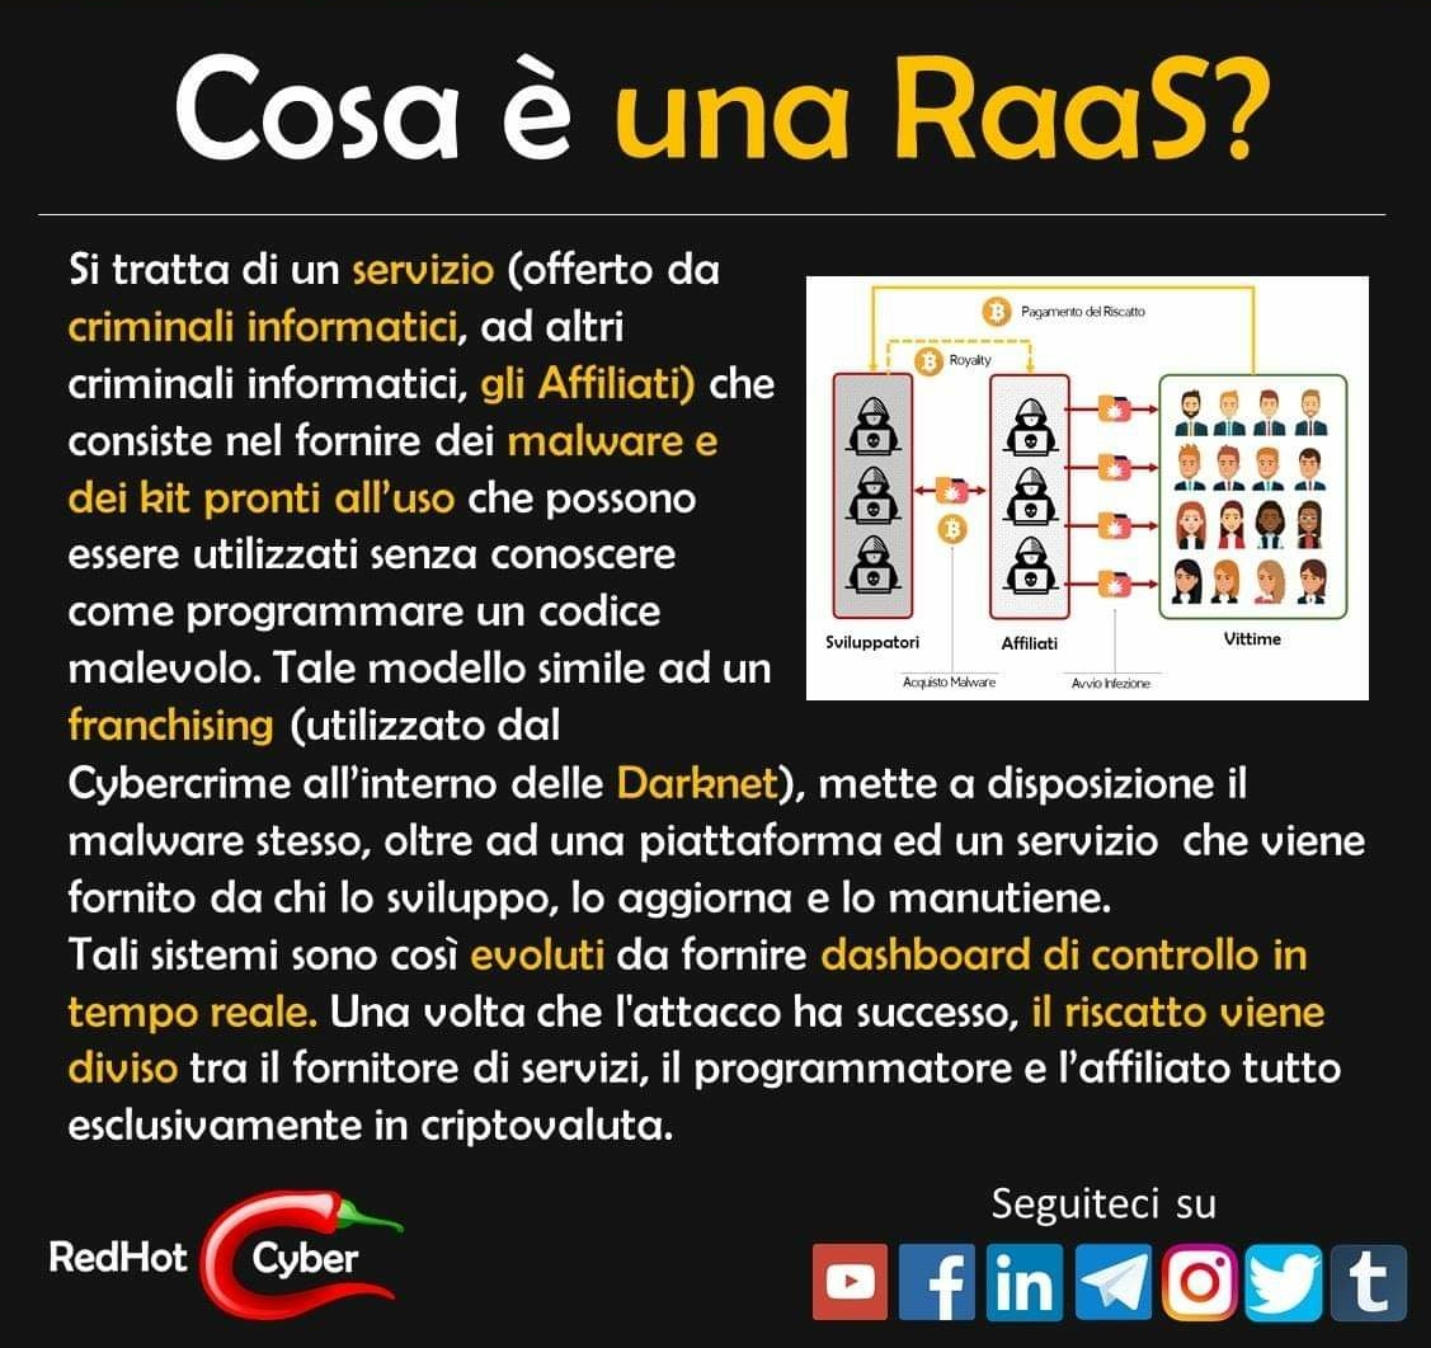
Il modello RaaS e strumenti come Shodan e ZoomEye firmano i target per gli attacchi ransomware.
La #RaaS (#Ransomware as a Service) è un modello che premia sempre, generando profitto ed è per questo che è...
Pietro Melillo - 2 Agosto 2020
 Cyber News
IBM Security e Ponemon Institute, pubblicano il nuovo report Cost of a Data Breach 2020.
Il rapporto annuale Cost of a #Data #Breach, continua a fornire una visione dettagliata degli #impatti #finanziari che gli #incidenti...
Redazione RHC - 2 Agosto 2020
 Cyber News
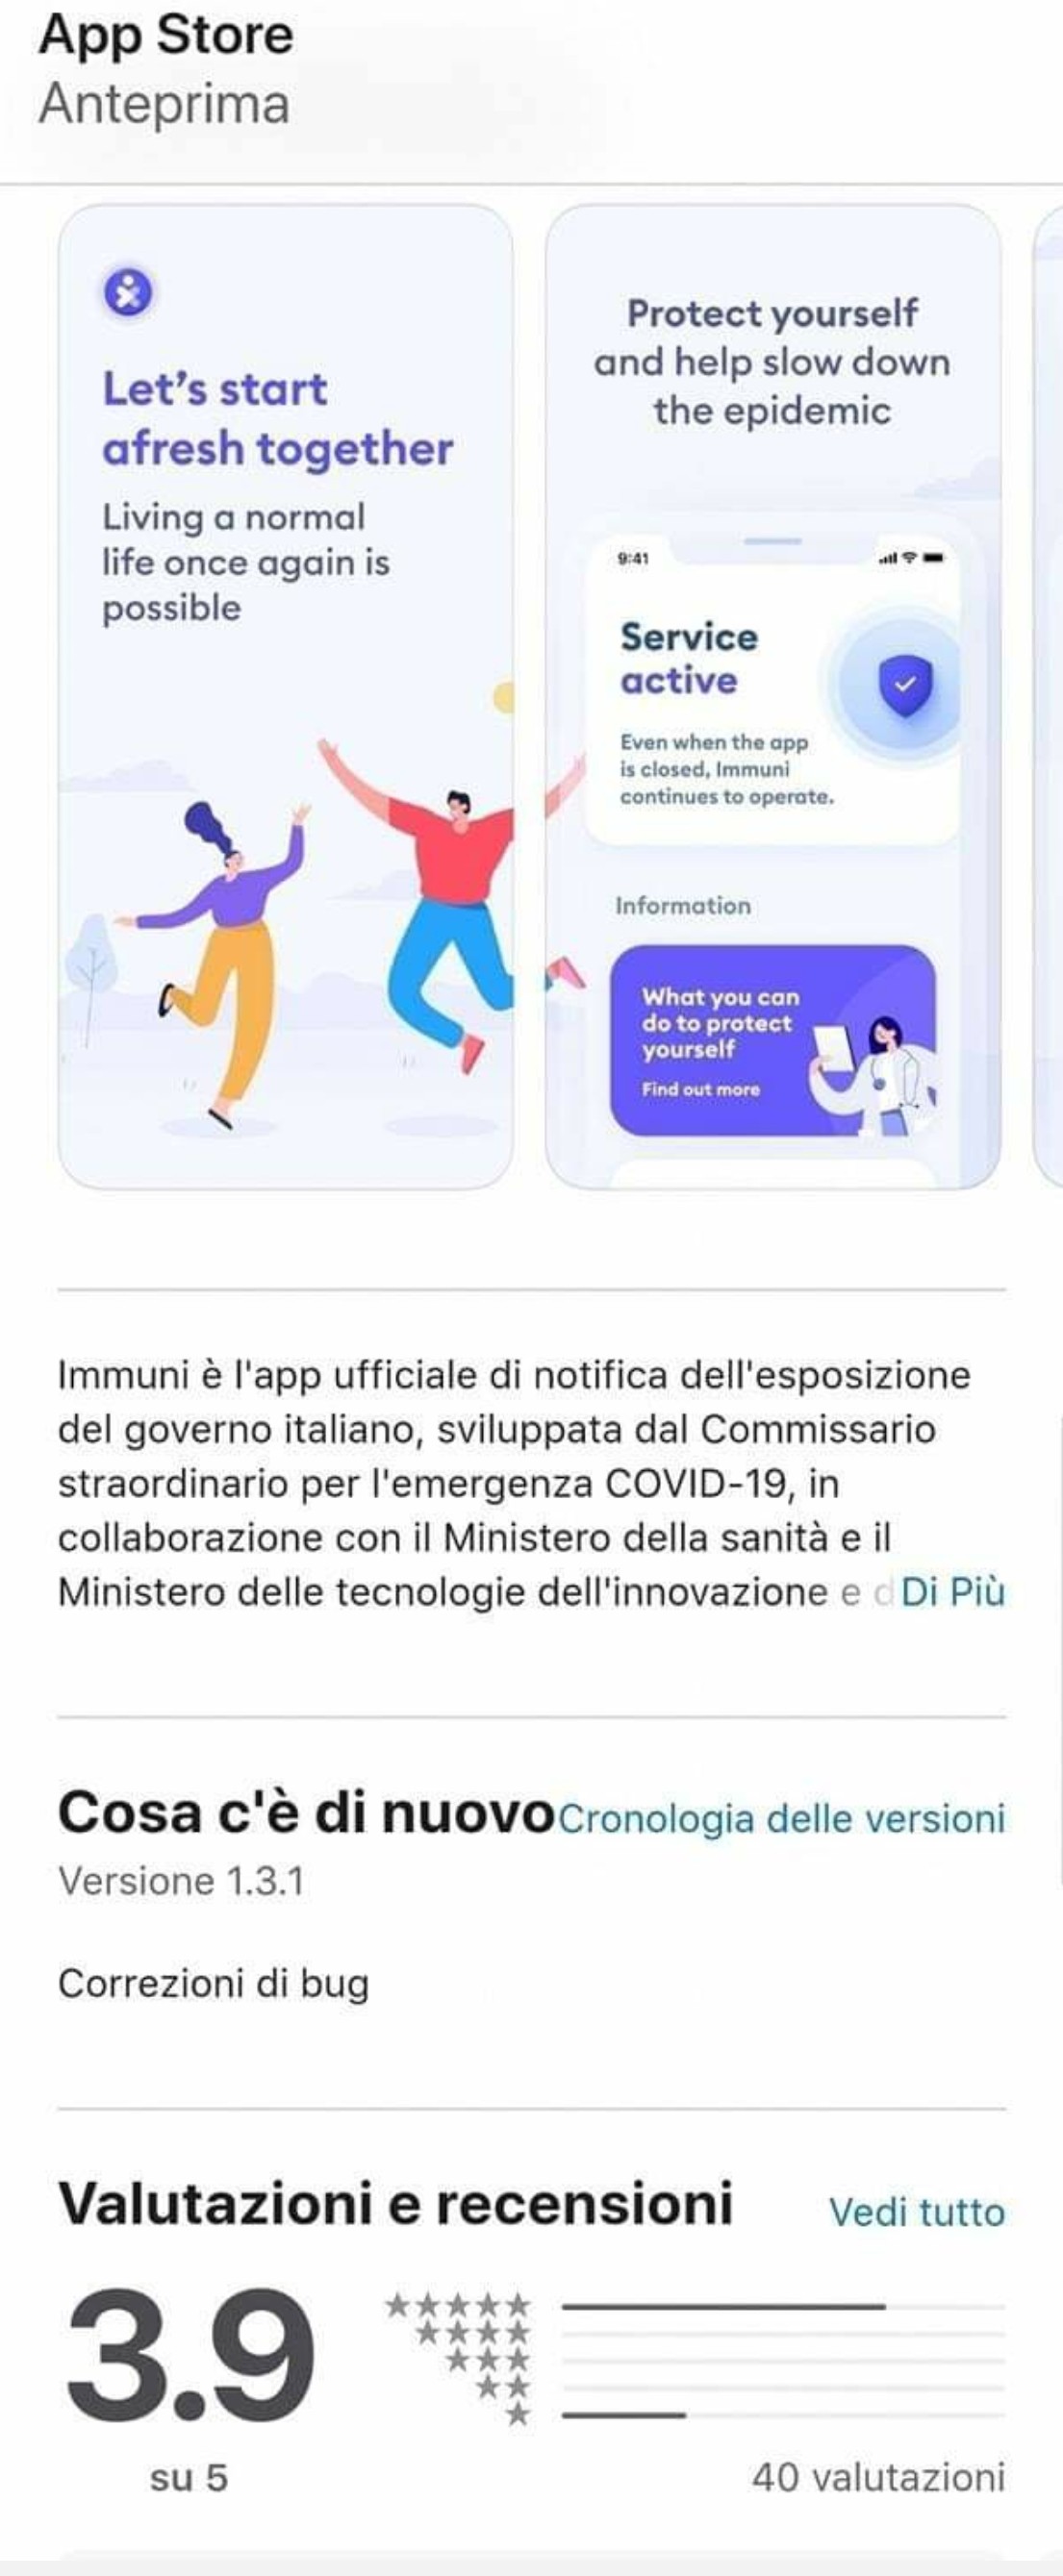
App Immuni: non immune da malfunzionamenti.
Mentre sugli store fioccano le recensioni negative e critiche sulle immagini.Era stata presentata come un’arma di ultima #generazione per tracciare...
Redazione RHC - 1 Agosto 2020
 Cyber News
L’attacco informatico su Garmin pone una domanda complicata per il governo degli Stati Uniti.
Le persone hanno iniziato a notare che c'era qualcosa che non andava a metà della scorsa settimana quando non erano...
Redazione RHC - 30 Luglio 2020
 Cultura
Bezos & “soci”, sono nei guai
Maxi-processo per Amazon, Facebook, Google e Apple a 100 giorni dalle elezioni.San Francisco: il capo di #Facebook Mark #Zuckerberg e...
Silvia Felici - 30 Luglio 2020
 Cyber News
Security by Design, ma la applichiamo davvero bene?
Spesso si parla di security by design, ma a parte dirlo perché fa fico, perché fa tendenza, stiamo realmente progettando...
Redazione RHC - 30 Luglio 2020
Numero di articoli trovati: 14915
Il Parlamento europeo ha approvato un disegno di legge per combattere la pubblicità online invasiva.
Il Parlamento europeo ha approvato una prima bozza di legge volta a contrastare le pratiche aggressive delle grandi aziende tecnologiche nel campo della pubblicità online. Il Digital Services Act, introdotto...


La vulnerabilità in Dark Souls consente agli hacker di ottenere il controllo sui PC dei giocatori.
Nel fine settimana, gli sviluppatori della serie di giochi Dark Souls hanno riferito che i server PC di Dark Souls: Remastered, Dark Souls 2, Dark Souls 3 e Dark Souls:...
WhatsApp sta lavorando per gestire la verifica in due passaggi
Secondo il portale WABetaInfo, WhatsApp sta lavorando alla possibilità di aggiungere un meccanismo di verifica in due passaggi alle versioni desktop e web del messenger. Molte persone usano l'applicazione WhatsApp...
Volkswagen licenzia un dirigente che aveva sollevato problemi sulla sicurezza informatica.
Volkswagen ha licenziato un alto dirigente settimane dopo aver sollevato preoccupazioni sulle potenziali vulnerabilità nella piattaforma di pagamento della casa automobilistica, ha riferito il Financial Times, citando documenti interni dell'azienda....
Microsoft disabilita le macro in Excel 4.0 (XLM) per impostazione predefinita
Microsoft ha annunciato che le macro di Excel 4.0 (XLM) saranno ora disabilitate per impostazione predefinita per proteggere gli utenti da documenti dannosi. Lo scorso ottobre, la società ha pubblicato...
La tecnica del Penetration test. Il lavoro dell’ethical hacker.
Autore: Fernando Curzi Data Pubblicazione: 23/01/2022 Il Pentesting è l’insieme di tutte quelle tecniche utilizzate da una figura professionale esperta in sicurezza informatica e delle reti, chiamata anche Pentester, atta...
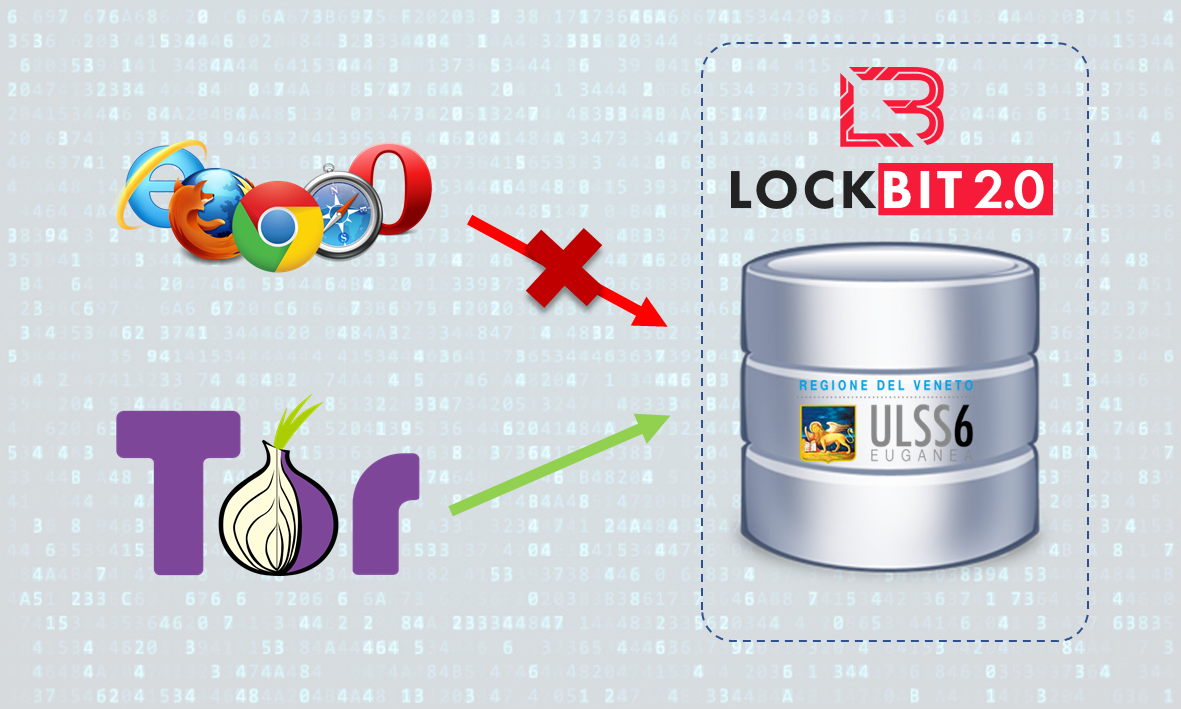
I dati della ULSS6 sono ancora oggi raggiungibili dalla rete Onion. Ecco come funziona.
Autore: Michele Pinassi Data Pubblicazione: 23/01/2022 Il provvedimento di sequestro che la Procura di Padova ha svolto nei confronti del dominio uzbeko, tecnicamente parlando è pressoché inutile e non risolve...
Le cybergang russe, dopo gli arresti di REvil, hanno paura.
Dopo che la FSB ha neutralizzato il gruppo di estorsioni REvil (Sodinokibi) a gennaio di quest'anno, i criminali informatici dell'Europa orientale hanno ora paura. Nei giorni successivi all'azione dell'FSB, i...
La CISA aggiunge 17 vulnerabilità al catalogo dei bug di sicurezza sfruttati attivamente.
Questa settimana, la Cybersecurity and Infrastructure Security Agency (CISA) ha aggiunto 17 vulnerabilità sfruttate attivamente al "Catalogo delle vulnerabilità sfruttate". Il "Catalogo delle vulnerabilità sfruttate conosciute" è un elenco di...
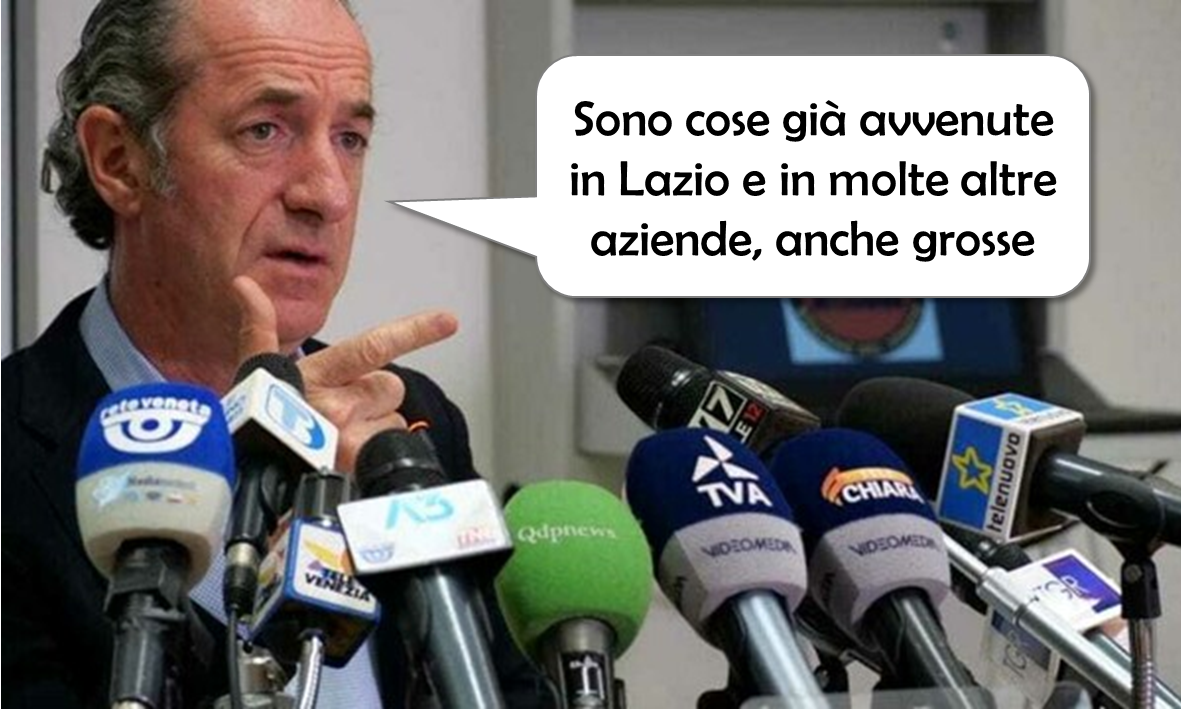
Zaia sulla ULSS6: “sono cose già avvenute in Lazio e in molte aziende, anche grosse”.
In relazione alla pubblicazione dei dati sanitari della ULSS6 Euganea di Padova, della quale abbiamo parlato molto su questo blog, il presidente Zaia, ha rilasciato delle dichiarazioni di recente, come...
