


 News
 Discover
 Newsletter
Articoli in evidenza
 Cybercrime
 Vulnerabilità
 Vulnerabilità
 Innovazione
 Cyber News
Numero di articoli trovati: 14711
Il capo del servizio di miscelazione Helix si è dichiarato colpevole di riciclaggio di denaro.
Questa settimana, Larry Dean Harmon, l'ex proprietario del servizio di mixaggio Helix, si è dichiarato colpevole di oltre 300 milioni di dollari di riciclaggio di criptovalute tra il 2014 e...


Intelligenza artificiale (IA) e cyber security: implicazioni etiche
Autore: Olivia Terragni Oggi, l’aiuto tecnico e strategico dell’Intelligenza artificiale (IA) per la cyber security, è essenziale per rendere i sistemi più robusti contro gli attacchi e identificare velocemente vulnerabilità...
Italia protagonista nella corsa quantistica. Scoperto un metodo che batte Google sulle porte logiche
Anche gli Italiani stanno lavorando sul quantum computing, quella branca della fisica che promette di rendere disponibile un computer ultra performante, general-purpose entro 10 anni. Infatti, un team di ricercatori...
Le cyber gang cercano impiegati infedeli. Trend in aumento.
Ne avevamo già parlato qualche settimana fa, in relazione alla cyber gang LockBit, che aveva richiesto agli impiegati infedeli, l'accesso alle reti delle rispettive aziende previo cospicuo pagamento e avevamo...
Cloudflare mitiva un attacco DDoS da 17.2M rps.
All'inizio di questa estate, i sistemi di protezione DDoS edge autonomi di Cloudflare hanno rilevato e mitigato automaticamente un attacco DDoS da 17,2 milioni di richieste al secondo (rps), un...
Liquid, azienda di scambio e acquisto criptovalute, derubata di 100.000.000$
Un'altra settimana, un'altra catastrofe di criptovaluta.La storia della scorsa settimana riguardava la società cinese di contratti intelligenti di criptovalute Poly Networks, che è stata derubata di circa 600 milioni di...
La Cina approva la nuova legge sulla privacy dei dati personali.
Il Congresso nazionale del popolo cinese ha approvato venerdì una legge per proteggere la privacy dei dati degli utenti online e implementerà tale politica dal 1° novembre, secondo il media...
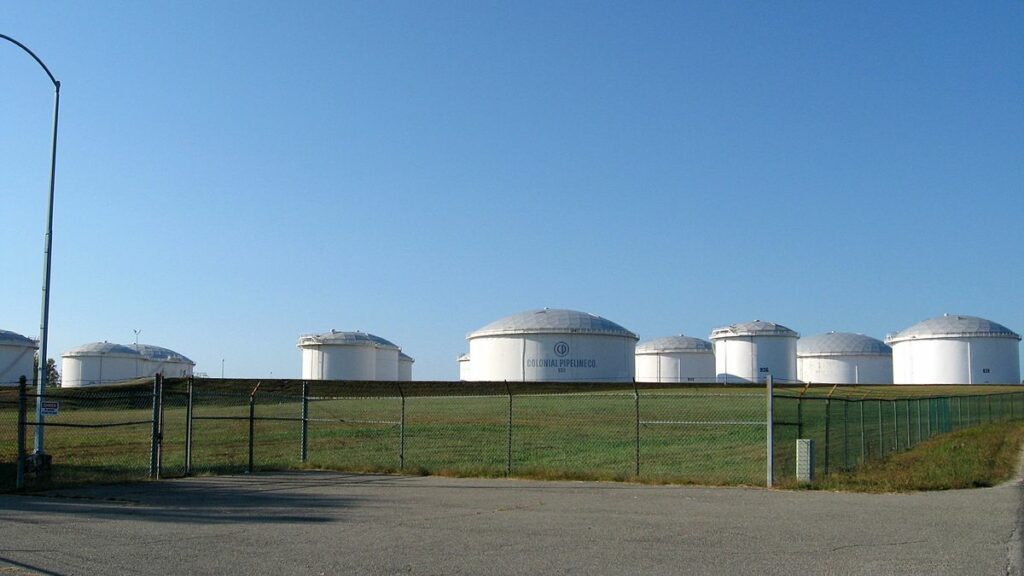
Attacco a Colonial Pipeline: le “lesson learned”.
Lo scorso maggio, l'oleodotto Colonial, che trasporta petrolio per 5.500 km dal sud all'est degli Stati Uniti, è stato colpito da un attacco informatico su larga scala contro le infrastrutture...
Trend Micro Research: quasi un quarto degli exploit venduti illegalmente ha più di tre anni!
Con l'obiettivo di aumentare la consapevolezza, lo studio "The Rise and Fall of the N-day Exploit Market in Cybercriminal Underground" condotto da Trend Micro Research rivela che il 22% degli...
IBM X-Force scopre attinenze tra la TrickBot e il nuovo ransomware Diavol.
Gli specialisti di IBM X-Force hanno studiato un nuovo campione del ransomware Diavol ("diavolo" in rumeno), che ha dimostrato una chiara connessione tra il malware e gli sviluppatori della botnet...
