


 News
 Discover
 Newsletter
Articoli in evidenza
 Innovazione
 Cyberpolitica
 Cybercrime
 Cybercrime
 Vulnerabilità
Numero di articoli trovati: 14750
Exchange Server: la NSA scopre ulteriori RCE e avverte Microsoft.
La National Security Agency (NSA) degli Stati Uniti D'America, ha dichiarato oggi di aver scoperto ulteriori falle di sicurezza su Exchange Server, avvertendo prontamente la Microsoft per la produzione della...


Big Tech: marcia indietro sullo smart working. Tutti in ufficio, o quasi.
Mercoledì della scorsa settimana, Fiona Cicconi di Google ha scritto ai dipendenti dell'azienda annunciando che Google stava anticipando il suo calendario per far rientrare le persone in ufficio. A partire...
WhatsApp: disattiva un account di un utente con il solo numero telefonico.
Una nuova brutta sorpresa per i 2 miliardi di utenti di WhatsApp. La nuova falla di WhatsApp, consente ad un utente malintenzionato di disattivare un account utilizzando il solo numero...
Tesla Model 3 e i limiti delle versioni software embedded.
Il ricercatore di sicurezza Chris Williams ha mostrato come è stato in grado di sfruttare con successo una vulnerabilità nota (CVE-2020-6418) in un browser basato su Chromium in un'auto Tesla...
RCE zeroday per Chrome, Opera e Brave.
Un ricercatore di sicurezza indiano ha pubblicato un codice exploit PoC (proof-of-concept) relativo ad un difetto scoperto di recente che influisce su Google Chrome e altri browser basati su Chromium...
Incidente a Natanz: arrestato il presunto aggressore.
L'Iran sembra abbia, nella giornata di lunedì identificato la persona che ha interrotto il flusso di energia nell'impianto nucleare di Natanz, secondo quanto riferito dal sito web iraniano Nournews da...
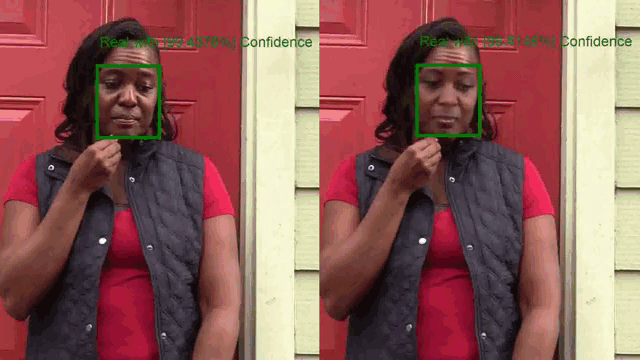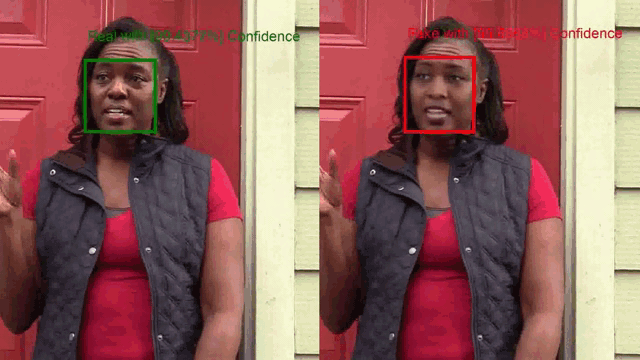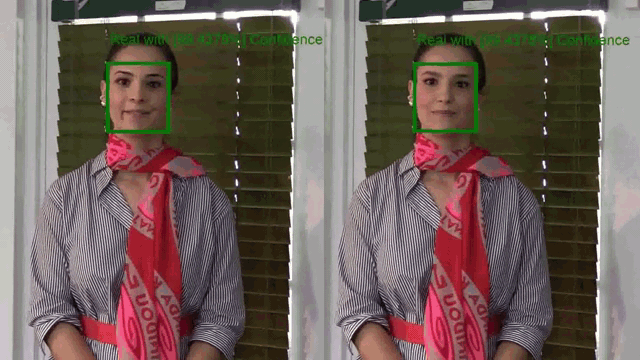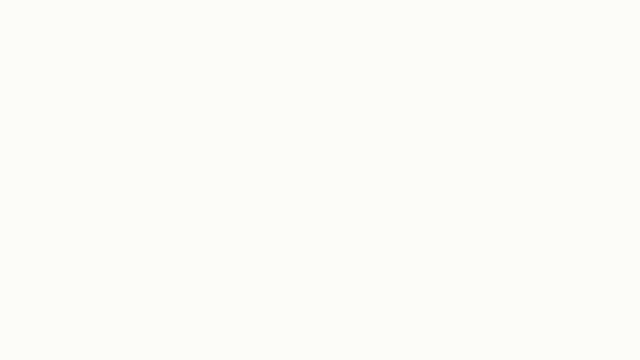
Deepfake: le persone comprendono i pericoli ma continuano a condividerli.
Sulle pagine di RHC ne abbiamo parlato diverse volte, della pericolosità dei DeepFake. I deepfake stanno diventando sempre più pervasivi, con l'emergere di nuovi strumenti per rendere la creazione di...
Moodle espone una vulnerabilità da 6 anni che consentiva l’acquisizione di un account.
Moodle è un sistema di gestione dell'apprendimento (LMS) gratuito e open source scritto in PHP e distribuito sotto la GNU General Public License. Sviluppato su principi pedagogici, Moodle è utilizzato...
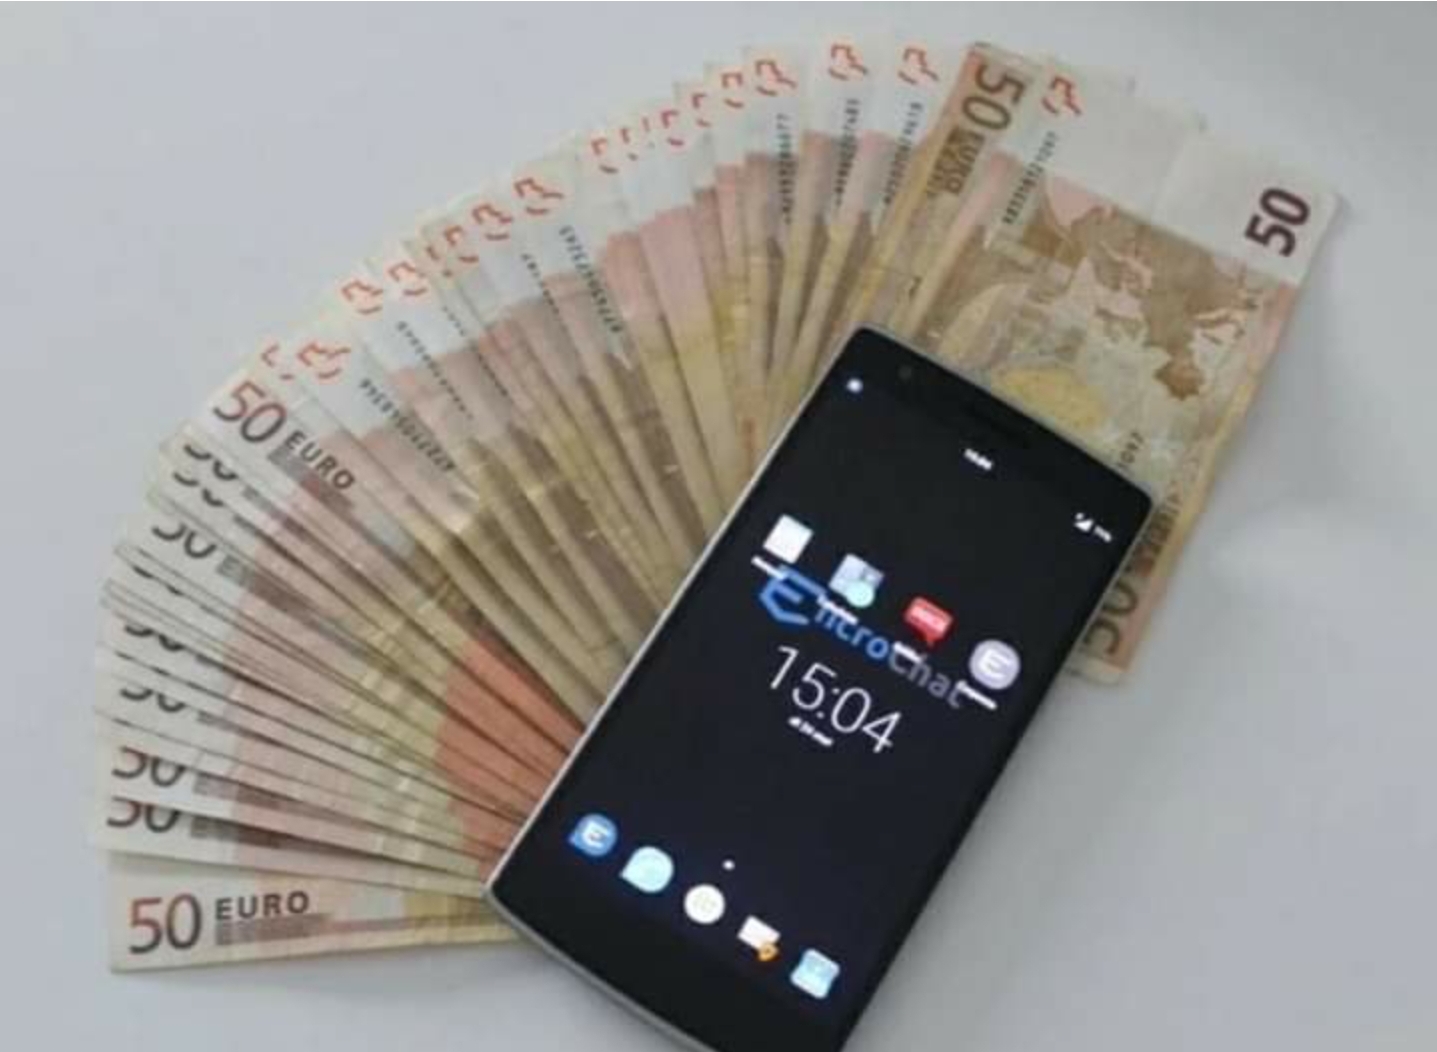
Telefoni criptati e carte SIM russe per falsificare qualsiasi numero di telefono.
I criminali spesso utilizzano i cosiddetti telefoni crittografati, dispositivi personalizzati che in alcuni casi hanno rimosso il microfono, il GPS e la fotocamera, come ad esempio i terminali della Encrochat,...
Cyberattack a Natanz: Teheran dichiara “terrorismo nucleare” mentre lo Zarif iraniano giura vendetta
Secondo quanto riportato dal The Gerusalem Post, il Mossad era dietro l'attacco informatico di Natanz di domenica che ha causato ingenti danni al principale impianto di arricchimento dell'uranio dell'Iran situato...
