


La famigerata banda ransomware BlackCat/ALPHV, rivendica un attacco ad un’altra organizzazione. Oggi è il turno della italo-fracese Corsica-Ferris, che si trova a combattere con il ransomware.
BlackCat riporta all’interno del suo Data Leak Site che l’azienda è rimasta vittima di un attacco informatico e pubblica una serie di samples esfiltrati dalle infrastrutture IT dell’azienda e un file contenente 101GB.

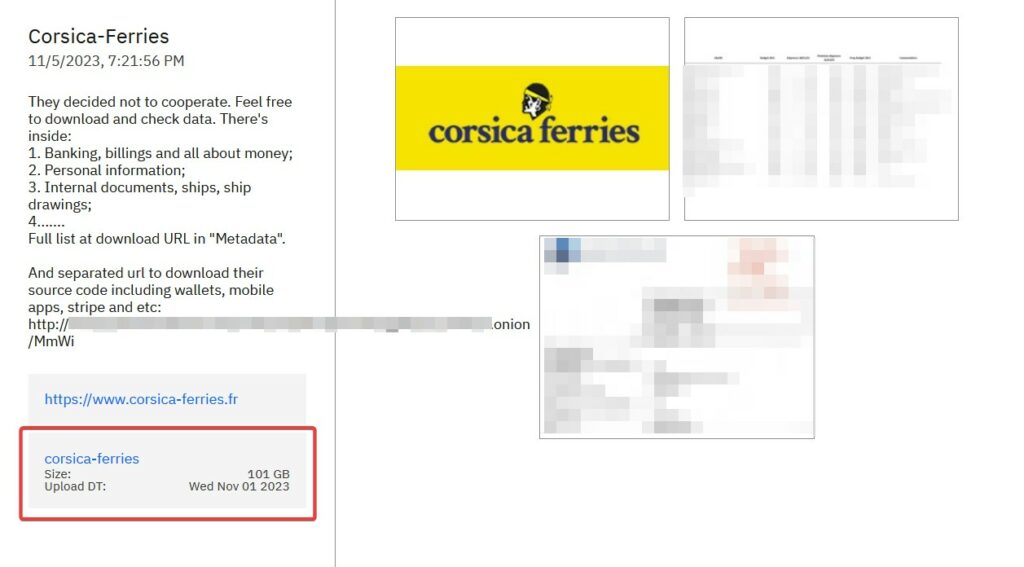
All’interno del post, BlackCat riporta quanto segue:
Hanno deciso di non collaborare.
Sentiti libero di scaricare e controllare i dati. C'è dentro:

1. Banche, fatturazione e tutto incentrato sul denaro;
2. Informazioni personali;
3. Documenti interni, navi, disegni di navi;
4.......
Elenco completo all'URL di download in "Metadati".

E URL separato per scaricare il codice sorgente inclusi portafogli, app mobili, stripe e così via:
http://**************************************************
Ricordiamo a tutti che l’accesso alla rete onion e al download dei dati (attraverso TOR Browser) è praticabile praticamente da chiunque, anche se non dotato di particolari competenze in materia. Ciò significa che tali dati sono accessibili da qualsiasi persona che sappia normalmente utilizzare un PC.
Anche se all’interno del sito internet ancora non vi è riportato nulla a riguardo, Corsica-Ferris ha invia nella giornata del 06/11/2023 una email agli interessati dove riportava quanto segue:
Cari Clienti,

Conformemente alle disposizioni del Regolamento UE n. 2016/679 definito “GDPR”, la Società CORSICA FERRIES (RCS di Bastia n° 496320151) si è impegnata a garantire la sicurezza e la riservatezza dei dati personali dei suoi clienti, in particolare, per impedire che vengano danneggiati o cancellati o che terzi, non autorizzati, possano accedervi.

Come, forse, sapete già, i nostri sistemi informatici hanno subito un attacco.
Le indagini, che sono ancora in corso, dovranno determinare l’impatto preciso di questa violazione e se i vostri dati personali siano stati, in qualche modo, compromessi.

A seguito di questo attacco, il nostro sistema di prenotazione è stato ripristinato rapidamente ed è stato oggetto di un controllo approfondito e di un rafforzamento dei parametri di sicurezza, con l'assistenza di esperti di cyber security.

Le nostre traversate non hanno subito nessun impatto e la sicurezza a bordo delle navi non è stata, in alcun modo, compromessa.

La Compagnia ha presentato una denuncia penale alle autorità competenti - con riferimento agli articoli 323-1 e 323-7 del Codice Penale - per il tentativo di accesso al sistema di trattamento dei dati, e ha notificato questo incidente alla CNIL (Garante per la protezione dei dati personali in Francia).
Relativamente ai dati pubblicati, BlackCat pubblica 2 immagini che riportano informazioni sul budget del 2022, oltre ad un file archivio contenente ben 101GB di informazioni sottratte dalle infrastrutture IT dell’azienda.
Come nostra consuetudine, lasciamo spazio ad una dichiarazione dell’azienda qualora voglia darci degli aggiornamenti su questa vicenda e saremo lieti di pubblicarla con uno specifico articolo dando risalto alla questione.
RHC monitorerà l’evoluzione della vicenda in modo da pubblicare ulteriori news sul blog, qualora ci fossero novità sostanziali. Qualora ci siano persone informate sui fatti che volessero fornire informazioni in modo anonimo possono accedere utilizzare la mail crittografata del whistleblower.
BlackCat/ALPHV è una cybergang che ha violato molte aziende italiane e pubbliche amministrazioni. Possiamo riportare un elenco di aziende violate monitorate da Red Hot Cyber. Le aziende private sono le seguenti:
Mentre le Pubbliche Amministrazioni sono:
Il ransomware, è una tipologia di malware che viene inoculato all’interno di una organizzazione, per poter cifrare i dati e rendere indisponibili i sistemi. Una volta cifrati i dati, i criminali chiedono alla vittima il pagamento di un riscatto, da pagare in criptovalute, per poterli decifrare.
Qualora la vittima non voglia pagare il riscatto, i criminali procederanno con la doppia estorsione, ovvero la minaccia della pubblicazione di dati sensibili precedentemente esfiltrati dalle infrastrutture IT della vittima.
Per comprendere meglio il funzionamento delle organizzazioni criminali all’interno del business del ransomware as a service (RaaS), vi rimandiamo a questi articoli:
I ricercatori di sicurezza di Recorded Future e MalwareHunterTeam, intorno a fine del 2021, scoprirono un nuovo ceppo di ransomware chiamato ALPHV/BlackCat, coinvolto in precedenza in operazioni criminali con la famigerata cyber gang REvil (Sodinokibi).
Questo ransomware, è tecnicamente il terzo ceppo ad utilizzare il linguaggio Rust dopo la pubblicazione di un proof-of-concept che venne rilasciato su GitHub nel 2020 e un ceppo sperimentale, oramai defunto chiamato BadBeeTeam che venne osservato nello stesso anno.
ALPHV (BlackCat) è il primo ad essere creato e distribuito attraverso una cyber gang che opera in modello RaaS (Ransomware as a Service). Seguendo il modello di REvil, la gang pubblicizzò il suo programma di affiliazione all’interno dei forum clandestini di criminalità informatica (XSS e Exploit), invitando altri criminali ad unirsi e lanciare attacchi contro grandi aziende per estorcere denaro.
Coloro che si candidano, noti come “affiliati”, ricevono una versione del ransomware ALPHV (BlackCat) che possono utilizzare negli attacchi per poi spartire i proventi una volta arrivato il pagamento da parte dell’azienda violata.
Tra le funzionalità che pubblicizzano, c’è la possibilità di crittografare i dati su sistemi Windows, Linux e VMWare eSXI e la possibilità per gli “affiliati” di guadagnare tra l’80% e il 90% del riscatto finale, a seconda della somma totale che estraggono dalle vittime .
In sintonia con le tattiche della maggior parte delle principali operazioni di ransomware odierne, il gruppo si impegna anche in una doppia estorsione, in cui utilizzano i dati rubati per fare pressione sulle vittime affinché paghino, minacciando di far trapelare i dati rubati se non lo fanno.
Il gruppo sembra gestire più di un Data Leak Site (DLS), dove ognuno di questi ospita i dati di una o due vittime, con ALPHV (BlackCat) che ne crea uno nuovo da utilizzare in nuovi attacchi. Una teoria è che questi siti di fuga siano attualmente ospitati dagli stessi affiliati ALPHV (BlackCat), il che spiega i diversi URL di fuga dei dati.
Sebbene ci siano stati altri tentativi di creare ransomware in Rust, BlackCat è il primo a rappresentare una vera minaccia e di cui le aziende devono fare attenzione. In un tweet, Michael Gillespie (famoso analista di malware presso Emsisoft e autore di decine di utilità di decrittazione ransomware), descrisse BlackCat come un ransomware “molto sofisticato”.
Tuttavia, BlackCat non è l’unico RaaS professionale ad utilizzare Rust, dove tale linguaggio di programmazione è considerato molto più sicuro rispetto a C e C++.
Anche altri gruppi di criminalità informatica, come gli operatori di BuerLoader e FickerStealer , hanno fatto i primi passi nel 2021 verso l’implementazione delle versioni Rust dei loro strumenti.
BlackCat è una cybergang che molto spesso ci ha stupito con metodi innovativi di ricatto informatico. Ad esempio, nell’attacco informatico all’Università di Pisa del 2022, BlackCat creò un sito nel clear web con lo stesso nome del sito ufficiale della vittima ma con diversa estensione. Tale sito ospitava i dati esfiltrate dalle infrastrutture IT dell’Università toscana e disponeva di un motore di ricerca tramite il quale era possibile ricercare – da chiunque senza accedere alla rete onion – i dati rubati in modo completamente organizzato.
Le infezioni da ransomware possono essere devastanti per un’organizzazione e il ripristino dei dati può essere un processo difficile e laborioso che richiede operatori altamente specializzati per un recupero affidabile, e anche se in assenza di un backup dei dati, sono molte le volte che il ripristino non ha avuto successo.
Infatti, si consiglia agli utenti e agli amministratori di adottare delle misure di sicurezza preventive per proteggere le proprie reti dalle infezioni da ransomware e sono in ordine di complessità:
Sia gli individui che le organizzazioni sono scoraggiati dal pagare il riscatto, in quanto anche dopo il pagamento le cyber gang possono non rilasciare la chiave di decrittazione oppure le operazioni di ripristino possono subire degli errori e delle inconsistenze.
La sicurezza informatica è una cosa seria e oggi può minare profondamente il business di una azienda.
Oggi occorre cambiare immediatamente mentalità e pensare alla cybersecurity come una parte integrante del business e non pensarci solo dopo che è avvenuto un incidente di sicurezza informatica.

È uscito il sesto episodio di Betti-RHC, la serie a fumetti di Red Hot Cyber nata con l'obiettivo di trasformare la cybersecurity awareness in un'esperienza di formazione più semplice, coinvolgente e accessibile. Quello che è nato come un progetto editoriale innovativo è diventato negli anni un vero e proprio corso di cybersecurity awareness a fumetti, adottato da aziende e professionisti per sensibilizzare le persone sui rischi informatici attraverso storie, personaggi ed emozioni. In cinque anni di attività, la serie Betti-RHC ha raggiunto un risultato importante: circa 70.000 copie vendute, a testimonianza dell'interesse crescente delle organizzazioni verso nuovi strumenti per costruire una concreta cultura della sicurezza.
Il sesto episodio porta Betti dentro le nostre case, in un mondo "connesso", dove lampadine, telecamere, assistenti vocali, serrature, sensori ed elettrodomestici intelligenti promettono comfort e sicurezza, ma possono nascondere nuove e insidiose superfici di attacco. Attraverso una nuova avventura, Betti ci accompagna alla scoperta del mondo della domotica e dei dispositivi IoT, mostrando come la poca cautela nell'utilizzo di queste tecnologie possa trasformare oggetti quotidiani in porte d'accesso per chi vuole osservare, controllare o colpire.
Per accompagnare la crescita del progetto abbiamo realizzato il sito ufficiale di Betti-RHC, dove è possibile conoscere meglio la serie, gli episodi e il progetto di cybersecurity awareness sviluppato da Red Hot Cyber. L'obiettivo è continuare a portare la cultura della sicurezza fuori dai tradizionali percorsi formativi standard, utilizzando il linguaggio immediato del fumetto per parlare a dipendenti, professionisti e persone senza competenze tecniche. Per maggiori informazioni su Betti-RHC e sul sesto episodio “Open Mic” è possibile visitare il sito ufficiale: betti.redhotcyber.com.