


 News
 Discover
 Newsletter
Articoli in evidenza
 Cyber Italia
 Cyber Italia
 Innovazione
 Cybercrime
 Vulnerabilità
Ultime news
 Cyber News
Ai-Da, l’artista robot umanoide arrestata per sospetto di spionaggio.
Ai-Da è un robot umanoide artista, creato da Aidan Meller e prende il nome dalla celebre Ada Lovelace, la prima...
Redazione RHC - 25 Ottobre 2021
 Vulnerabilità
2 milioni di dollari paga Polygon per un bug nel suo sistema Plasma.
Chi lo dice che i criminali informatici guadagnano più dei ricercatori di sicurezza? Un esperto di sicurezza ha scoperto una...
Agostino Pellegrino - 24 Ottobre 2021
 Cyber News
7-Eleven ha raccolto dati biometrici di 1,7 milioni di persone senza il loro consenso.
L'Australian Information Commissioner ha scoperto che l'operatore della più grande catena di piccoli negozi, 7-Eleven, ha violato la privacy dei...
Redazione RHC - 24 Ottobre 2021
 Cybercrime
Microsoft OneDrive è un ricettacolo di malware.
Il noto esperto di sicurezza informatica Kevin Beaumont, che ha lavorato in Microsoft come analista delle minacce (da giugno 2020...
Marcello Filacchioni - 24 Ottobre 2021
 Cultura
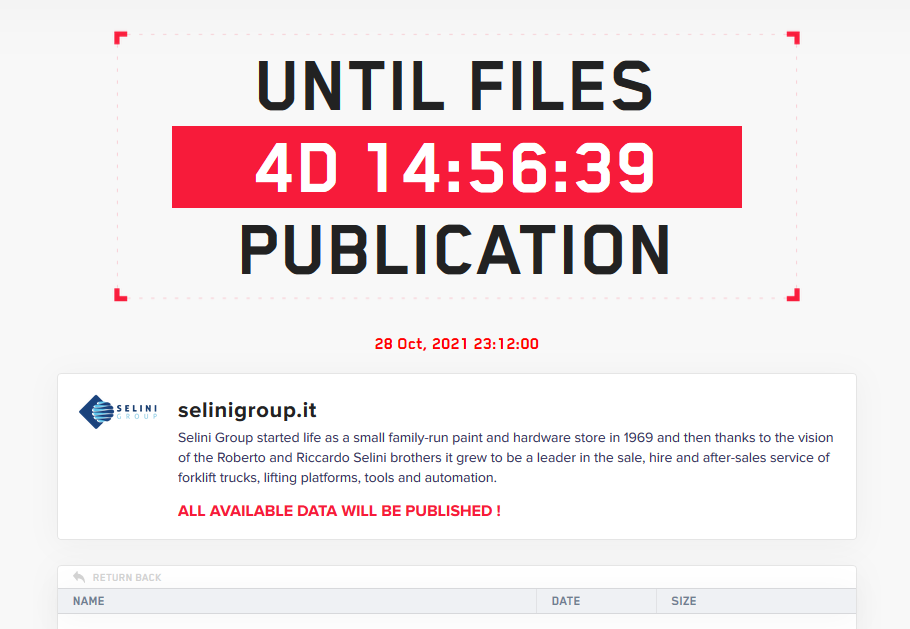
Selini group colpita dal ransomware LockBit.
Gli affiliati di LockBit (che abbiamo incontrato questa estata con l'incidente ad Accenture, la grande azienda di consulenza multinazionale), come...
Pietro Melillo - 24 Ottobre 2021
 Cyber Italia
L’italiana Artsana Group nel mirino del ransomware Conti.
Artsana Group è un'azienda italiana nata nel 1946, su iniziativa di Pietro Catelli, come distributore di siringhe. Attiva da sempre...
Bajram Zeqiri - 24 Ottobre 2021
 Cybercrime
Black Hacker che assumono White hacker per avviare operazioni ransomware.
Il gruppo di hacker FIN7 sta tentando di trovare uno spazio nella minaccia ransomware, creando false società di sicurezza informatica...
Bajram Zeqiri - 23 Ottobre 2021
 Cybercrime
I black hacker violano la SIAE. La Timeline dell’attacco.
Come di consueto, RHC ha scritto la Timeline dell'attacco informatico alla SIAE (Società Italiana degli Autori e Editori), riportando i...
Bajram Zeqiri - 23 Ottobre 2021
 Cyberpolitica
La banda ransomware Conti, colpisce al cuore l’America, ma con un comunicato stampa.
Nella giornata di Ieri, la cyber-gang Conti, una tra quelle con più affiliati e con alle spalle una vasta operazione...
Pietro Melillo - 23 Ottobre 2021
 Cyber News
L’esercito americano inizia a prepararsi per la rivolta delle macchine.
L'esercito degli Stati Uniti ha condotto esercitazioni insolite: per la prima volta nella storia ha utilizzato robot di terra come...
Redazione RHC - 23 Ottobre 2021
 Cyber News
Usi WinRar? Attenzione a questa vulnerabilità.
L'esperto di Positive Technologies Igor Sak-Sakovsky ha scoperto una pericolosa vulnerabilità su WinRAR. Esiste un problema identificato come CVE-2021-35052 (ancora...
Redazione RHC - 22 Ottobre 2021
 Cultura
Red TIM Research emette 2 CVE su Ericsson.
Il team di ricerca dei bug Red Team Research (RTR) di TIM, vola (in senso figurato) in Svezia ed emette...
Massimiliano Brolli - 22 Ottobre 2021
Numero di articoli trovati: 14907
GDPR: come selezionare un responsabile del trattamento?
Autore: Stefano Gazzella Nel momento in cui un titolare del trattamento sceglie di fare ricorso ad un responsabile per svolgere una o più attività di trattamento di dati personali, l’art....


Group-IB Threat Intelligence: mai così tanti database online di aziende russe colpite
Nell'estate del 2022, i ricercatori del Gruppo-IB hanno registrato un aumento del doppio del numero di database pubblicamente disponibili delle società russe rispetto alla primavera di quest'anno. Secondo gli esperti,...
Vice Society sta andando alla caccia di istituzioni educative
Un bollettino afferma che gli attacchi ransomware alle scuole primarie e secondarie (che istruiscono i bambini dalla scuola materna al dodicesimo anno) aumenteranno nell'anno scolastico 2022/2023. Tali istituzioni educative memorizzano...
STORMOUS attacca l’Università Tor Vergata? Così si legge sul suo canale Telegram
Con un post pubblicato pochi minuti fa sul canale Telegram da parte della cybergang Stormous, viene riportato la presunta violazione delle infrastrutture IT dell'università di Roma TOR VERGATA. Nella nota...
Diventa un Ethical Hacker e supporta Red Hot Cyber
E' in partenza il corso di CybersecurityUP per diventare Ethical Hacker! CybersecurityUP supporta Red Hot Cyber e devolve il 5% degli introiti dalle iscrizioni provenienti dal nostro canale alla nostra...
Uber è stata violata. L’hacker sembrerebbe avere 18 anni
Giovedì Uber ha dichiarato di aver contattato le forze dell'ordine dopo che un hacker avrebbe apparentemente violato la sua rete. Un ingegnere della sicurezza ha affermato che l'intruso ha fornito la prova...
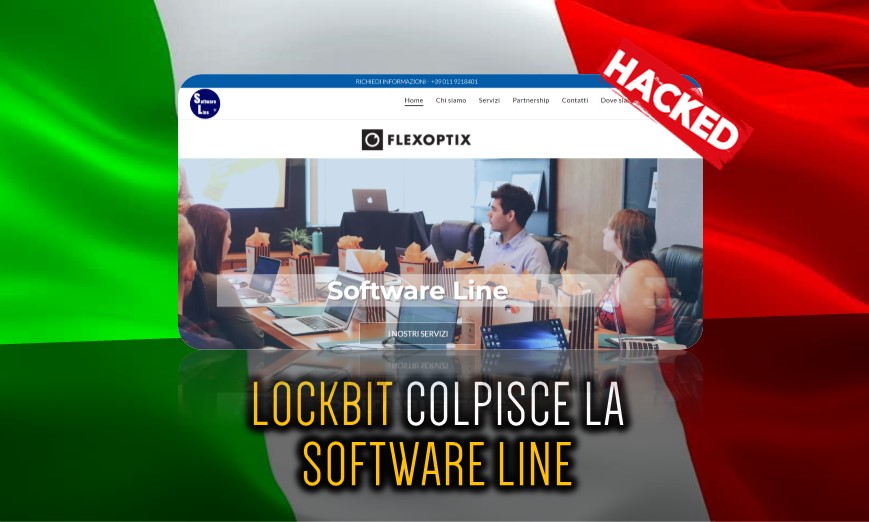
L’italiana Software Line è stata colpita dal ransomware LockBit
La famigerata banda ransomware Lockbit, colpisce un’altra organizzazione italiana. Oggi è il turno dello Software Line che si trova a combattere con il ransomware. LockBit 3.0 pubblica dei samples che attestano...
Crisi energetica e cyber attacchi: arriva anche Lazarus e Stonefly con MagicRAT
I ricercatori di Cisco Talos hanno riferito che tra febbraio e luglio di quest'anno hanno registrato molti attacchi di Lazarus (alias APT38) a fornitori di energia elettrica senza nome negli Stati Uniti,...
Stati Uniti: “siamo nella guerra del software… è l’unica strada per il successo futuro”
Il Dipartimento della Difesa degli Stati Uniti D'America deve adottare nuovi approcci alla progettazione e all'architettura del software per aiutare le forze armate statunitensi a mantenere un vantaggio operativo sugli...
Il Red Team Research di TIM, scopre un XSS stored su Fortinet (FortiOS e FortiProxy)
Durante una analisi di sicurezza effettuata su alcuni prodotti della casa produttrice Fortinet, il laboratorio Red Team Research di TIM, ha rilevato un tipo di vulnerabilità chiamata Cross Site Scripting...
