


 News
 Discover
 Newsletter
Articoli in evidenza
 Innovazione
 Cyber Italia
 Cyber Italia
 Cyber Italia
 Innovazione
Ultime news
 Vulnerabilità
VMware: 2 bug critici fixati che impattano diversi prodotti.
VMware ha rilasciato aggiornamenti di sicurezza per più prodotti per affrontare una vulnerabilità critica che potrebbe essere sfruttata per ottenere...
Agostino Pellegrino - 6 Agosto 2021
 Cyber News
Roberto Baldoni sarà a capo dell’Agenzia Nazionale di Cybersicurezza.
Lo avevamo già annunciato mesi fa, quando si iniziò a parlare dell'Agenzia di cybersicurezza nazionale ACN e quando Franco Gabrielli...
Redazione RHC - 6 Agosto 2021
 Cyber News
I dati della Regione Lazio sono salvi.
Lo ha spiegato Nicola Zingaretti: “Si è conclusa la verifica su un sistema di ultimissima generazione dove era stato effettuato...
Redazione RHC - 5 Agosto 2021
 Cyber Italia
Gli ospedali. Il paese delle cyber-meraviglie.
Autore: Roberto Villani Data pubblicazione: 05/08/2021 Nel dibattito accesso e costante in Italia sui vaccini, più demagogico in verità che...
Roberto Villani - 5 Agosto 2021
 Cyber News
Dark web: impennata di vendite di accessi alle organizzazioni nel 2021.
Secondo un nuovo rapporto di Positive Technologies, gli annunci pubblicitari da parte dei criminali informatici sul dark web relativi alla...
Redazione RHC - 5 Agosto 2021
 Cybercrime
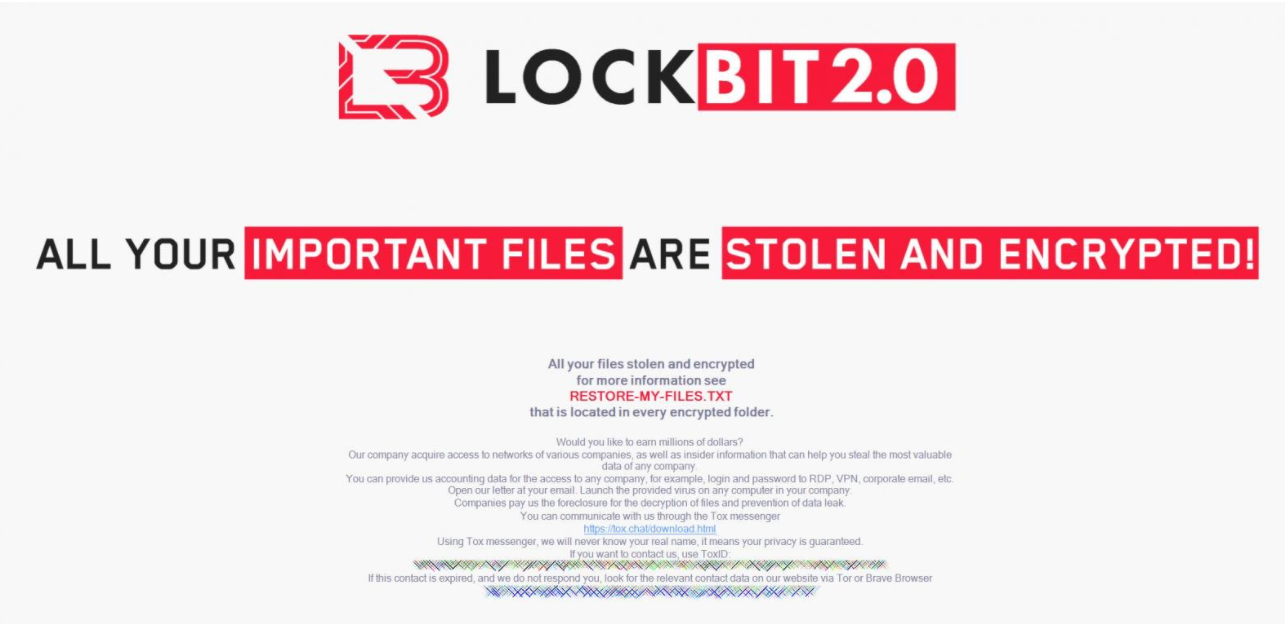
LockBit 2.0: cerca impiegati infedeli per comprare l’accesso alle reti e lanciare ransomware.
La cyber-gang dietro al ransomware LockBit 2.0 sta attualmente reclutando degli impiegati infedeli capaci di fornire al gruppo criminale, l'accesso...
Pietro Melillo - 5 Agosto 2021
Vulnerabilità
14 bug rilevati in NicheStack. A rischio infrastrutture OT/ICS.
Forescout Research Labs e JFrog Security Research hanno scoperto 14 nuove vulnerabilità nella popolare libreria NicheStack TCP/IP. Le vulnerabilità, denominate...
Agostino Pellegrino - 5 Agosto 2021
Cybercrime
Russia colpita dalla più grande botnet della storia di origine Spagnola.
Le aziende russe stanno assistendo ad una ondata di attacchi informatici che vengono svolti attraverso l'utilizzo di una botnet gigantesca,...
Sandro Sana - 5 Agosto 2021
 Cyber News
Regione Lazio: la “batosta” della Corte dei Conti arriva in un momento critico.
Mentre le indagini forensi risultano in corso relativamente all'incidente informatico avvenuto alla Regione Lazio, c'è chi sta affondando il pugnale...
Redazione RHC - 5 Agosto 2021
 Cybercrime
5 milioni di riscatto per il ransomware della Regione Lazio.
Le richieste di riscatto dei ransomware variano molto, soprattutto al variare dell'azienda che viene attaccata e ai suoi relativi profitti....
Pietro Melillo - 5 Agosto 2021
 Cyber News
2,6 milioni di carte di credito disponibili sulle darknet.
Un hacker sta distribuendo gratuitamente (per la promuovere il suo mercato underground) un file contenente quasi un milione di carte...
Redazione RHC - 4 Agosto 2021
 Cyber News
DHL acquista 12 aerei elettrici.
Il gigante delle spedizioni internazionali DHL Express ha acquistato circa 12 aerei cargo elettrici dalla compagnia israeliana Eviation. L'aereo dell'aviazione,...
Redazione RHC - 4 Agosto 2021
Numero di articoli trovati: 14909
Arrestato dalla Polizia Postale un 62enne di Caserta con un ingente quantitativo di materiale pedopornografico
Nell’ambito dell’azione di contrasto al fenomeno della pedopornografia online, la Polizia Postale ha arrestato un uomo di 62 anni, residente nella provincia di Cosenza, nei cui confronti è stata formulata...


Arrestato dalla Polizia Postale un insegnante per adescamento minorile e pornografia infantile
A seguito di denuncia sporta presso la Polizia Postale di Brescia da parte della madre di una minorenne vittima di adescamento, è stata svolta una complessa attività investigativa che ha...
Marriott Hotel: terza grave violazione informatica in 8 anni
Il gruppo alberghiero Marriott International ha confermato un'altra violazione dei dati, con gli hacker che affermano di aver rubato 20 gigabyte di dati sensibili, comprese le informazioni sulla carta di credito...
Cross-Site Tracing Attack (XST). Scopriamo di cosa si tratta
Autore: Damiano Capo Il Cross-site tracing (XST) è una forma sofisticata di cross-site scripting (XSS) che può aggirare le contromisure di sicurezza già messe in atto per proteggere da XSS....
La Cina sta sviluppando la propria architettura di processori basati su RISC-V
La Cina intende creare la propria architettura di processori basata su RISC-V per non dipendere dalla tecnologia statunitense e ridurre la probabilità di nuove sanzioni statunitensi, riporta il South China Morning...
Le aziende sono alla disperata ricerca di personale nella sicurezza informatica
La necessità di professionisti di sicurezza informatica è cresciuta rapidamente in questo ultimo periodo, anche più velocemente di quanto le aziende potessero assumere e si prevede che tale domanda continuerà...
La metà dei nuovi 0day sotto attacco, sono dovuti a patch scritte male
Nella prima metà del 2022, gli esperti di Google Project Zero hanno scoperto 18 vulnerabilità zero-day utilizzate in attacchi (tra cui Microsoft Windows, Apple iOS e WebKit, Google Chromium, Pixel...
La CISA e l’FBI avvertono dell’escalation del ransomware Maui
La CISA ha rilasciato oggi un avviso sul ransomware Maui che l'FBI tiene d'occhio da maggio 2021. Secondo il servizio di intelligence, alcuni attacchi hanno portato a gravi interruzioni del lavoro delle istituzioni...
LockBit 3.0: rendere eccezionale una operazione ransomware
Author: Emanuele de Lucia, Cluster25 LockBit è uno dei principali attori nella scena del ransomware e ha contribuito notevolmente a far diventare questo modello di criminalità informatica uno dei più popolari e...
L’Italiana ALPA colpita dal ransomware LockBit 3.0
La famigerata banda ransomware Lockbit, colpisce un’altra organizzazione italiana. Oggi è il turno della ALPA, che si trova a combattere con il ransomware. Si tratta della seconda vittima italiana colpita dal...
