


 News
 Discover
 Newsletter
Articoli in evidenza
 Cultura
 Vulnerabilità
 Cyber News
 Innovazione
 Cyberpolitica
Ultime news
 Cultura
Chi ha inventato il World Wide Web? La storia di Timothy Berners-Lee, il genio dietro la rete
Tutti quanti noi ogni giorno utilizziamo internet, a tutte le ore, il nostro smartphone è divenuto una protesi attiva del...
Silvia Felici - 5 Luglio 2021
 Cyber News
470 milioni di utenti WhatsApp in vendita su Telegram.
Arrivano i saldi su RaidForums. Ieri è apparso un post sul famoso forum di criminalità informatica che riporta di vendere...
Redazione RHC - 5 Luglio 2021
 Cyber News
Aggiornamento Kaseya: “è il più grande attacco ransomware di sempre” e utilizza zeroday.
L'attacco ransomware "distribuito", che ha utilizzato il software Kaseya per infettare moltissime organizzazione attraverso un aggiornamento software, sta per iniziare...
Agostino Pellegrino - 5 Luglio 2021
 Cyber News
Biden chiede alle intelligence di indagare sull’incidente di Kaseya.
Ora si inizia a comprendere meglio l'accaduto. Joe Biden ha detto sabato di aver ordinato alle agenzie di intelligence statunitensi...
Redazione RHC - 4 Luglio 2021
 Cyber News
Il ransomware ChaChi prende di mira le scuole negli Stati Uniti D’America.
Lo avevamo già accennato in passato che i criminali informatici, stanno iniziando a sferrare attacchi ransomware mirati verso le scuole...
Redazione RHC - 4 Luglio 2021
 Vulnerabilità
GitHub: 1,5 milioni di dollari in bug bounty.
Oltre mezzo milione di dollari è stato emesso come ricompensa per i ricercatori che hanno partecipato al programma bug bounty...
Agostino Pellegrino - 4 Luglio 2021
 Cyber News
Incidente Kaseya: l’attacco ransomware distribuito si sta attivando.
Come anticipato ieri, centinaia di aziende in tutto il mondo, tra cui una delle più grandi catene alimentari svedesi, sono...
Redazione RHC - 4 Luglio 2021
 Cyber News
USA sotto un “colossale attacco” informatico: un nuovo Solarwinds è iniziato.
Sembrerebbe che si stia dispiegando un nuovo attacco alla catena di approvvigionamento in stile Solarwinds negli Stati Uniti D'America. Secondo...
Redazione RHC - 3 Luglio 2021
 Cyber News
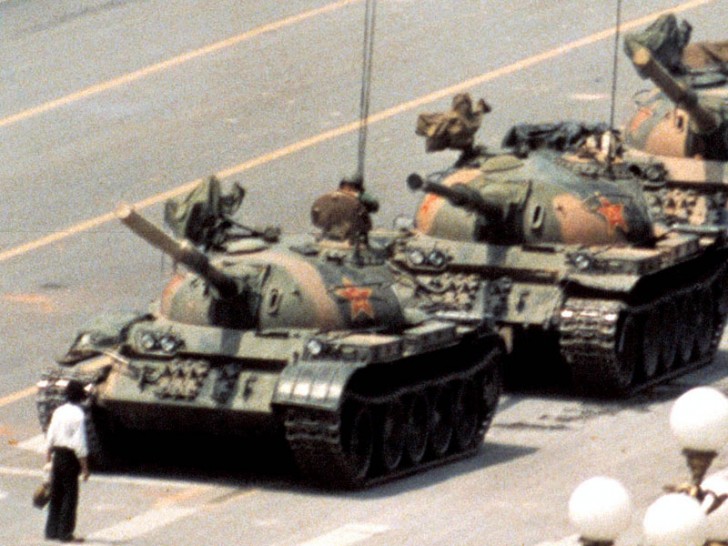
Piazza Tienanmen 2021 e il monito di Xi Jimping.
Autore: 3cl1ps3Data Pubblicazione: 03/06/2021 Poco dopo mezzogiorno del 5 giugno 1989 in Piazza Tienanmen, nel cuore di Pechino, una colonna...
Redazione RHC - 3 Luglio 2021
 Cyberpolitica
Cavi sottomarini: gli USA stanno avendo la meglio sulla Cina nel pacifico.
Gli Stati Uniti potrebbero faticare a persuadere il mondo nel vietare Huawei dal 5G, ma di fatto stanno vincendo un'altra...
Sandro Sana - 3 Luglio 2021
 Cybercrime
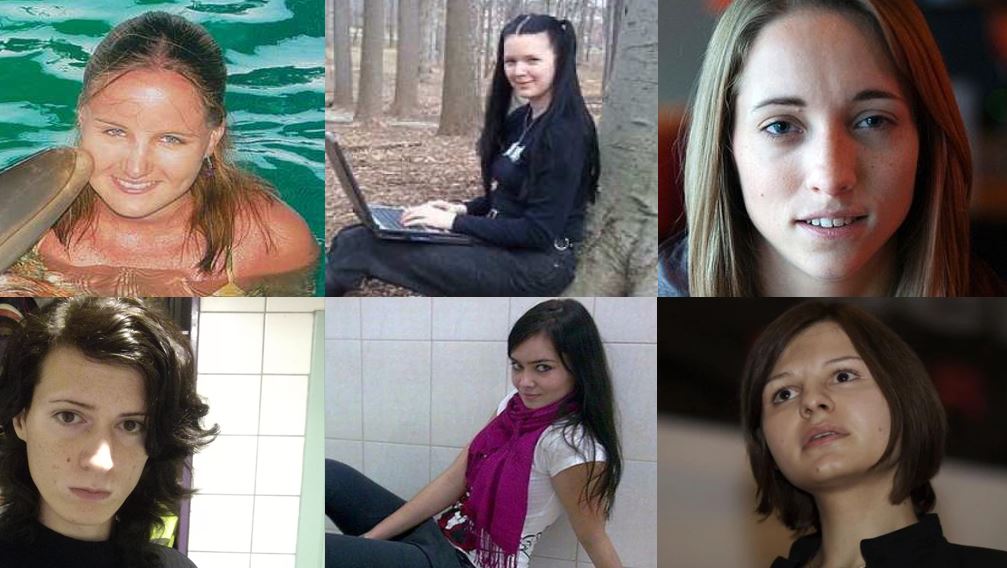
Le 6 migliori Hacker Girl di sempre
Spesso parliamo di hacking, di hacker, di cybercrime, di black, gray e white. Ma "hacker" è sempre sinonimo di sesso...
Sandro Sana - 3 Luglio 2021
 Cyber News
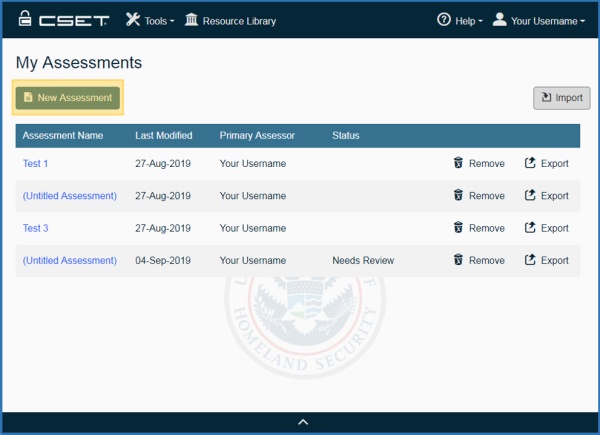
CISA rilascia un tool di auto-valutazione delle difese anti ransomware.
Recentemente, la Cyber Security and Infrastructure Security Agency (CISA) degli Stati Uniti D'America, ha rilasciato uno strumento di auto valutazione...
Redazione RHC - 3 Luglio 2021
Numero di articoli trovati: 14664
Microsoft avverte di una vulnerabilità 0day presente su Office risolta
Microsoft ha pubblicato lunedì le linee guida per mitigare una vulnerabilità zero-day scoperta di recente nella suite di produttività di Office che può essere utilizzata per eseguire codice sul sistema. Si tratta...


Facebook: 500mila sono state le vittime di una campagna di scam
Facebook è diventata una delle mete preferite per gli aggressori che prendono di mira i membri ingenui della comunità di Internet. Pertanto, la testata Cybernews ha condotto una sua speciale...
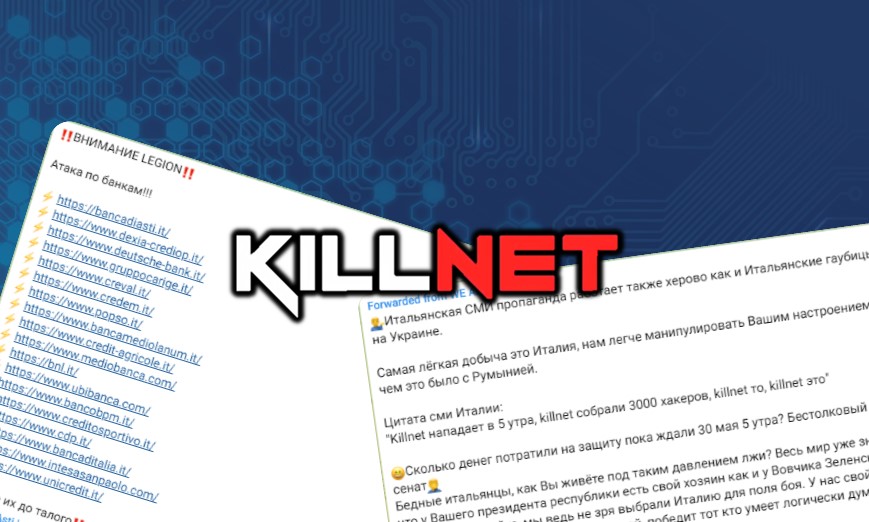
Killnet: attacca nuovamente le banche italiane
Killnet pubblica intorno alle 18:00 un nuovo post dove riporta nuovamente una serie di domini di banche italiane, tra le quali il gruppo Carige, Mediolanum, BNL, Mediobanca, Banca D'Italia, CdP,...
Killnet: “non abbiamo scelto l’Italia come campo di battaglia invano… continuiamo”
Killnet, il collettivo di hacktivisti filorussi inizia a fornire delle spiegazioni per le quali l'Italia risulta al centro della loro guerra informatica. Lo fa con un messaggio dopo una serie...
100.000 account npm sono stati rubati da GitHub
Secondo GitHub, a seguito di un hack di aprile che utilizzava i token Heroku OAuth e Travis-CI, gli aggressori hanno rubato i dati di autorizzazione per circa 100.000 account npm....
Scoperta una nuova variante del ransomware Nokoyawa
La cyber gang ha migliorato il ransomware Nokoyawa riutilizzando il codice da fonti pubblicamente disponibili. I principali miglioramenti introdotto sono: Gran parte del codice aggiunto è stato copiato dal codice del ransomware Babuk;...
killmilk, a capo di Killnet elogia lo CSIRT Italia ma poi annuncia un hack
il capo di Killnet, ha riportato poco fa, dopo l'avvio delle operazioni contro lo CSIRT un elogio ai ragazzi del team italiano in due messaggi molto differenti rispetto a quelli...
La Botnet di Killnet possiede migliaia di IP in 132 paesi compresa l’Italia
Autore: Emanuele de Lucia, Cluster25Data Pubblicazione: 30/05/2022 Le botnet utilizzate da KillNet per eseguire gli attacchi DDoS ipotizzavamo che fossero grandi, ma dalle analisi svolte sono stati rilevati migliaia di IP singoli per...
Killnet pubblica nuovi obiettivi Italiani. Tra questi Senato, Bankitalia e Consip e lo Csirt Italia
Legion, il gruppo gestito da Killnet, pubblica nuovi obiettivi per i suoi gruppi quali VERA, RAYD, PHOENIX, SAKURAJIMA e altri nuovi gruppi arruolati di recente. Ricordiamo che i sotto-gruppi di...
Ministero degli Esteri e Difesa risultano offline
Intorno alle ore 12:00 di lunedì 30 maggio 2022, a circa 7 ore dall'avvio del presunto attacco di Killnet alle infrastrutture italiane, i siti del Ministero degli Esteri e del...
