


 News
 Discover
 Newsletter
Articoli in evidenza
 Cybercrime
 Cybercrime
 Vulnerabilità
 Innovazione
 Cybercrime
Ultime news
 Cyber News
L’università di Padova scopre un baco nella App Immuni.
La app #Immuni per il tracciamento dei contatti da #Covid, come quelle promosse in Svizzera e Francia, è #vulnerabile agli...
Redazione RHC - 4 Novembre 2020
 Cyber News
Zeroday Solaris utilizzati da un gruppo hacker per violare le reti aziendali.
#Mandiant, l'unità investigativa della società di sicurezza #FireEye, ha pubblicato oggi dei dettagli su un nuovo attore di minacce che...
Agostino Pellegrino - 3 Novembre 2020
 Cyber News
Come costruire un rilevatore di maschera facciale con Raspberry Pi.
A partire da una nuova installazione del sistema operativo #Raspberry Pi, seguendo questo articolo, sarà possibile realizzare un rilevatore di...
Redazione RHC - 2 Novembre 2020
 Cyber News
Bimbi ancora contattati da “Jonathan Galindo”: “Rispondimi o morirai”. Stiamogli dietro!
“Ciao, sono #Jonathan #Galindo, vuoi fare un giochino?”. È questo il #messaggio che un #bambino di 11 anni ha ricevuto...
Redazione RHC - 1 Novembre 2020
 Cyber News
Supercomputer prodotti in India entro la fine dell’anno, afferma la National Supercomputing Mission.
Come parte della National #Supercomputing Mission (#NSM), l'#India sta progettando una serie di #supercomputer in tutto il paese per formare...
Redazione RHC - 1 Novembre 2020
 Cyber News
 Vulnerabilità
Google project zero rivela uno 0day su Windows sfruttato attivamente.
Il P0 di #Google afferma che gli #hacker stanno sfruttando attivamente uno #zeroday su #Windows che probabilmente non verrà corretto...
Agostino Pellegrino - 31 Ottobre 2020
 Innovazione
Red Team Research di TIM firma 2 nuovi zeroday su Oracle Business Intelligence.
Il laboratorio Red Team Research (#RTR) di Telecom Italia, guidato da Massimiliano Brolli, firma due nuovi #CVE con Severity High...
Massimiliano Brolli - 30 Ottobre 2020
 Cyber News
Un Hacker pubblica dei file sulle elezioni della contea della Georgia.
Martedì gli #hacker hanno rilasciato un campione di documenti relativi alle #elezioni presidenziali trafugati dalle reti della contea di #Hall,...
Redazione RHC - 30 Ottobre 2020
 Cyber News
Il supercomputer Folding@home, sta cercando potenziali bersagli per la cura del COVID-19.
Il progetto #Folding @ home ha condiviso dei nuovi risultati dei suoi sforzi per simulare le #proteine del #virus SARS-CoV-2...
Redazione RHC - 29 Ottobre 2020
 Vulnerabilità
Bug Bounty: intervista ad Alex Chapman sul futuro dell’hacking etico.
Tutto è iniziato con un #Commodore 64, ma la passione di Alex Chapman per la programmazione si è cristallizzata in...
Silvia Felici - 28 Ottobre 2020
 Cyber News
Tor Browser per Android basato sul nuovo Firefox è ora disponibile.
Tor #Browser è basato sul browser web #Firefox di #Mozilla sia per la versione desktop che per Android. Mozilla ha...
Redazione RHC - 27 Ottobre 2020
Numero di articoli trovati: 14678
Dietro l’attacco alla distribuzione tedesca sembra ci sia Black Cat Ransomware.
Una cyber gang legata alla Russia potrebbe essere dietro i recenti attacchi alle compagnie petrolifere in Germania, scrive Bloomberg. Ricordiamo che alla fine della scorsa settimana, il ransomware Black Cat...


Il magnate Peter Thiel, che investì su Facebook, ha finanziato Boldend per poterla violare.
Mentre la società di spyware israeliana NSO Group è indagata per l'uso improprio dei suoi strumenti di hacking su WhatsApp, una start-up americana potrebbe aver aggirato la sicurezza dell'applicazione di...
La Russia si appresta a creare il suo GitHub di stato.
Sempre sul tema delle tecnologie proprietarie e del riutilizzo del software, la Russia sta per varare il suo GitHub di stato. Nell'ambito del pacchetto di supporto IT adottato lo scorso...
RHC intervista il colonnello della GdF Gian Luca Berruti del Nucleo Speciale Frodi Tecnologiche.
Autore: Massimiliano Brolli, Roberto Villani Data Pubblicazione: 09/02/2022 Siamo abituati ad azioni contro il cybercrime da parte della nostra Polizia Postale, ma molti non conoscono che esiste un’altra entità di...
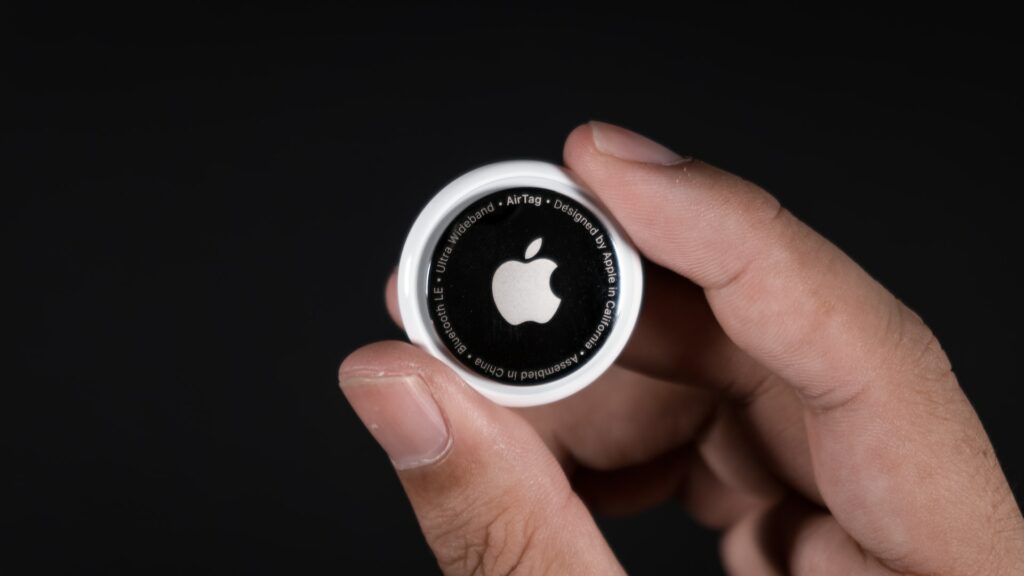
Gli Air Tag senza avviso sonoro sono ora in vendita.
Per aiutare a proteggere gli utenti dalle molestie dei beacon AirTag, Apple ha implementato (e quindi migliorato) diverse funzionalità di sicurezza. In particolare, viene emesso un segnale sonoro se il...
Durov ha accusato WhatsApp di non proteggere la corrispondenza degli utenti
Il creatore di "VK" e "Telegram", Pavel Durov ha criticato gli sviluppatori di WhatsApp per la mancanza di un'adeguata protezione delle informazioni degli utenti di WhatsApp. Durov ha commentato le...
Scoperto un token Facebook con capacità “God Mode”. Facebook dichiara che è una funzionalità.
Brave questa settimana ha affermato che sta bloccando l'installazione di una popolare estensione di Chrome chiamata LOC perché espone i dati di Facebook degli utenti a potenziali furti. "Se un...
Possibili sanzioni per la Russa a seguito degli attacchi informatici in Ucraina.
Politico, citando alcuni membri del Senato, riferisce che la commissione per le relazioni estere del Senato degli Stati Uniti sta sviluppando nuove sanzioni contro la Russia. Secondo Robert Menendez, presidente...
Nessun telegiornale per il canale sloveno Pop TV, a causa di un attacco informatico.
Il canale televisivo più popolare della Slovenia, Pop TV, ha subito un attacco informatico, presumibilmente attraverso un ransomware. L'incidente ha colpito la rete di computer di Pop TV, con il...
Trojan Source: un attacco supply chain invisibile.
Autore: Emanuele Buchicchio Data Pubblicazione: 07/02/2022 Illustrazione di Luigi Marchionni (https://www.lmarchionni.me/) L’articolo "Trojan source: Invisible Vulnerabilities", recentemente pubblicato da Nicholas Boucher, inizia con questo paragrafo “Che ne direste se fosse...
