


 News
 Discover
 Newsletter
Articoli in evidenza
 Cyberpolitica
 Vulnerabilità
 Vulnerabilità
 Vulnerabilità
 Vulnerabilità
Ultime news
 Cyber News
Facebook ed Instagram chiuderanno davvero in europa?
#Facebook ha minacciato di cessare le operazioni in tutta l'Unione europea se una nuova sentenza della Commissione per la protezione...
Redazione RHC - 24 Settembre 2020
 Cyber News
Denunciato l’attacco ransomware all’ospedale di Düsseldorf.
Denunciato l'attacco ransomware all'ospedale di Düsseldorf dove è morta la donna che richiedeva cure urgenti. È stato Doppelpaymer. Secondo le...
Redazione RHC - 24 Settembre 2020
 Cyber News
Citrix: nuovo vettore di attacco sul servizio di aggiornamento del Workspace, abbinato a SMB.
È stato riscontrato che una vulnerabilità di #Citrix #Workspace corretta a luglio, ha un vettore di attacco secondario, che consentirebbe...
Redazione RHC - 24 Settembre 2020
 Cyber News
Dojo: un SuperComputer da 1 exaFLOP per istruire le AI di Tesla.
In una serie di #Tweet tra John #Carmack (storico ingegnere software programmatore dei giochi Doom e Quake) ed Elon #Musk,...
Redazione RHC - 23 Settembre 2020
 Vulnerabilità
Attacco Cyber a Luxottica: un caso da manuale di mancato patching.
Commentando l'attacco #ransomware diretto a Luxottica, Michael Barragry, responsabile delle operation di #Edgescan (società di sicurezza di Dublino), afferma che...
Agostino Pellegrino - 23 Settembre 2020
 Cyber News
Il browser Microsoft Edge presto su Linux.
#Microsoft ha in programma di lanciare una versione di anteprima del suo #browser #Edge per #Linux il prossimo mese. Dopo...
Redazione RHC - 22 Settembre 2020
 Cyber News
Aperta una inchiesta per omicidio colposo, dopo la morte della donna causata da un ransomware
Tutti siamo rimasti colpiti dalla recente notizia che una donna è deceduta a causa di un attacco ransomware all'ospedale di...
Redazione RHC - 22 Settembre 2020
 Cyber News
Luxottica sotto attacco cyber.
L'azienda proprietaria del celebre marchio di occhiali da sole Ray-Ban, il gigante italiano #Luxottica, ha subito un attacco informatico che...
Redazione RHC - 22 Settembre 2020
 Cyber News
 Cyber News
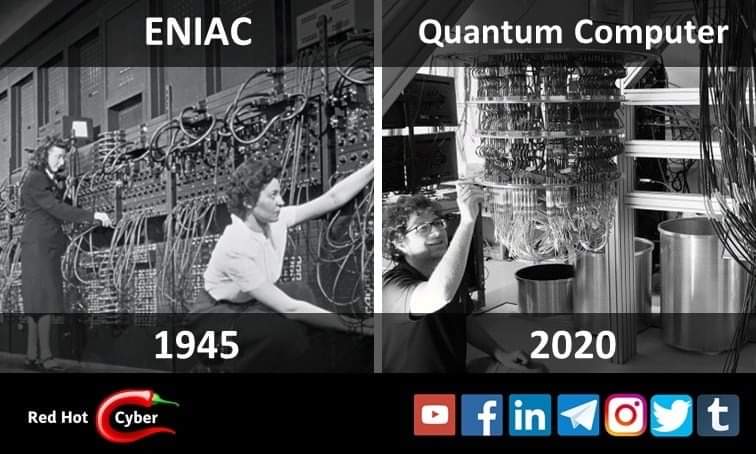
Quello che gli sviluppatori di software devono sapere sull’informatica quantistica.
Nel maggio di quest'anno, #IBM ha ospitato la sua quarta #Quantum #Challenge annuale, un evento di quattro giorni che permette...
Redazione RHC - 21 Settembre 2020
 Cyber News
Check Point descrive in dettaglio la campagna di spionaggio in corso del gruppo di hacker iraniani.
Il gruppo di #hacker soprannominato "#Rampant Kitten" ha sviluppato un #backoor Android che ruba i codici #2FA e ha eseguito...
Sandro Sana - 21 Settembre 2020
 Cyber News
Bill Gates parla della differenza tra Elon Musk e Steve Jobs.
Il co-fondatore di Microsoft Bill #Gates ha avuto l’opportunità di incontrare e lavorare a fianco dei principali giganti della #tecnologia,...
Redazione RHC - 20 Settembre 2020
Numero di articoli trovati: 14685
Un hacker solitario ha abbattuto internet della Corea del Nord. E sembra che sia vero.
A metà del mese scorso, la Corea del Nord ha subito una serie di misteriose interruzioni di Internet, culminate il 26 gennaio, quando il paese è andato completamente offline. Circolavano...


Gli stalker usano Apple AirTag per perseguitare le loro vittime.
Gli AirTag stanno diventando dei sistemi periocolosi di geo-localizzazione. ne avevamo parlato di recente a seguito di una serie di furti di auto che hanno utilizzato questo dispositivo per pedinare...
Il malware Chaes sta colpendo i clienti delle banche brasiliane.
È stata scoperta la campagna su larga scala che utilizza il malware Chaes, per la quale sono stati compromessi circa 800 siti WordPress. Il Trojan prende di mira principalmente gli...
Lockheed Martin è stata violata. 40GB di progetti militari in vendita nelle underground.
Sul noto forum underground RaidForums, un utente ha annunciato una fuga di 40 GB di dati dal della società militare-industriale americana Lockheed Martin. L'hacker o il suo rappresentante afferma di...
320 milioni di dollari rubati in un attacco allarmante sulle blockchain.
È il secondo exploit più grande di sempre dell'ecosistema DeFi , subito dopo il furto di criptovalute da 600 milioni di dollari di Poly Network, ed è il più grande...
Il plugin WordPress Essential Addons per Elementor, ha un bug di RCE.
Esiste una vulnerabilità RCE critica in Essential Addons per Elementor, un popolare plug-in WordPress (versione 5.0.4 e precedenti) utilizzato in oltre un milione di siti Web. La vulnerabilità consente a...
Le prime molestie sessuali nel Metaverso. Il futuro virtuale, non promette bene.
La londinese Nina Jane Patel, 43 anni, afferma di essere stata "virtualmente abusata" nel Metaverso di Facebook pochi secondi dopo essere entrata nel nuovo mondo virtuale. “Entro 60 secondi dall'adesione,...
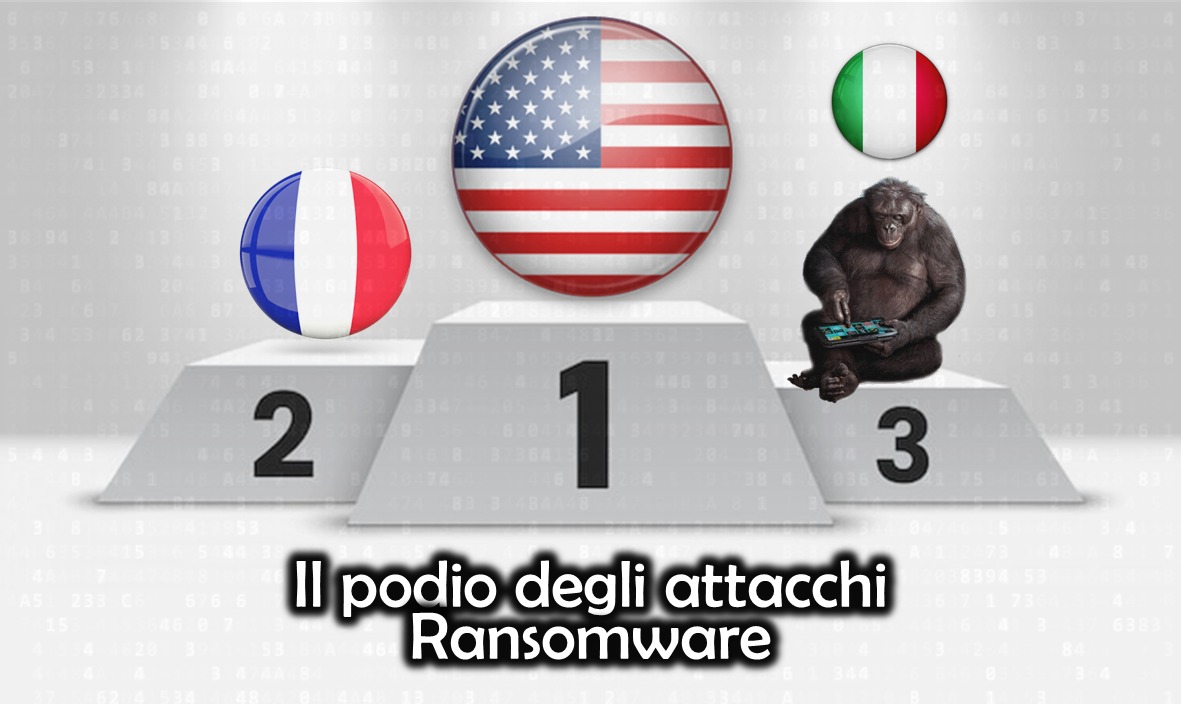
L’Italia è al terzo posto negli attacchi ransomware globali. Questo perché?
Autore: Massimiliano Brolli Data Pubblicazione: 2/02/2022 Come abbiamo visto nell'ultimo report "ransomware data-room" di gennaio 2022, realizzato da Luca Mella, l'Italia si è posizionata al terzo posto tra le nazioni...
RHC ransomware Data Room – Gennaio 2022
Autore: Dott. Luca Mella, Cyber Security Expert (founder doubleextortion.com)Data Pubblicazione: 5/02/2022 Negli ultimi anni, il fenomeno del ransomware è stato tanto dirompente da influire pesantemente nelle agende di sicurezza di...
La Germania è sotto attacco. Colpite due aziende petrolifere da un attacco informatico.
Il gruppo Oiltanking GmbH è stato attaccato sabato. L'azienda sta lavorando duramente per risolvere il problema e stabilire l'entità dell'attacco e sta collaborando con esperti invitati e autorità competenti per...
