


 News
 Discover
 Newsletter
Articoli in evidenza
 Cyberpolitica
 Vulnerabilità
 Vulnerabilità
 Vulnerabilità
 Vulnerabilità
Ultime news
 Cyber News
IBM annuncia i finalisti della Call for Code 2020.
Call for Code è una sfida pluriennale lanciata nel 2018 da #IBM che ha lo scopo di sollecitare soluzioni informatiche...
Redazione RHC - 20 Settembre 2020
 Cyber News
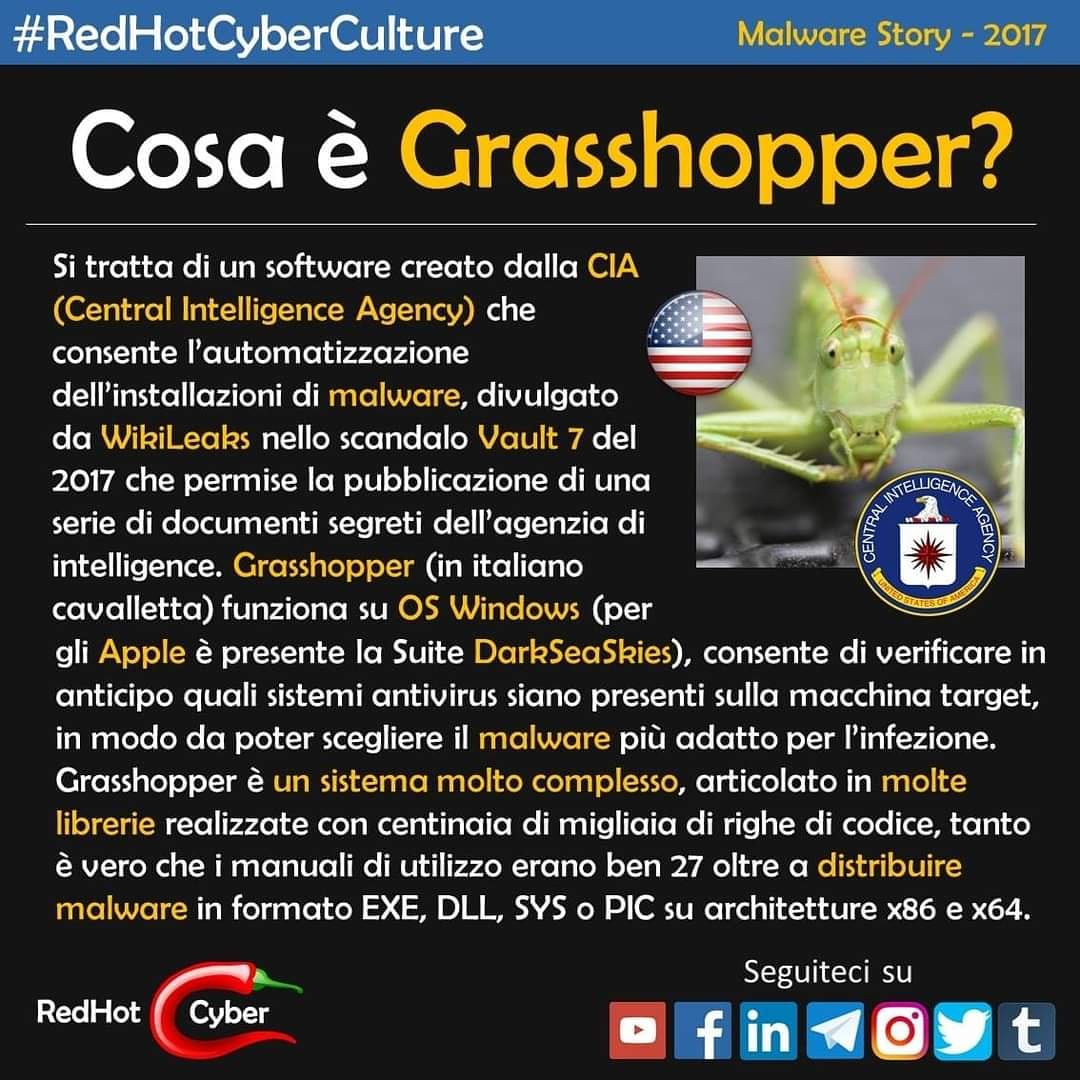
Per la serie blackPrivacy, oggi parliamo di GrassHopper
Dopo aver parlato di molti sistemi di #spionaggio, di molti #scandali che ci hanno resi partecipi di come il concetto...
Redazione RHC - 20 Settembre 2020
 Cyber News
Maze ora puoi crittografare un computer host partendo da una virtual machine.
I cybercriminali legati al #ransomware #Maze, ora hanno adottato una tattica precedentemente utilizzata dalla banda Ragnar Locker; per crittografare un...
Redazione RHC - 20 Settembre 2020
Cyber News
Russa verso tecnologie proprietarie. Astra Linux annuncia il lancio del portale educativo.
Astra #Linux è una distribuzione Linux creata dalla #Federazione #Russa per soddisfare esigenze delle forze armate, #esercito ed #intelligence Russe....
Redazione RHC - 19 Settembre 2020
 Cyber News
Sapete quale fu il primo dispositivo connesso ad una rete informatica?
Il concetto di #IoT (a volte indicato come "Industria 4.0"), acronimo di "Internet of things" o "internet delle cose", si...
Silvia Felici - 19 Settembre 2020
 Cyber News
L’app cinese TikTok sta per essere bandita negli Stati Uniti dal 20 settembre.
La fine di un'era potrebbe essere vicina, in quanto #TikTok sta per essere vietata negli Stati Uniti a partire dal...
Redazione RHC - 19 Settembre 2020
 Cyber News
Una donna muore dopo l’attacco ransomware all’ospedale di Düsseldorf.
Secondo quanto riferito, una donna che necessitava di un #ricovero urgente presso l'ospedale universitario di #Düsseldorf (UKD) la scorsa settimana...
Redazione RHC - 19 Settembre 2020
 Cyber News
iOS14 ti aiuta a capire se qualcuno ti sta spiando, basta guardare un pratico LED.
Un'altra funzione di miglioramento della #privacy introdotta dagli aggiornamenti #iOS e #iPadOS 14 ti consente di capire facilmente se alcune...
Redazione RHC - 19 Settembre 2020
 Vulnerabilità
Il Patch Management è una cosa seria!
Oggi parliamo di quel processo faticoso, da agire con costanza, per tenere allineati i nostri sistemi ai rilasci #software che...
Bajram Zeqiri - 18 Settembre 2020
 Cyber News
Dopo il cast long to int… la logica conseguenza per la sicurezza informatica.
#redhotcyber #Comics #programmazione
Redazione RHC - 18 Settembre 2020
 Cyber News
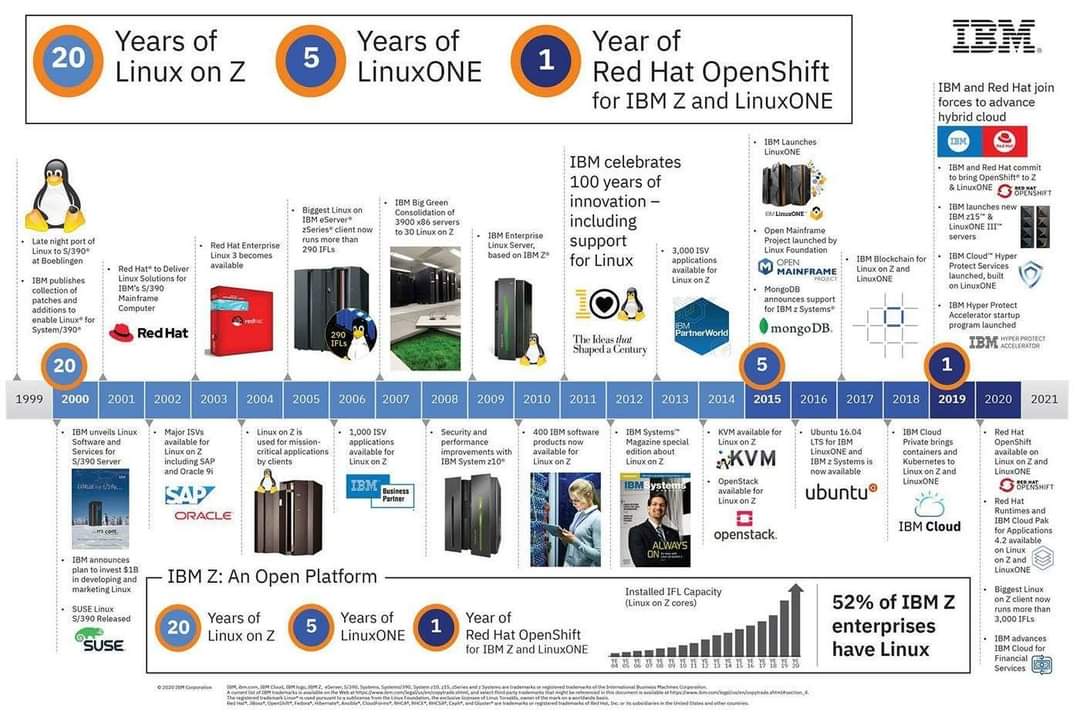
Linux e IBM mainframe: matrimonio difficile all’inizio, ma poi un grande successo.
A quel tempo sembrava una idea folle, un matrimonio tra il tesoro del #software #opensource e il #mainframe, il principe...
Redazione RHC - 18 Settembre 2020
 Cultura
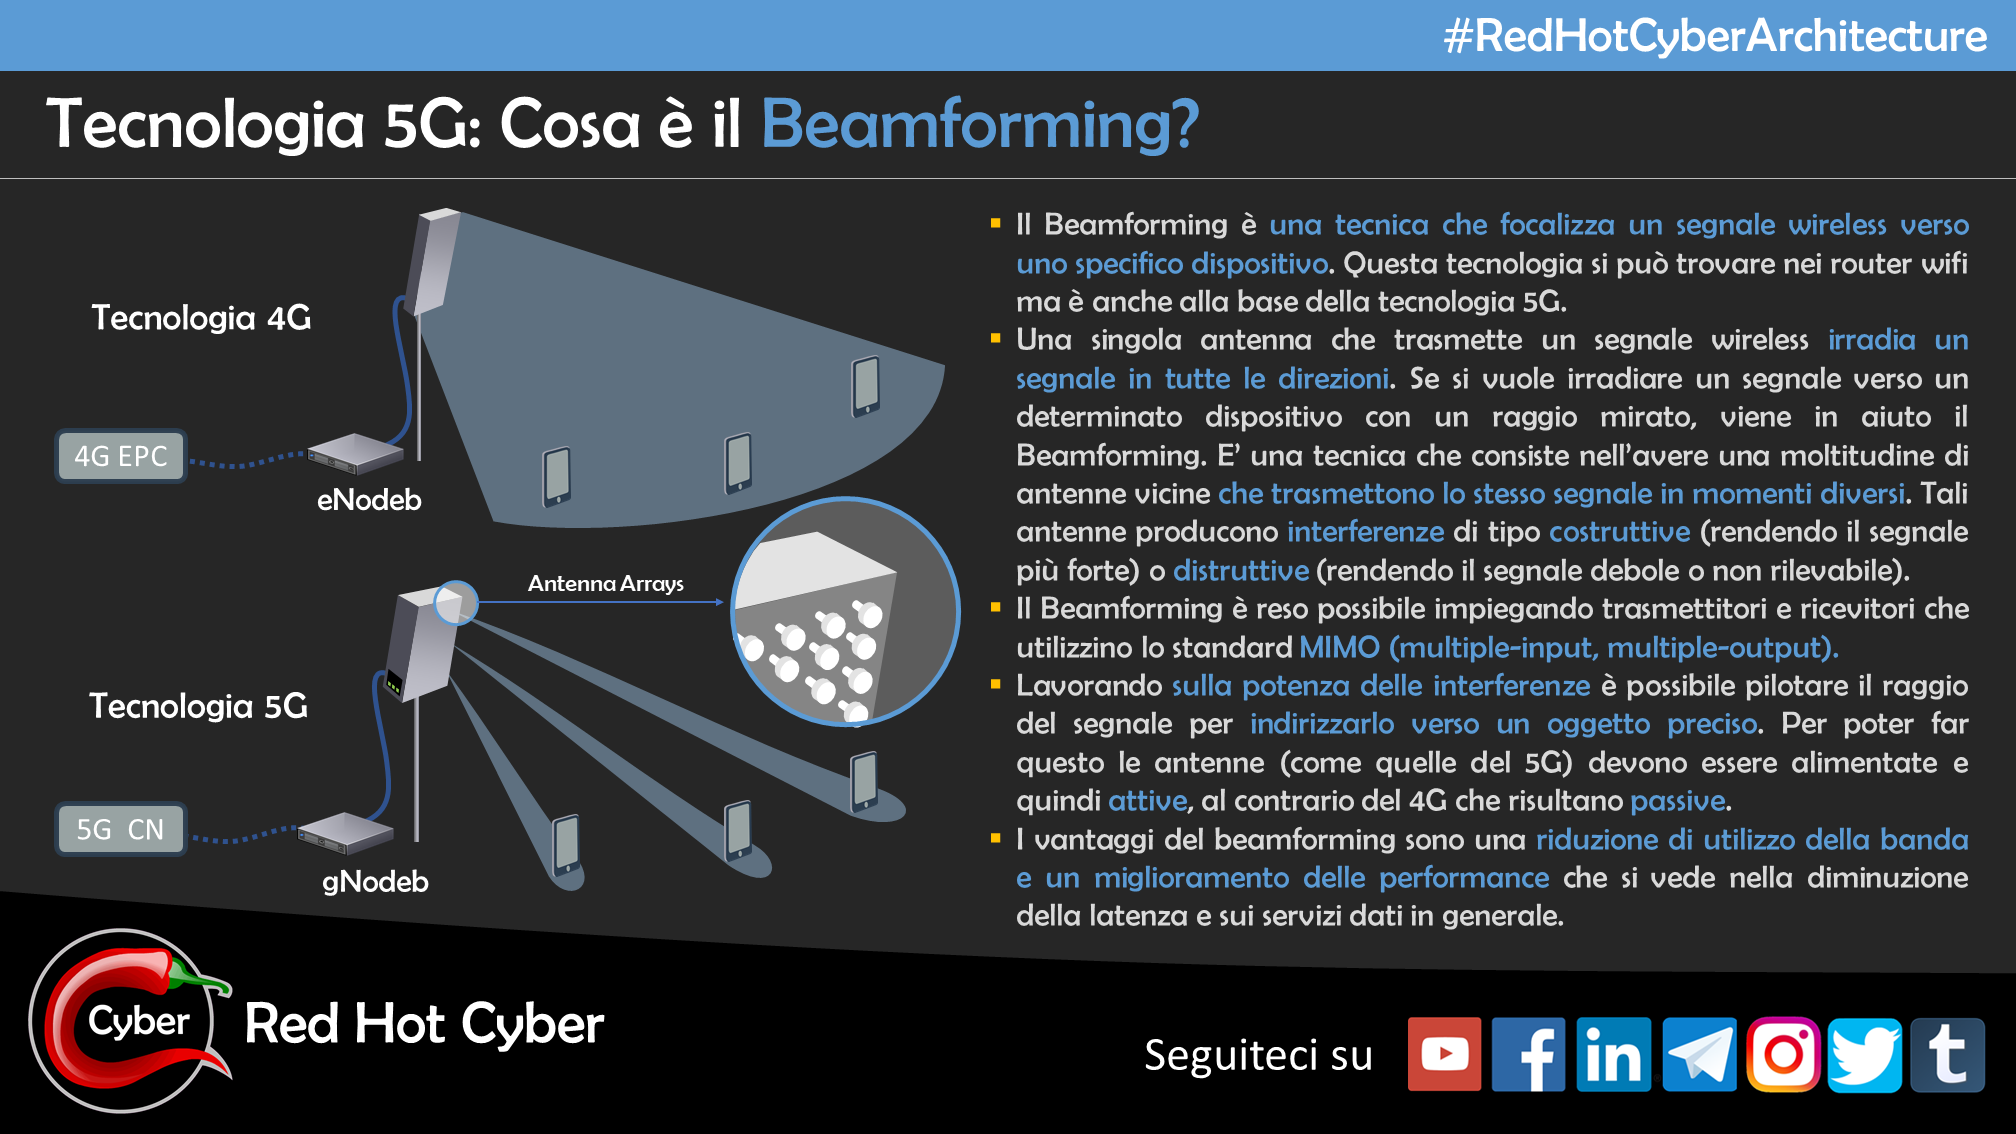
Beamforming: il segreto del 5G
Autore: Massimiliano Brolli Data pubblicazione: 17/09/2020 Il beamforming è quella tecnica mediante la quale è possibile dirigere un segnale in...
Massimiliano Brolli - 17 Settembre 2020
Numero di articoli trovati: 14685
3,55 miliardi di dollari associati al furto Bitfinex, sono stati spostati su nuovi indirizzi.
Grandi somme di bitcoin rubate dall'exchange di criptovalute Bitfinex sei anni fa sono state spostate dagli hacker a un nuovo indirizzo. "94.643,29 bitcoin (circa 3,55 miliardi di dollari) sono stati...


L’azienda italiana Isnardi, colpita da LockBit 2.0. Countdown a 8 giorni.
Sul sito della famigerata cyber gang LockBit 2.0 è apparso questa mattina un post che riporta che l'azienda "Pietro Isnardi", è stata violata dal ransomware LockBit e che il countdown...
I nomi dei membri di REvil iniziano a circolare. Uno di loro era un noto ristoratore di Pietroburgo.
Come ha scoperto il Daily Storm, uno degli imputati nel procedimento penale, Daniil Puzyrevsky, possiede l'enoteca Vincent in Piazza del Teatro a San Pietroburgo. “Vincent è il luogo dove cenano...

L’incorporamento di Google Fonts nei siti web viola il GDPR. Lo riporta il tribunale di Monaco.
Un tribunale di Monaco (Germania), ha condannato un operatore di un sito web a pagare 100 euro di risarcimento per il trasferimento dei dati personali di un utente (indirizzo IP)...
macOS è sicuro? La lista dei malware del 2021 è online.
Il ricercatore di sicurezza Patrick Wardle si è impegnato a sfatare visivamente il mito che l'Apple Mac sia un sistema sicuro. Per il sesto anno consecutivo, ha pubblicato online un...
Le AI possono aggirare la censura Cinese con Genetic Evasion (GE).
Gli scienziati informatici dell'Università del Maryland (USA) hanno sviluppato un sistema basato sulla tecnologia dell'intelligenza artificiale (AI) in grado di apprendere e aggirare naturalmente la censura di Internet. Gli scienziati...
Un nuovo bug su Samba, consente di l’esecuzione di codice remoto con privilegi di root.
Samba ha affrontato una vulnerabilità di gravità critica che può consentire agli aggressori di ottenere l'esecuzione di codice in modalità remota con privilegi di root su server che eseguono software...
Cuneo: i soldi per i bambini donati in beneficenza, sono stati rubati da un black hacker.
Un criminale informatico ha sottratto una somma di denaro pari a 6.500 euro, dall'associazione calcistica di Cortemilia (Provincia di Cuneo), la quale era stata raccolta e destinata in beneficenza a...
Zerodium rincara i bug su MS Outlook e li porta a 250.000 dollari.
Il noto broker di exploit e vulnerabilità 0-day Zerodium ha annunciato di essere disposto a pagare fino a 400.000 dollari per vulnerabilità zero-day che consentirebbero l'esecuzione di codice remoto nel...
Palo Alto Networks avverte di massicci attacchi di Web Skimmer
Sui siti web immobiliari, i criminali informatici inseriscono uno script dannoso che ruba i dati inseriti dai visitatori. Negli attacchi informatici alle catene di approvvigionamento, i criminali informatici utilizzano l'hosting...
