


 News
 Discover
 Newsletter
Articoli in evidenza
 Vulnerabilità
 Innovazione
 Cyber News
 Vulnerabilità
 Cyberpolitica
Ultime news
 Cyber News
DevSecOps: il futuro della sicurezza integrata. Come ci siamo arrivati.
La #sicurezza informatica è una "responsabilità condivisa" in quanto tutti devono fare la loro parte per rendere i sistemi sicuri.Abbiamo...
Redazione RHC - 4 Agosto 2020
 Cyber News
Attacco Ransomware a CWT. 4,5 milioni di dollari di riscatto.
#CWT (Carlson Wagonlit Travel), il gigante nel mondo delle agenzie di viaggio aziendali con una clientela globale, è stato vittima...
Redazione RHC - 3 Agosto 2020
 Cyber News
Antitrust Usa: ma quali accuse, Zuckerberg e Bezos ne guadagnano ulteriori 6 miliardi di dollari
Altro che crisi, Jeff Bezos, CEO di Amazon, e Mark Zuckerberg, CEO di Facebook, non hanno sofferto i giorni successivi...
Redazione RHC - 3 Agosto 2020
 Cyber News
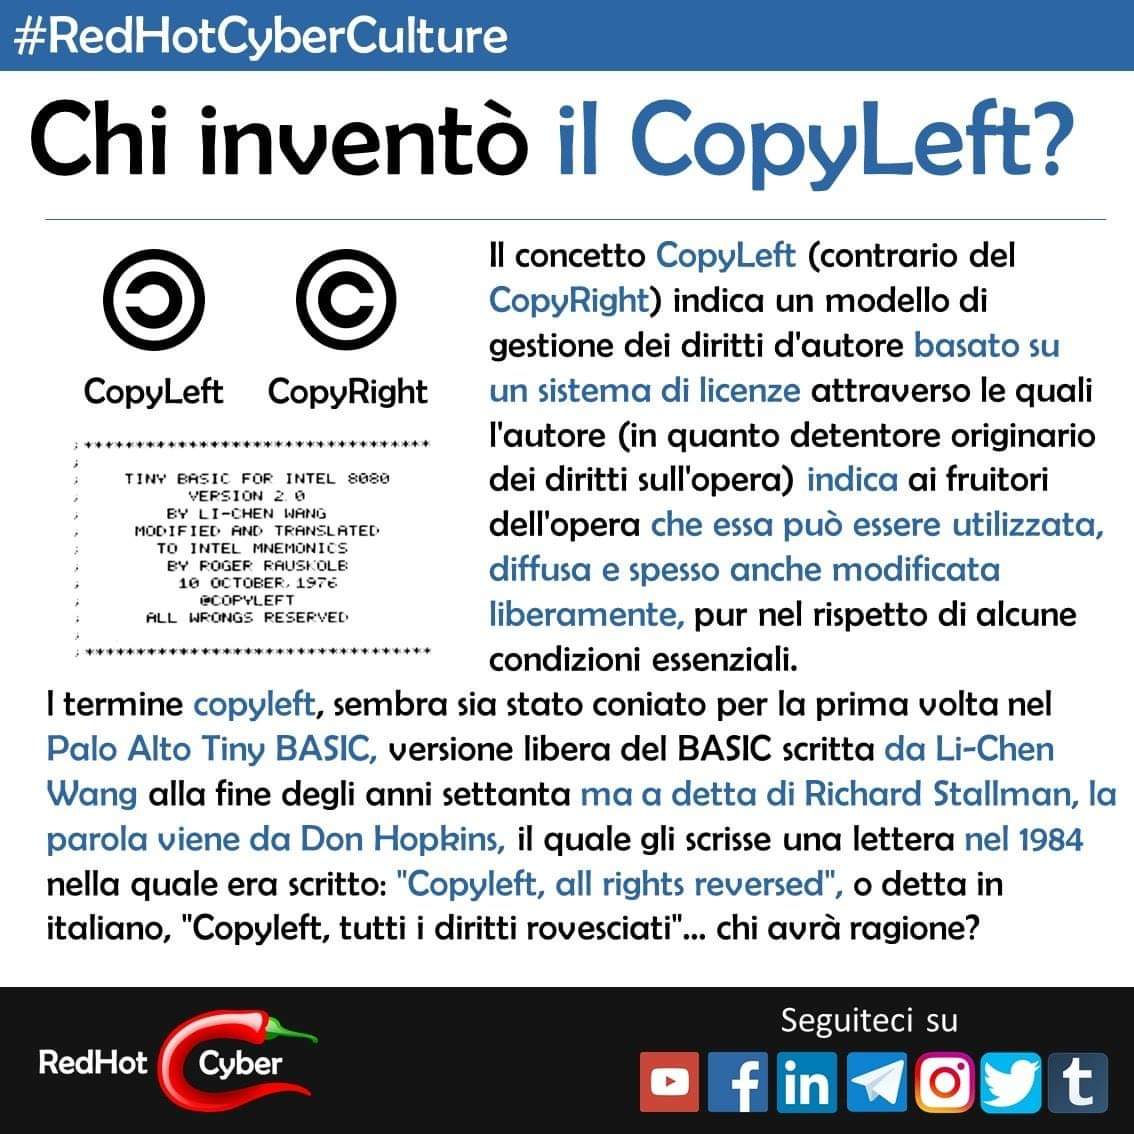
Copyleft e Copyright.
Scopriamolo insieme con questa pillola di cyber skill...#redhotcyber #cybersecurity #gnu #Linux #opensorce
Redazione RHC - 3 Agosto 2020
 Cybercrime
I malware… ma li conosciamo davvero a fondo?
Scopriamoli assieme con questi 2 video, che ci raccontano 8 tra le più pericolose #minacce #cyber. #redhotcyber #cybersecurity #malware #virus...
Marcello Filacchioni - 3 Agosto 2020
 Cyber News
In effetti, è proprio così…
#redhotcyber #cybersecurity #research #zeroday #nvd #bug #security
Redazione RHC - 3 Agosto 2020
 Cyber News
BootHole: Linux e Windows che utilizzano GRUB2, sono vulnerabili.
I ricercatori di #Eclypsium, Mickey #Shkatov e Jesse Michael, hanno scoperto una #vulnerabilità - soprannominata "#BootHole" - nel bootloader GRUB2...
Redazione RHC - 3 Agosto 2020
 Cyber News
Intelligence: Spie e segreti in un mondo aperto.
Se George #Bush avesse letto questo libro i fatti dell'11 settembre non si sarebbero verificati? E' questo l'interrogativo che pone...
Redazione RHC - 2 Agosto 2020
 Cybercrime
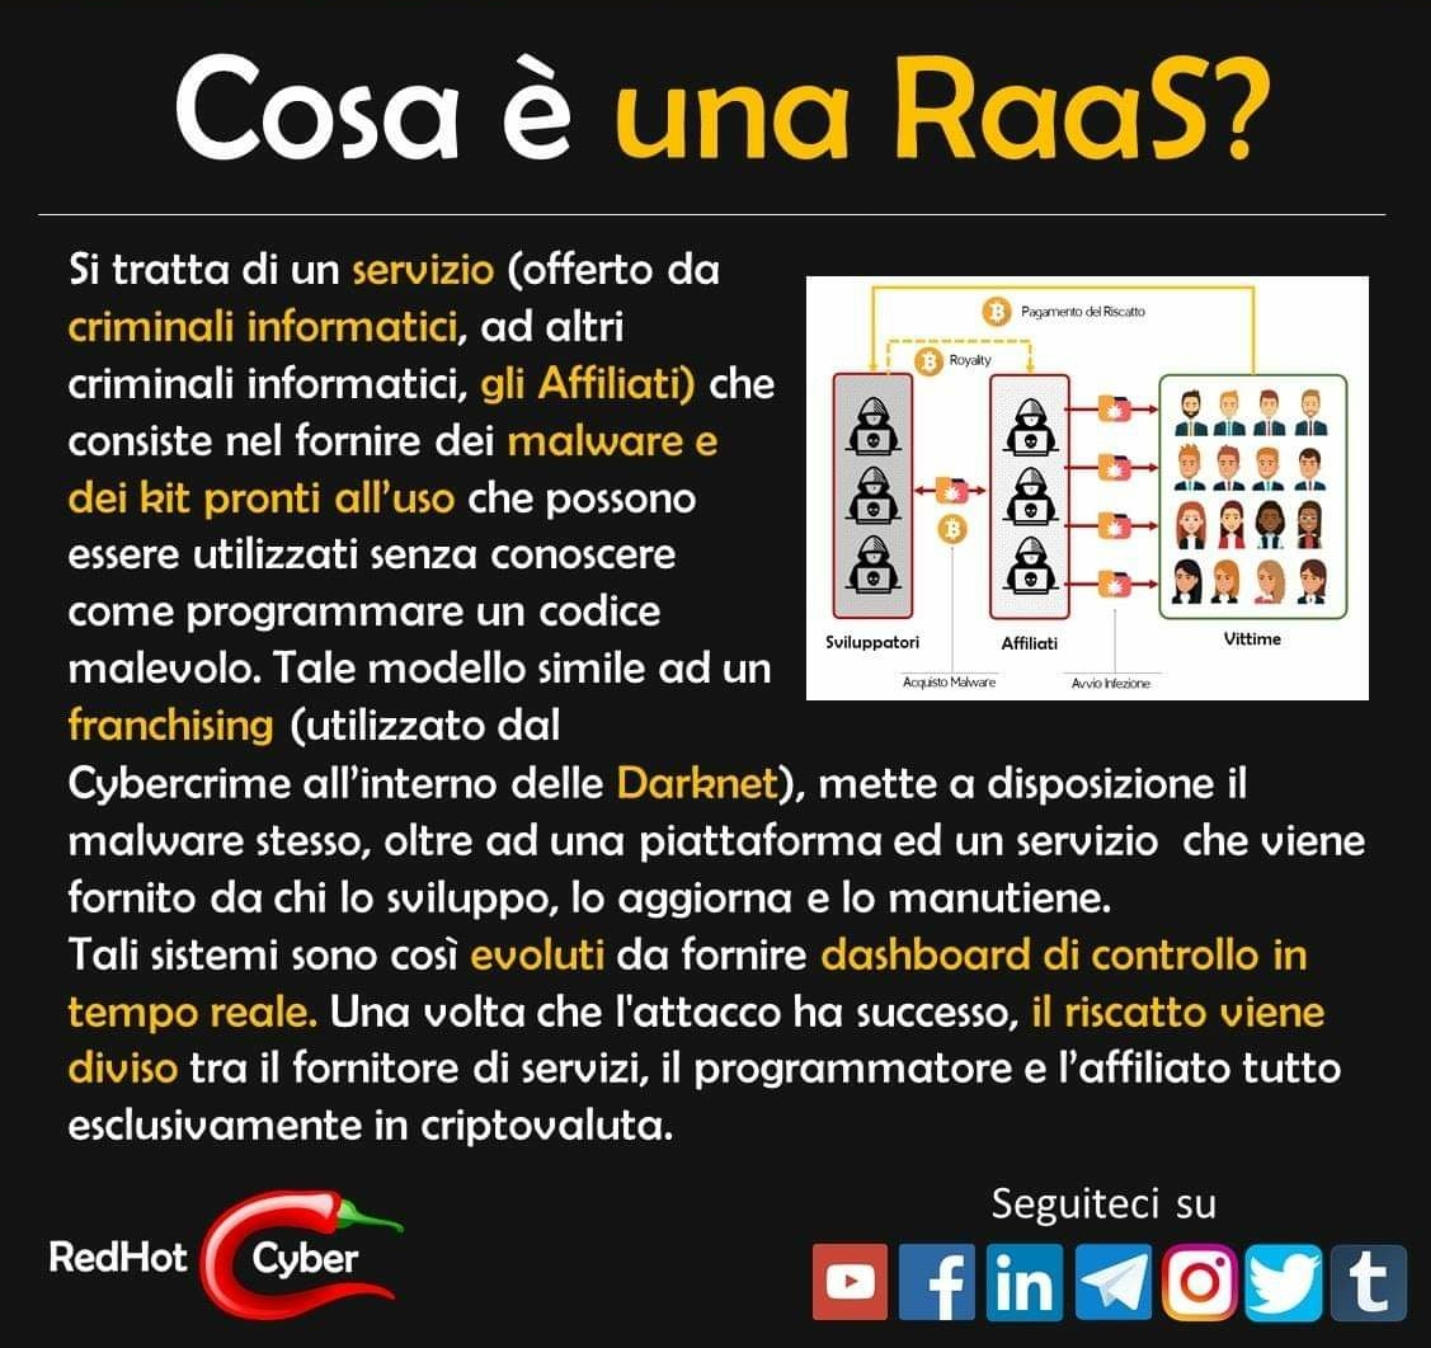
Il modello RaaS e strumenti come Shodan e ZoomEye firmano i target per gli attacchi ransomware.
La #RaaS (#Ransomware as a Service) è un modello che premia sempre, generando profitto ed è per questo che è...
Pietro Melillo - 2 Agosto 2020
 Cyber News
IBM Security e Ponemon Institute, pubblicano il nuovo report Cost of a Data Breach 2020.
Il rapporto annuale Cost of a #Data #Breach, continua a fornire una visione dettagliata degli #impatti #finanziari che gli #incidenti...
Redazione RHC - 2 Agosto 2020
 Cyber News
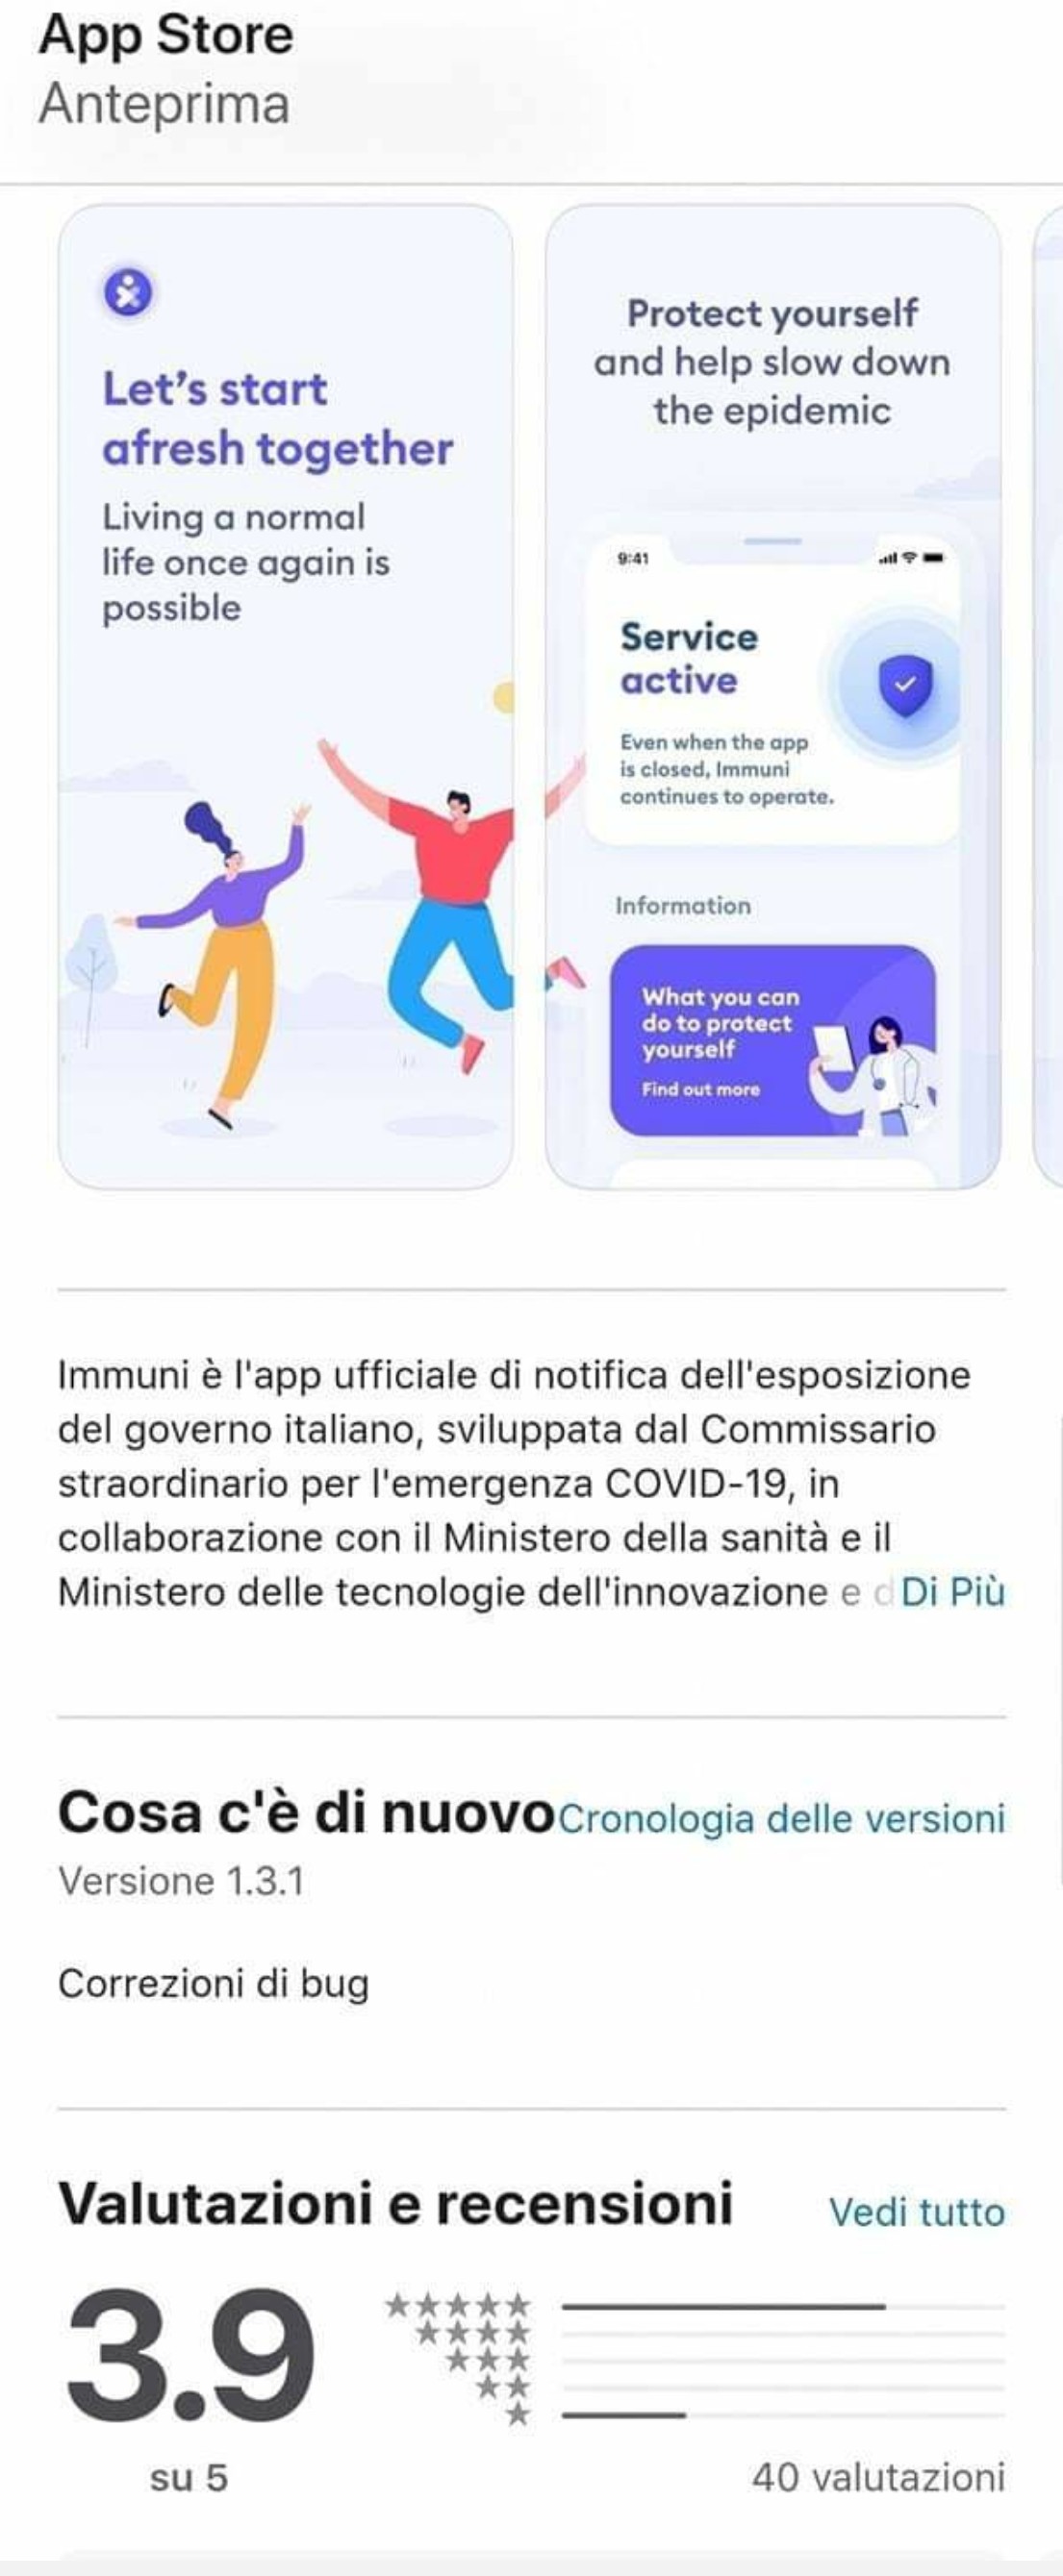
App Immuni: non immune da malfunzionamenti.
Mentre sugli store fioccano le recensioni negative e critiche sulle immagini.Era stata presentata come un’arma di ultima #generazione per tracciare...
Redazione RHC - 1 Agosto 2020
 Cyber News
L’attacco informatico su Garmin pone una domanda complicata per il governo degli Stati Uniti.
Le persone hanno iniziato a notare che c'era qualcosa che non andava a metà della scorsa settimana quando non erano...
Redazione RHC - 30 Luglio 2020
Numero di articoli trovati: 14689
Come minare Bitcoin (lezione 4)
Autore: Matteo Rumanò Data Pubblicazione: 17/01/2022 Un altro dei trend topic sulle criptovalute riguarda proprio il mining e la ricerca di nuove metodologie per minare cercando di trarne il massimo...


La gang Alphvm, pubblica i dati della Moncler.
La cyber gang Alphvm, ha fatto una irruzione già da qualche tempo nelle infrastrutture IT dell'azienda Moncler, ma ieri nel suo data leak site (DLS) è stato pubblicato quanto segue:"It's...
I dati di Thales Group sono stati pubblicati da LockBit 2.0.
Thales è un gruppo d'elettronica specializzato nell'aerospaziale, nella difesa, nella sicurezza e nel trasporto terrestre. La società è quotata alla borsa di Parigi, è presente in 56 paesi e impiega...
Video hot in una conferenza al Senato a una settimana dal voto presidenziale.
Siamo oramai al paradossale dove la tecnologia diventa un mezzo per interferire, trollare, colpire a fondo qualsiasi cosa, dalle patatine fritte (attacco alla San Carlo) alle distribuzioni del carburante (Colonial...
I processori ARM: tra storia, innovazione, supercomputer e terminali di tutti i giorni.
Autore: Carlo Denza Data Pubblicazione: 06/01/2021 SAMSUNG, SONY, LG, NOKIA, MI, OPPO, HUAWEI… Ora vi starete chiedendo: pubblicità occulta? Ovviamente no! Se qualcuno vi chiedesse di trovare il minimo comune...
Ucraina: Microsoft segnala del malware distruttivo dopo l’attacco informatico
Gli specialisti della sicurezza Microsoft hanno scoperto del malware su dozzine di computer del governo ucraino che potrebbe rivelarsi più distruttivo di quanto si pensasse inizialmente, ha affermato la società...
Underground news: la gang Everest che ha colpito la SIAE, cerca partner.
Come abbiamo riportato nell'articolo "Il ransomware cos'è? Scopriamo il funzionamento e il significato del RaaS", all'interno del modello Ransomware as a Service (RaaS), molte cyber gang che producono ransomware, si...
Un membro di REvil è stato accusato dell’attacco a Colonial Pipeline.
Sembra che esistano dei collegamenti tra la famigerata cyber gang REvil e la cyber gang DarkSide, che sferrò l'attacco a maggio scorso a Colonial Pipeline. Un membro del gruppo di...
Un’altra azienda fallita per un ransomware: “ho perso tutto e non posso continuare i miei affari”.
Non si tratta di una storia inventata, ma di una storia vera e di queste storie ce ne sono centinaia che non si leggono sui giornali. Fran Finnegan era in...
AvosLocker fornisce alla polizia USA il decryptor gratuitamente. “E’ stato un errore”
Gli sviluppatori del ransomware AvosLocker hanno fornito alle vittime un decryptor gratuito, poiché hanno hackerato e crittografato accidentalmente il dipartimento di polizia americano.Bleeping Computer ha riportato che un dipartimento di...
