


 News
 Discover
 Newsletter
Articoli in evidenza
 Vulnerabilità
 Innovazione
 Cyber News
 Vulnerabilità
 Cyberpolitica
Ultime news
 Cultura
Bezos & “soci”, sono nei guai
Maxi-processo per Amazon, Facebook, Google e Apple a 100 giorni dalle elezioni.San Francisco: il capo di #Facebook Mark #Zuckerberg e...
Silvia Felici - 30 Luglio 2020
 Cyber News
Security by Design, ma la applichiamo davvero bene?
Spesso si parla di security by design, ma a parte dirlo perché fa fico, perché fa tendenza, stiamo realmente progettando...
Redazione RHC - 30 Luglio 2020
 Cyber News
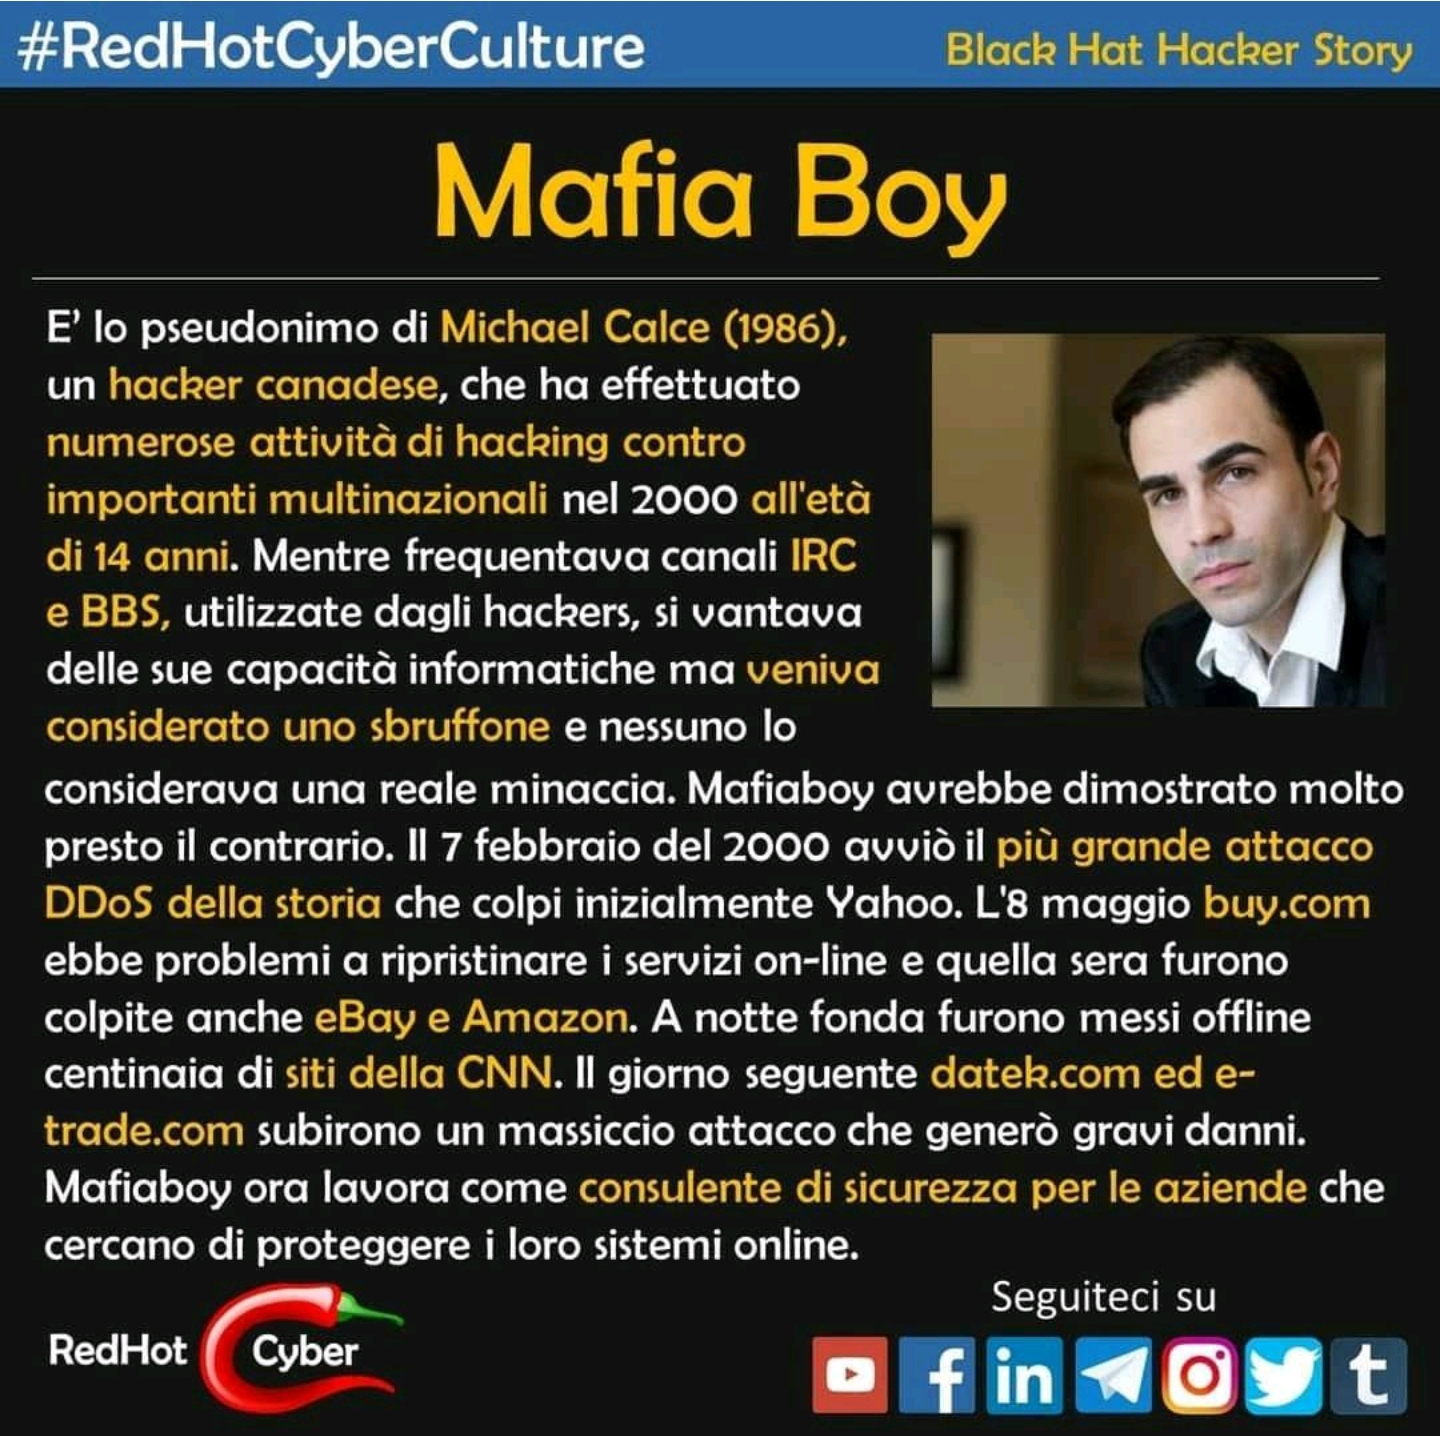
Per la serie #BlackHatHacker, oggi parliamo di Mafia Boy.
Michael Calce (classe 1986, noto anche come MafiaBoy) è un esperto di sicurezza ed ex hacker informatico.È conosciuto per aver...
Redazione RHC - 28 Luglio 2020
 Cyber News
Gli Stati Uniti vogliono sviluppare una rete quantistica.
Tutto questo per "introdurre una nuova era nelle comunicazioni", ha afferma il Dipartimento dell'Energia, giovedì scorso. Il #DOE ha svelato...
Redazione RHC - 28 Luglio 2020
 Cyber News
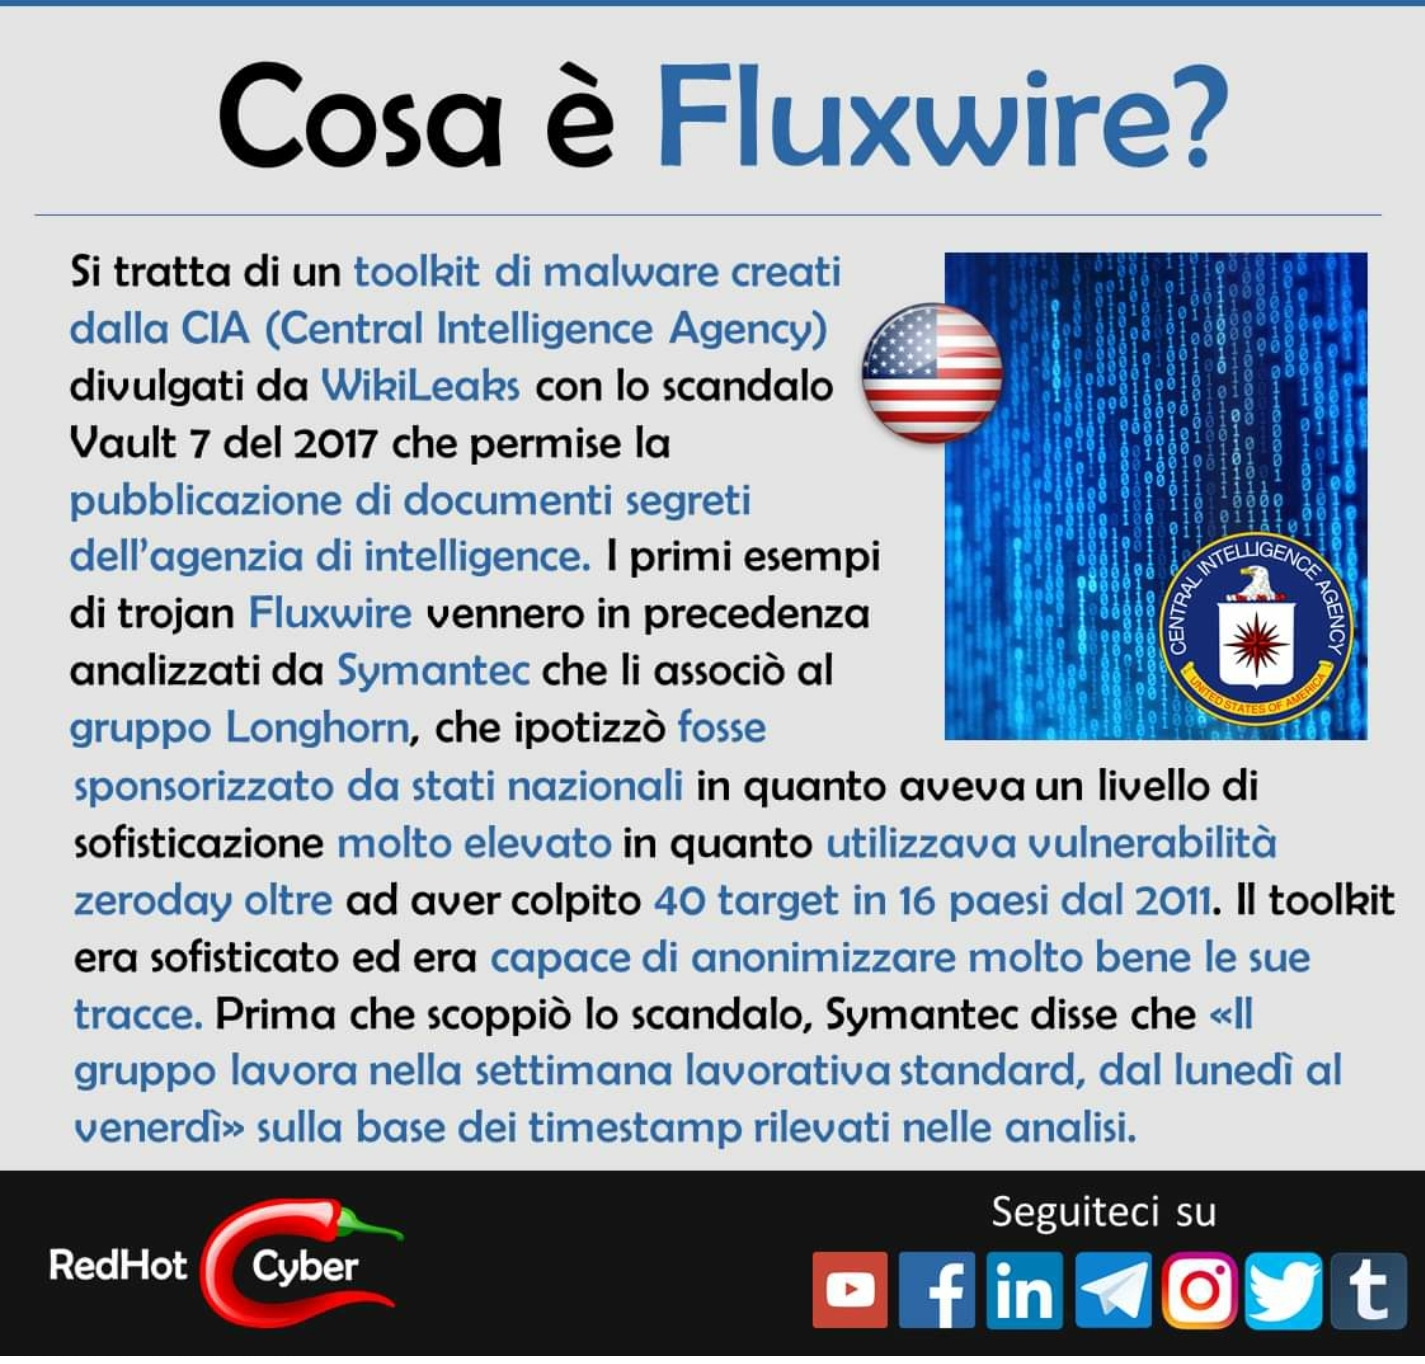
Per la serie #BlackPrivacy, oggi parliamo di #FluxWire.
Si tratta di un "potentissimo toolkit" per lo sviluppo di malware, inizialmente associato al gruppo #longhorn, ma per la prima...
Redazione RHC - 28 Luglio 2020
 Cyber News
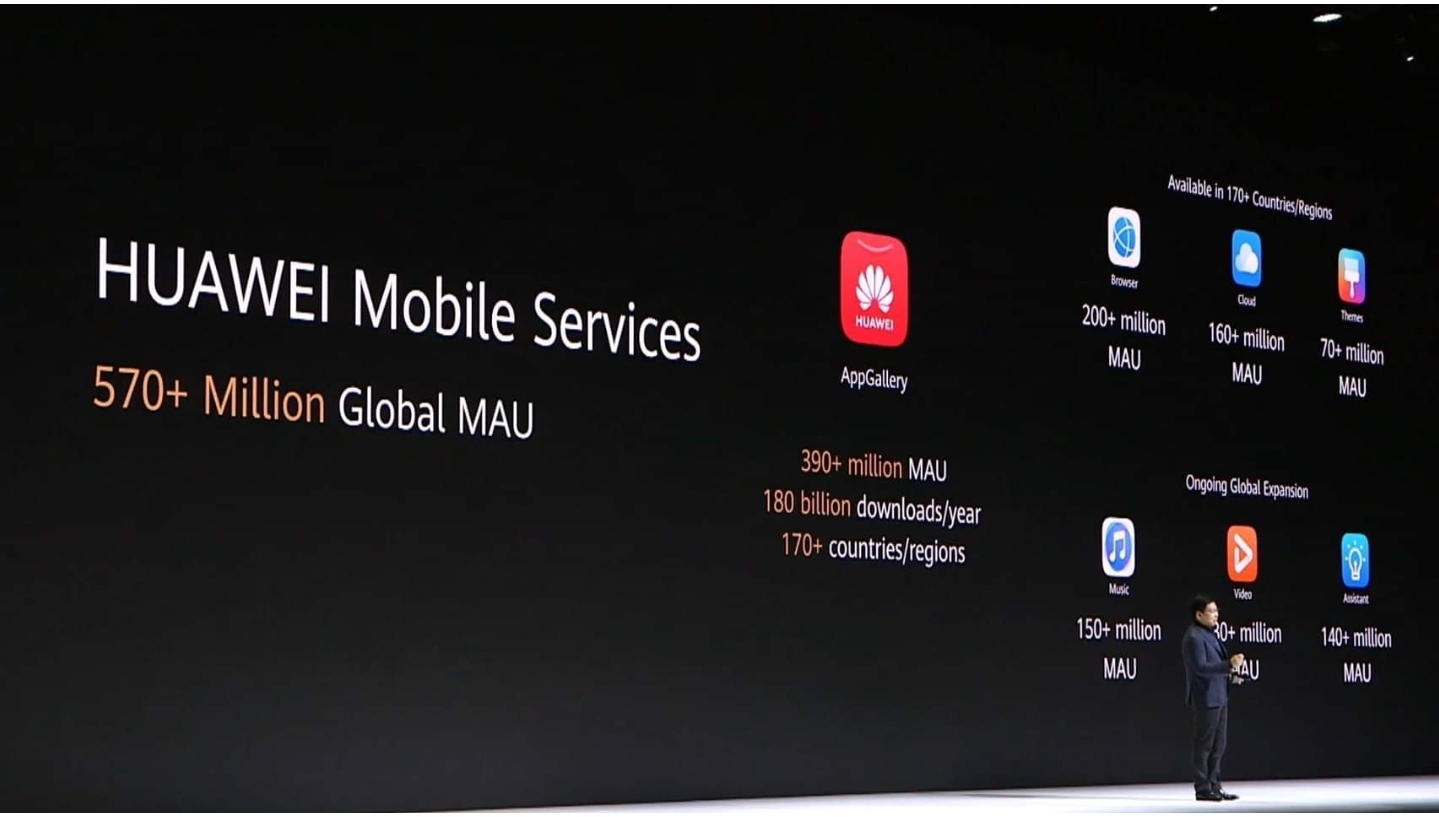
Il Ban spinge la Cina sempre di più a creare soluzioni proprietarie, ora le Quik App su AppGallery.
#Huawei ha dovuto far fronte al ban #USA che impedisce al colosso hi-tech #cinese di installare a bordo dei suoi...
Redazione RHC - 28 Luglio 2020
 Cyber News
Quando il rischio aumenta, cosa occorre fare?
Uno tra gli aspetti più critici nella #sicurezza #informatica, risulta il modo in cui gli attaccanti sono in grado di...
Redazione RHC - 28 Luglio 2020
 Cyber Italia
Ma l’App Immuni, che fine ha fatto?
Sicuramente sembra che in questa estate le cose vadano meglio con il #Coronavirus (sperando che non avvenga una nuova #emergenza...
Silvia Felici - 27 Luglio 2020
 Vulnerabilità
La RCE su F5 (CVE-2020-5902) sta mietendo vittime. Patchate!
Il 30 giugno, è stata rilasciata da #F5 la patch che consemte di superare il difetto di esecuzione di codice...
Agostino Pellegrino - 27 Luglio 2020
 Cyber News
Tecnologie per il tracciamento del Covid.
Con questo video, voleremo tra "regioni" e "regimi" alla scoperta delle differenze tra i modelli delle #APP mobile per il...
Redazione RHC - 27 Luglio 2020
 Cyber News
Gli scienziati rafforzano i Qubit spin-orbit.
Pietre miliari per il potenziamento dei computer quantistici. Un gruppo di scienziati internazionali ha notevolmente allungato il periodo di tempo...
Redazione RHC - 26 Luglio 2020
 Cyber News
Cina: all’avanguardia negli standard globali per il 5G e oltre.
La Cina è diventata un attore centrale nello scrivere regole internazionali per le tecnologie emergenti, in particolare per le reti...
Redazione RHC - 26 Luglio 2020
Numero di articoli trovati: 14689
Elon Musk: Tesla Bot sarà “un prototipo decente entro la fine del prossimo anno”.
Elon Musk vede Tesla Bot come più di un semplice robot umanoide che esegue compiti utili. Secondo il fondatore di Tesla, il robot ha il potenziale per sviluppare una personalità...


I dati della ULSS6 Euganea di Padova sono online pubblicati da LockBit. Scopriamo cosa contengono.
Siamo giunti all'epilogo di questo critico incidente informatico iniziato i primi di dicembre, ma che oggi si chiude con la divulgazione pubblica dei dati esfiltrati dalla cybergang LockBit 2.0 nelle...
Jurassic databreach: 3 miliardi di account Yahoo in vendita per 40k dollari.
Di recente è comparso sul noto forum underground RaidForums, un post che mette in vendita i dati della colossale violazione subita da Yahoo nel 2013. Quando vengono esfiltrati dati di...
Analisi degli incidenti Ransomware del 2021 e previsioni 2022.
Autore: Emanuele De Lucia (Cluster25) Data Pubblicazione: 3/01/2022 L'anno 2021 ha visto aumentare la minaccia ransomware e un susseguirsi di eventi correlati che hanno coinvolto anche questioni relative alla sicurezza...
Attacco informatico a Kiev: tensioni tra Russia ed Ucraina.
Kiev ritiene che un gruppo di hacker collegato all'intelligence bielorussa abbia effettuato l'attacco informatico che ha colpito i siti Web del governo ucraino questa settimana e utilizzato malware simile a...
La ASL Napoli 3 sud è stata violata da Sabbath ransomware. 1,5GB di dati sono online
Qualche giorno fa avevamo annunciato l'attacco informatico subito dalla ASL Napoli 3 sud, che ha costretto l'azienda ad una serie di disservizi e che al momento sta lottando per eliminare...
L’FSB russa, sferra il colpo decisivo e smantella la banda di ransomware REvil (Sodinokibi)
Il Servizio di sicurezza federale russo (FSB) ha dichiarato oggi di aver fatto irruzione e di aver arrestato la famigerata banda ransomware REvil (Sodinokibi).I raid sono stati condotti oggi verso...
SIAE: la gang Everest, pubblica tutti i dati rubati dai server.
E' passato del tempo, quando a fine ottobre abbiamo appreso della violazione della SIAE. Si è trattata di una violazione dei dati diversa dal solito, in quanto non si è...
Ucraina: massiccio attacco informatico ai siti governativi che ora sono offline.
Un "massiccio attacco informatico" ha colpito diversi siti web governativi in Ucraina, incluso il sito web del ministero degli Esteri, ha detto un portavoce. "A seguito di un massiccio attacco...
Uno sviluppatore Open Source inserisce un bug nella libreria come protesta.
Gli utenti delle popolari librerie open source "colors" e "faker" sono rimasti sbalorditi nel vedere le loro applicazioni che utilizzano queste librerie, iniziare a digitare senza senso delle parole per...
