


 News
 Discover
 Newsletter
Articoli in evidenza
 Vulnerabilità
 Innovazione
 Cyber News
 Vulnerabilità
 Cyberpolitica
Ultime news
 Cultura
I Grandi dell’Informatica e le loro epiche e prodigiose invenzioni in una #playlist di #redhotcyber.
I Grandi dell'Informatica e le loro epiche e prodigiose invenzioni in una #playlist di #redhotcyber.https://www.youtube.com/watch?v=rh6ZSqavElI&list=PLK0uHrg1jSklvj9GhUG_2MqqeNx82AFxK Innovazione, idee, visioni "disruptive", Grandi...
Silvia Felici - 26 Luglio 2020
 Cyber News
Vulnerabilità critiche riscontrate nei droni cinesi della Da Jiang Innovations.
Giovedì scorso, i ricercatori di #cybersecurity hanno rivelato problemi di sicurezza nell'#app #Android sviluppata dal produttore cinese di droni Da...
Redazione RHC - 26 Luglio 2020
 Cybercrime
Spesso si fa confusione tra il concetto di #exploit e di #malware. Vogliamo capirlo assieme?
Oltretutto, questa è storia ragazzi!È la storia di uno tra i più potenti exploit mai creati, dei malware e poi...
Marcello Filacchioni - 26 Luglio 2020
 Cyber News
L’eccentrico imprenditore americano, John McAfee, ha perso la scommessa con il Bitcoin.
Nel luglio 2017, John #McAfee ha dichiarato che avrebbe "eat his own dick" (lo riportiamo in inglese) qualora #Bitcoin non...
Bajram Zeqiri - 25 Luglio 2020
 Cyber News
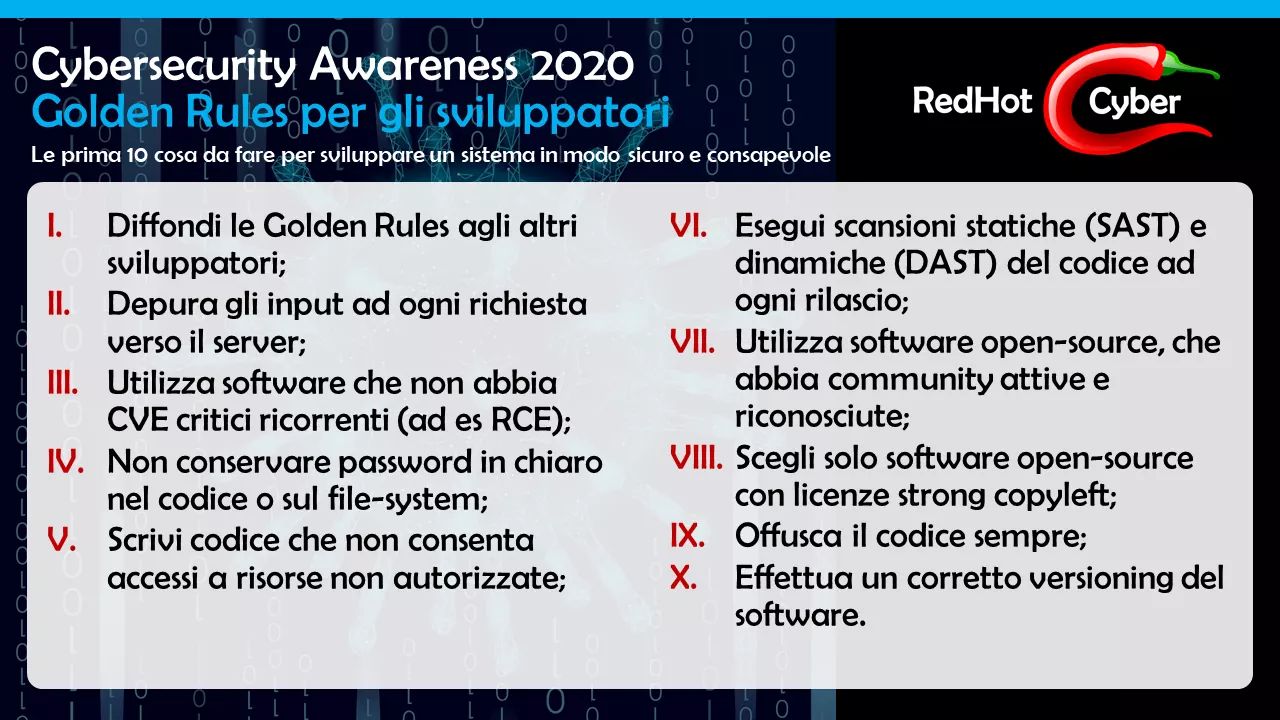
Golden Rules 2020: oggi parliamo di “sviluppatori”.
Quante volte abbiamo parlato di “#consapevolezza al #rischio”?Abbiamo già predisposto le "golden rules" per i progettisti, ora parleremo di sviluppatori.Ogni...
Redazione RHC - 25 Luglio 2020
 Innovazione
Intelligenza Artificiale e DeepFake. Queste persone non Esistono!
Se qualcuno ancora è scettico sulle potenzialità delle intelligenze artificiali, con questo sito potrà ricredersi. Se date uno sguardo a...
Luca Vinciguerra - 25 Luglio 2020
 Cyber News
Garmin, l’azienda leader dei dispositivi indossabili, al tappeto per un Ransomware.
Garmin è stato costretto a chiudere i callcenter, il sito Web e alcuni altri servizi #online dopo che un attacco...
Redazione RHC - 25 Luglio 2020
 Cyber News
E’ dalla progettazione che si costruisce la Sicurezza.
Spesso lo si dimentica, ma è dalla progettazione dell'architettura di un sistema che inizia la sicurezza e molto spesso, in...
Redazione RHC - 25 Luglio 2020
 Cyber News
Ericsson: il nemico Huawei sembra essere lontano, punta al primo posto entro fine anno per il 5g.
Le le azioni vanno alle stelle! Ericsson ha vinto alcuni contratti chiave sia per l'accesso radio (#RAN) che per il...
Silvia Felici - 25 Luglio 2020
 Cyber News
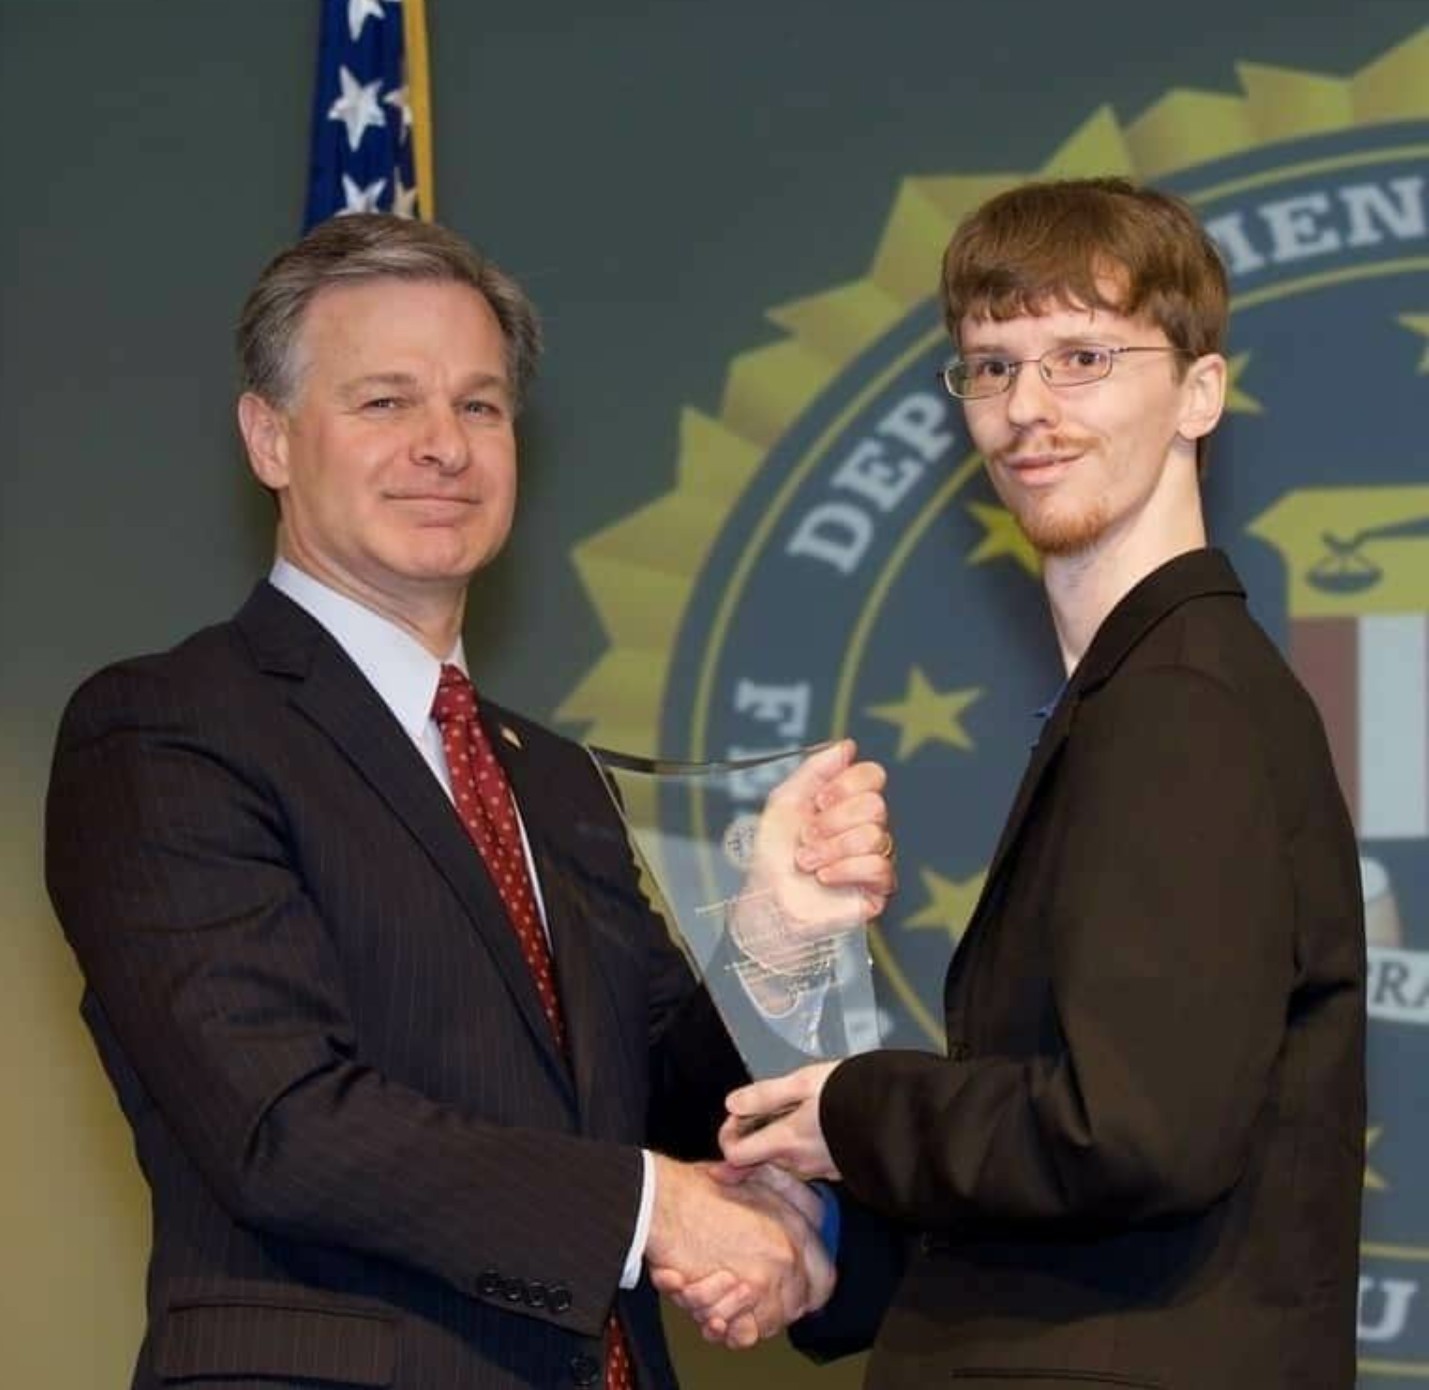
Conoscete Michael Gillespie, noto anche come #Ransomware #Destroyer?
Ha ventisette anni ed è un programmatore e tecnico dell'help desk. Tempo fa, nel 2015, uno dei suoi clienti gli...
Redazione RHC - 25 Luglio 2020
 Cyber News
Geodiritto e Intelligence, la forza del Nomos
Il tema della #geopolitica del diritto, focus di attualità e novità, tanto da essere al centro di riflessioni negli ambienti...
Redazione RHC - 25 Luglio 2020
 Cyber News
IBM sta assumendo competenze legacy su mainframe, COBOL, DBMS e sysadmin UNIX.
#IBM sta assumendo personale tecnico specializzato in #India su tecnologie #Legacy. La società ha oltre 200 posizioni aperte. Mentre le...
Silvia Felici - 25 Luglio 2020
Numero di articoli trovati: 14689
UniCC, il più grande sito underground di vendita di carte di credito ha chiuso.
L'amministrazione del più grande sito darknet per la vendita di dati di carte di credito rubate, UniCC, ha annunciato la chiusura della piattaforma. Secondo gli esperti della società Elliptic, dal...


Smartphone usa-e-getta per gli atleti dei paesi bassi e britannici alle olimpiadi di Pechino.
La British Olympic Association (BOA) fornirà agli atleti britannici e al personale di servizio che partecipano alle Olimpiadi invernali di Pechino smartphone "usa e getta" per paura della sorveglianza da...
James Webb Space Telescope: uno sguardo lontano nello spazio e nel tempo
Autore: Roberto Campagnola Data Pubblicazione: 13/01/2022 Il 2021 si è concluso con un evento molto atteso dalla comunità scientifica: è stato lanciato il James Webb Space Telescope della NASA, dedicato...
La raccolta delle figurine delle persone italiane.
Già, ne avevamo parlato a suo tempo di come un dato perso di ogni singola persona, permette di ricreare una "impronta" affidabile di un individuo, attraverso l'unione di una serie...
Il “bollino” delle aziende che ci “sanno fare” con la Cybersecurity è in arrivo.
Spesso ne abbiamo parlato su questo blog del fatto che occorrerebbe definire un "ordine degli esperti di sicurezza", oppure un "Albo" o comunque un modo per elevare la qualità delle...
Swascan rileva uno 0-day su TermTalk Server di Solari Udine.
Nel corso di un'attività di Penetration Testing, l'azienda italiana Swascan (Tinexta Cyber) ha individuato un nuovo Zero Day relativo a un servizio di gestione delle presenze che potenzialmente impatta sugli...
La Russia avrà un sistema statale di raccolta dei dati biometrici.
Il presidente Vladimir Putin ha firmato una legge sulla creazione di un sistema statale unificato in cui i cittadini possono inviare autonomamente i propri campioni biometrici. Il governo approverà i...
L’attacco alla Alia Spa, è opera di Hive Ransomware.
Abbiamo riportato ad inizio dicembre, subito dopo l'attacco alla Clementoni vittima del ransomware Conti, di un altro attacco ransomware sferrato ai danni dell'azienda Alia S.p.a. Ricordiamo che la Alia Servizi...
Il DB di un non precisato sito italiano di cosmetici, è in vendita su RaidForums.
Su RaidForums sappiamo che possiamo trovare di tutto, dalla vendita di numeri di telefono, green pass falsi, documenti classificati, dati personali, e molto e molto altro ancora, Ma quante sono...
Un hacker controlla 25 Tesla a distanza. Cosa potrebbero fare i terroristi con questi zeroday?
Qualche tempo fa, Massimiliano Brolli, accennò a questo rischio in un articolo di aprile del 2019, introducendo il concetto di "botnet-car" ed alla possibilità di un eventuale attacco terroristico di...
