


 News
 Discover
 Newsletter
Articoli in evidenza
 Vulnerabilità
 Innovazione
 Cyber News
 Vulnerabilità
 Cyberpolitica
Ultime news
 Cyber News
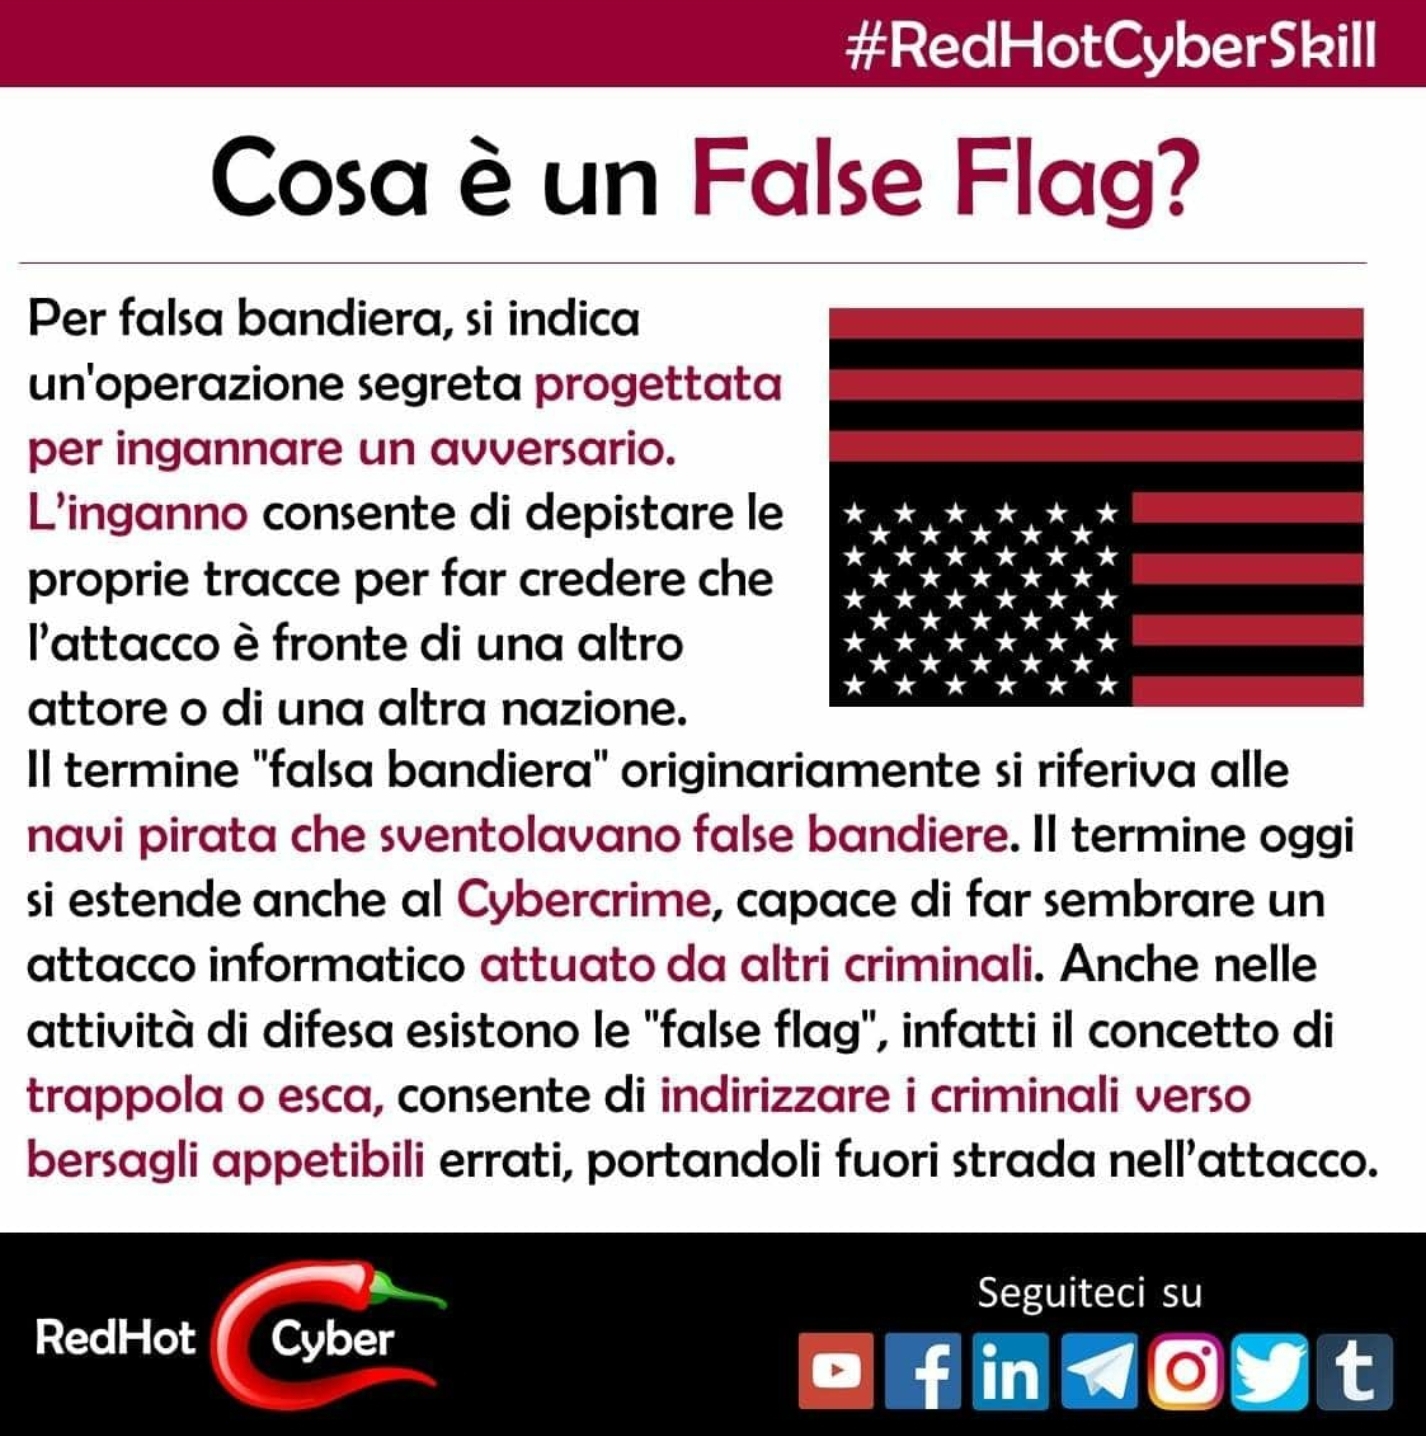
Scopriamo il concetto di False Flag.
Termine militare, oggi utilizzato anche nella guerra informatica.Ma scopriamo cosa vuol dire con questa pillola di CyberSkill.#redhotcyber #cybersecurity #falseflag #falsabandiera...
Redazione RHC - 25 Luglio 2020
 Cyber News
NooElec HackRF One.
HackRF One è un ricetrasmettitore half duplex radio definito dal software (SDR) creato e prodotto da Great Scott Gadgets. Ad...
Redazione RHC - 25 Luglio 2020
 Cyber News
Amazon acquisisce Zoox per “mettere a fuoco” il suo futuro.
In altre parole, la “visione artificiale” è la base sulla quale verranno costruite le tecnologie più entusiasmanti del nostro domani....
Redazione RHC - 25 Luglio 2020
 Cyber News
Cloud o non Cloud?
Il cloud e come l'elettricità. Può essere accesa o può essere spenta, rapidamente, in base alle tue esigenze. ha un...
Redazione RHC - 25 Luglio 2020
 Cyber News
Sapete chi iniziò a parlare di “ingegneria del software”,oltre a scrivere il software dell’Apollo11?
Per la serie di Donne e Tecnologie, oggi parliamo di Margaret Hamilton, informatica e matematica statunitense.Ma conosciamola meglio con questo...
Redazione RHC - 25 Luglio 2020
 Cyber News
Rapporti Cyber USA/Cina sempre più tesi.
Gli alti funzionari degli Stati Uniti, hanno riportato questo mese che l'amministrazione #Trump sta seriamente valutando di vietare l'app cinese...
Redazione RHC - 22 Luglio 2020
 Cyber News
Hacktivismo, tra #meme e #troll.
Utilizzano immagini chiamati meme che sono frutto di mode, idee o stili riconosciuti dal vasto pubblico, propagati su internet in...
Bajram Zeqiri - 22 Luglio 2020
 Cybercrime
Come hackerare la password di Windows 10 usando FakeLogonScreen in Kali Linux
Questo articolo della rivista #EHacking, mostra una guida approfondita su come #hackerare le #password di Windows 10 usando #FakeLogonScreen. L'#hacking...
Pietro Melillo - 22 Luglio 2020
 Cyber News
Sapete cosa è il Bundesnachrichtendienst?
Si tratta del Bundesnachrìchtendienst, anche chiamato BND, (letteralmente: Servizio Informazioni Federale). E' l'agenzia di intelligence della Repubblica Federale Tedesca, sotto...
Redazione RHC - 22 Luglio 2020
 Cyber News
Cambricon diventa pubblica: la prima azienda di chip AI del mercato cinese.
Il 20 luglio, una tra le più preziose #startup di #chip #AI cinesi, la #Cambricon #Technologies è divenuta pubblica nel...
Redazione RHC - 22 Luglio 2020
 Cyber News
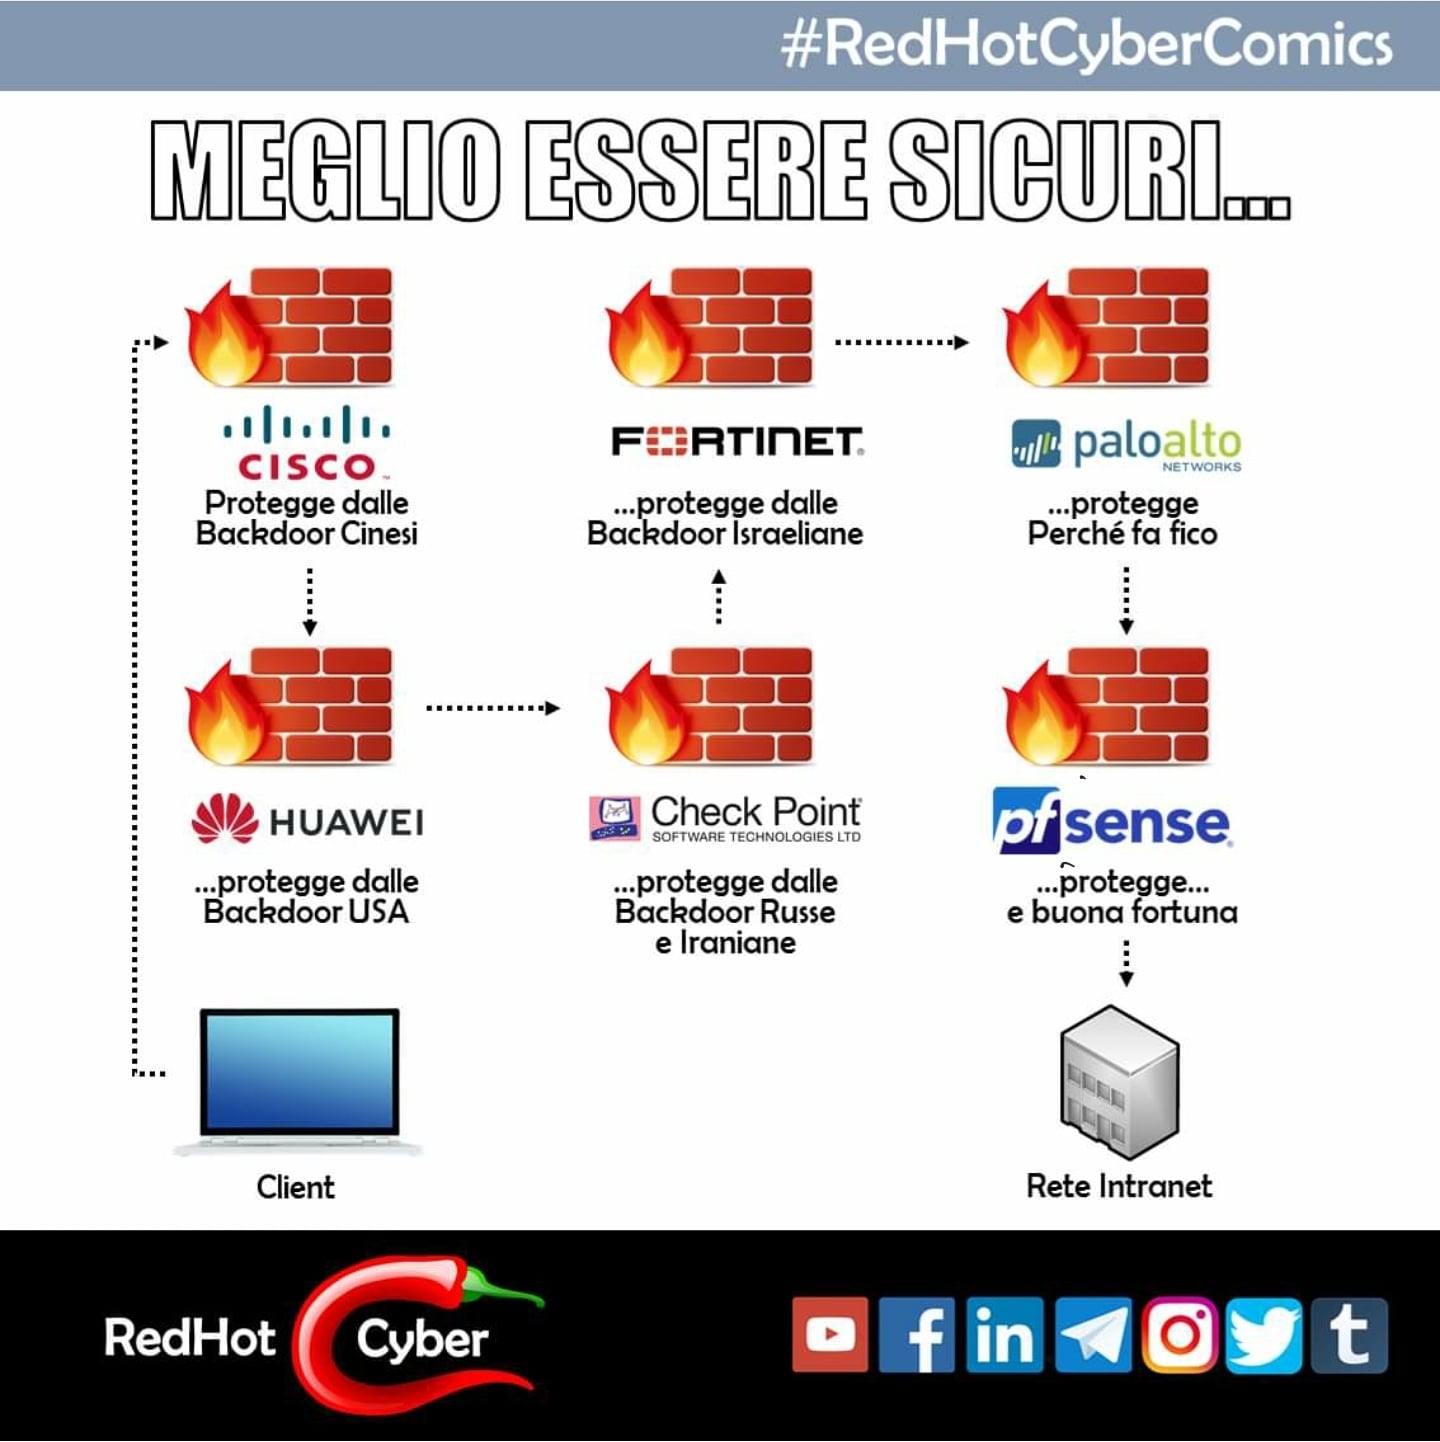
Rischio cyber e Backdoor …
Un nuovo modo per implementare la protezione perimetrale.#redhotcyber #cybersecurity #firewall #ips #protezioneperimetrale #comics #bigchallenge #cyberwar #cyberpolitica
Redazione RHC - 22 Luglio 2020
 Cyber News
Kotlin, chi lo conosce? Ora puoi conoscerlo grazie al corso gratuito di Google.
Google ha annunciato un corso gratuito per sviluppatori #principianti di App #Android. Il corso su #Kotlin, insegna come creare una...
Redazione RHC - 20 Luglio 2020
Numero di articoli trovati: 14689
Dopo l’hack di FIFA, la EA riqualificherà il suo personale relativamente alle tecniche di phishing.
Il produttore di videogiochi americano Electronic Arts ha confermato che gli hacker hanno utilizzato tecniche di ingegneria sociale per indurre il personale di supporto tecnico a fornire l'accesso agli account...


Le vulnerabilità nei relè Easergy P5 potrebbero far interrompere le linee elettriche.
I ricercatori della Red Balloon Security hanno condotto un esperimento utilizzando un malware per disabilitare un computer progettato per proteggere le linee elettriche.Secondo gli esperti, in caso di un vero...
La MFA, ora non è più efficace come una volta.
L'autenticazione a due fattori è un sistema a doppia chiave, in cui una arriva all'utente dall'esterno (ovvero un SMS con un codice che arriva sul tuo telefono), mentre l'altra è...
DoubleFeature: lo strumento di hacking della NSA riscoperto dalla fuga del 2017
Gli specialisti della società di sicurezza informatica Check Point hanno presentato una descrizione dettagliata del sistema DoubleFeature, progettato per registrare le varie fasi di post-sfruttamento associate all'implementazione di DanderSpritz. DanderSpritz...
Il Gruppo italiano Arcese sotto scacco da Conti ransomware.
Il Gruppo Arcese fornisce servizi innovativi a copertura dell’intera supply chain, rispondendo ad ogni esigenza tecnica e operativa dei propri clienti con soluzioni ad elevato valore aggiunto per il trasporto...
La startup DIGI Taxi di Napoli è su RaidForums. Il database completo in vendita per 1000 dollari.
DigiTaxi è un marchio software europeo che identifica un App per prenotare il taxi nata a Napoli nel 2013 da un gruppo di utenti, con lo scopo di migliorare la...
Grief colpisce l’italiana U.FORM. L’obsolescenza è il tuo peggior nemico.
U.Form. nasce nel 1999 con l’obiettivo di operare attivamente nell’ambito della formazione e della gestione delle risorse umane con soluzioni innovative e con particolare attenzione all’area della relazione. U.Form. ha...
L’ACN potrebbe essere meglio. Si, ma prima delle critiche partiamo e diamogli tempo.
Autore: Roberto Villani Data Pubblicazione: 11/01/2022 Si possono leggere sui social, sulle webzine, quasi sempre solo critiche verso le istituzioni italiane. Certo ci sono punti di critica, molte cose potrebbero...
La ASL Napoli 3 vittima di un attacco informatico. Bloccate le prenotazioni dei vaccini.
Era qualche giorno che non sentivano parlare di violazioni della sanità pubblica, se non quella iniziata i primi di dicembre dello scorso anno alla ULSS6 Euganea di Padova che sta...
Le Telco europee si oppongono a iCloud Private Relay
I più grandi operatori di telefonia mobile dell'Unione Europea vogliono riconoscere il servizio "iCloud Private Relay" (iCloud Private Relay) illegale, in quanto presumibilmente rappresenta una minaccia per la "sovranità digitale"...
