


 News
 Discover
 Newsletter
Articoli in evidenza
 Vulnerabilità
 Vulnerabilità
 Innovazione
 Cyber News
 Vulnerabilità
Ultime news
 Cyber News
Cosa 6 Creeper?
E' il primo worm #informatico mai creato per una rete di #computer, scritto da Bob #Thomas nel 1971 quando lavorava...
Redazione RHC - 1 Luglio 2020
 Cyber News
Chi ha inventato il world wide web?
Tutti quanti ogni giorno utilizziamo il web, a tutte le ore, il nostro smartphone e divenuto una parte integrante del...
Redazione RHC - 30 Giugno 2020
 Cyber News
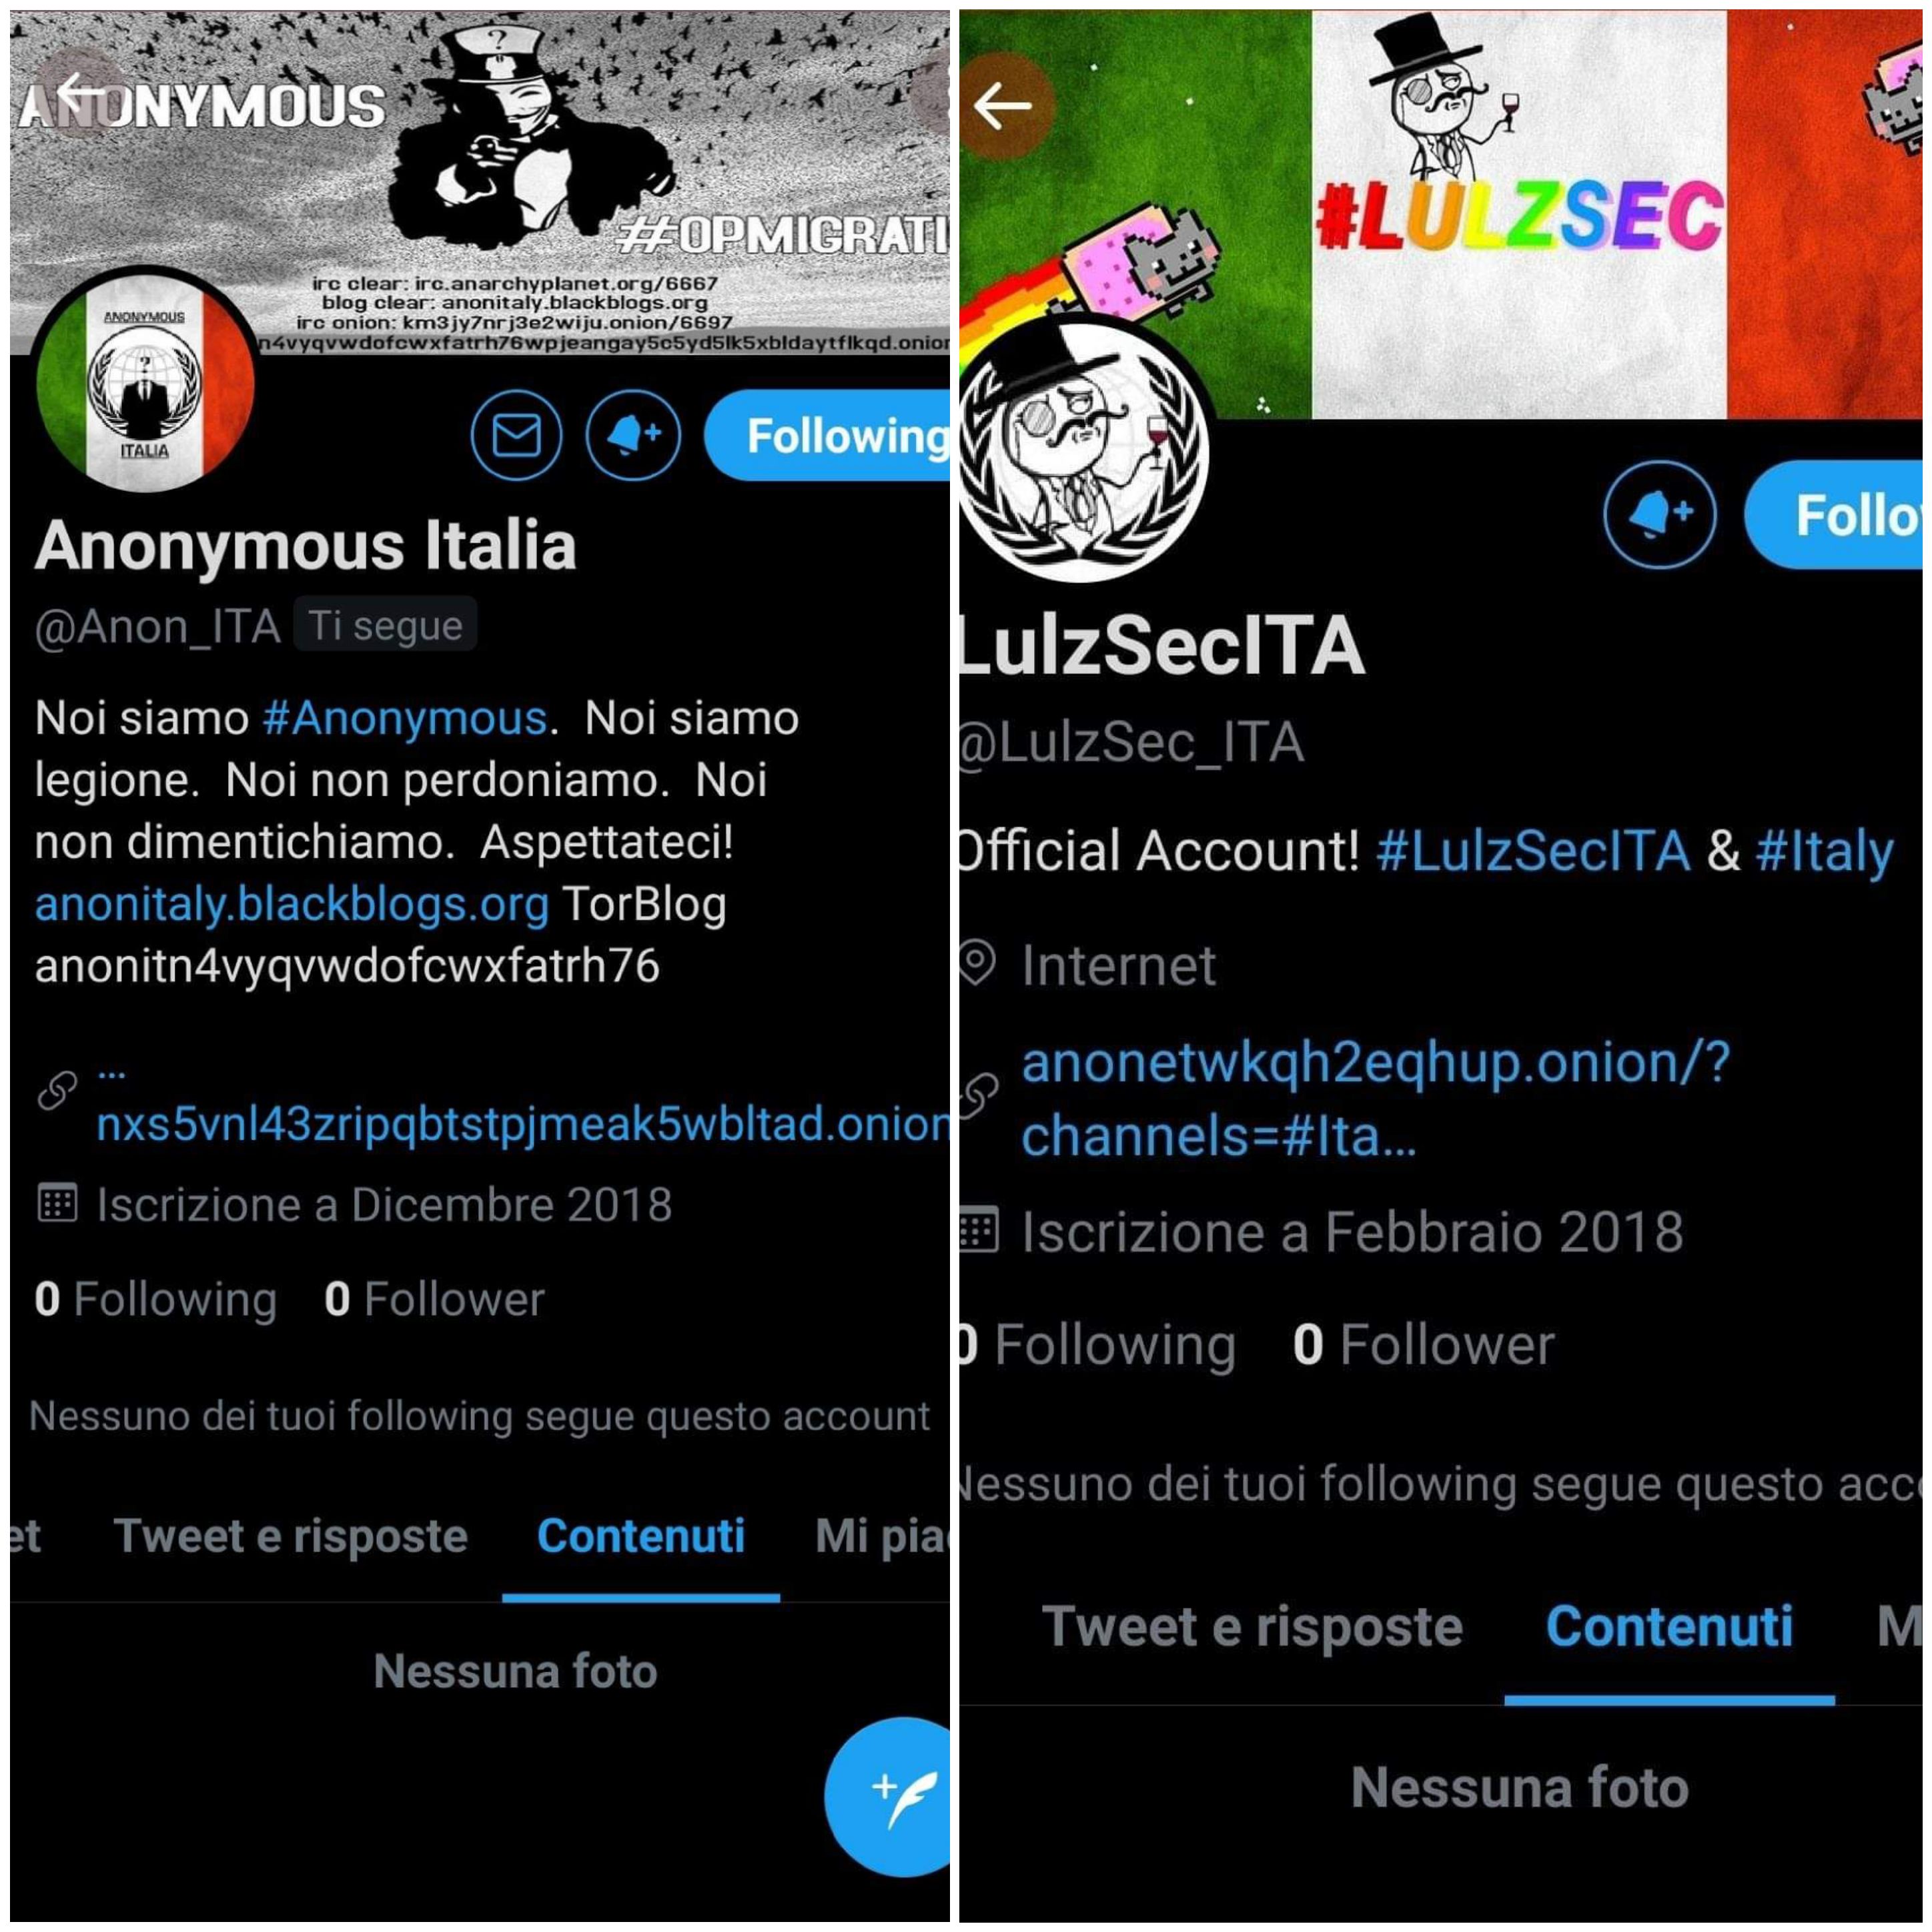
Twitter blocca gli account di LulzSecIta e di Anonymous Italia.
Nelle ultime settimane #Anonymous e #LulzSec hanno condotto una campagna contro il porno e la #pedopornografia presenti nella piattaforma di...
Redazione RHC - 30 Giugno 2020
 Cyber News
L’industria invita il governo USA a investire miliardi per lo sviluppo di reti 5G sicure.
Gli sforzi degli Stati Uniti per proteggere le reti di #telecomunicazioni del paese si sono concentrati in gran parte sulla...
Redazione RHC - 30 Giugno 2020
 Cyber News
Baruffe tra Musk e Bezos. Tra cause e Trolling.
Musk definisce Bezos, il CEO e fondatore di #Amazon un imitatore, in quanto ha accettato di pagare oltre 1 miliardo...
Redazione RHC - 30 Giugno 2020
 Cyberpolitica
Distributed Denial of Secrets pubblica Blue Leaks,una serie di documenti sulle forze dell’ordine USA
Il gruppo "Distributed Denial of Secrets" (che si sta proponendo come una alternativa a #Wikileaks) il giorno del #Juneteenth, la...
Pietro Melillo - 29 Giugno 2020
 Cyber News
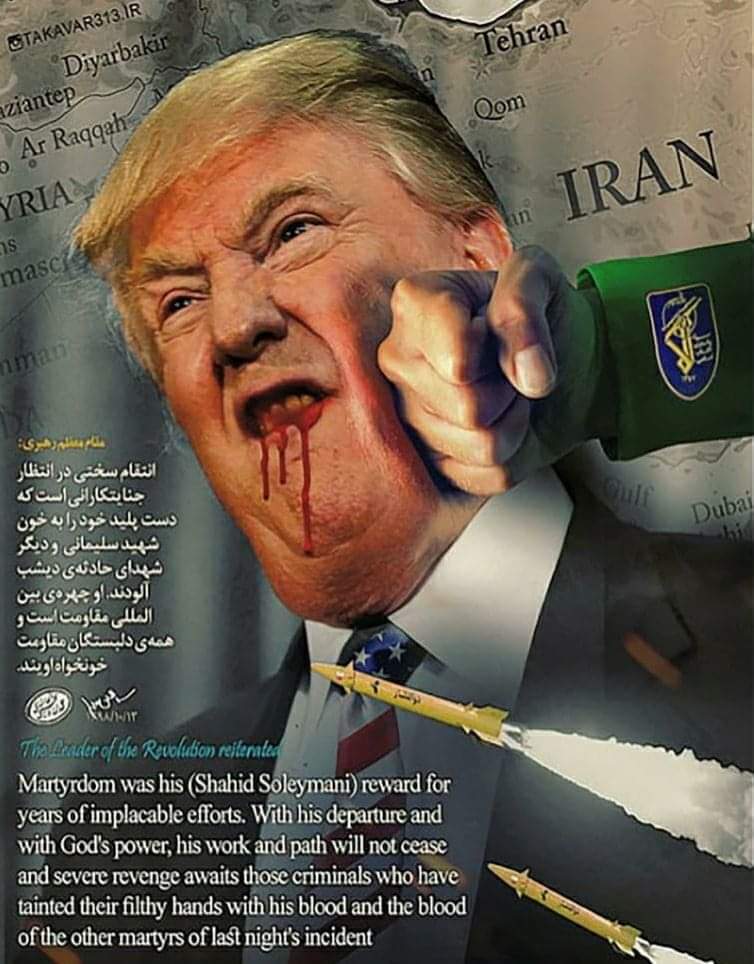
Mandato di arresto per Trump, per l’uccisione di Soleimani.
Su Red Hot Cyber qualche mese fa parlammo della guerriglia #Cyber e dei #deface effettuati dall'Iran, ma anche dei suoi...
Redazione RHC - 29 Giugno 2020
 Cyber News
Il gruppo hacker Evil Corp, prende di mira le organizzazioni statunitensi.
Un gruppo #hacker russo sta lanciando attacchi #ransomware contro diverse aziende statunitensi, colpendo i dipendenti che lavorano da casa a...
Redazione RHC - 29 Giugno 2020
 Cyber News
Trump chiede a Cisco di acquisire Ericsson o Nokia per contrastare Huawei sul 5G.
Le idee, discusse a intermittenza con i giganti della tecnologia degli Stati Uniti, le società di private equity e i...
Redazione RHC - 29 Giugno 2020
 Cultura
Unicredit paga 600.000 euro di multa per il databreach del 2017, non come l’INPS.
Il #Garante per la #privacy ha sanzionato #UniCredit con 600mila euro al termine di una complessa istruttoria riguardante un #databreach...
Stefano Gazzella - 29 Giugno 2020
 Cyber News
La cattedrale e il bazaar, il libro Manifesto dell’Open Source. Rigorosamente in inglese.
In linea di massima, ci sono due modi principali per creare software: closed source e open source. Il Closed Source...
Redazione RHC - 28 Giugno 2020
 Cyber News
LG Electronics vittima di Maze Ransomware, codice sorgente rubato.
Secondo quanto riferito, LG Electronics è stata colpita da un attacco da parte di Maze. Il rapporto afferma che gli...
Redazione RHC - 28 Giugno 2020
Numero di articoli trovati: 14690
Buon 2022 a tutti i nostri lettori con una cyber sintesi di questo difficile 2021
Il 2021 è stato un anno difficile, che ha portato grandi violazioni e problemi agli esperti di sicurezza informatica di aziende e organizzazioni governative, costretti a far fronte a una...


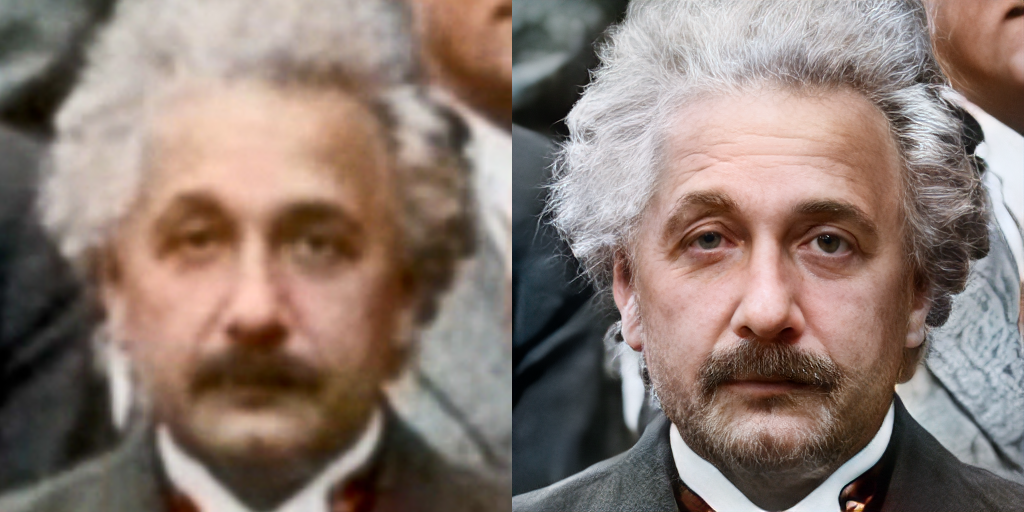
Restaurare immagini datate ora è possibile con GFP-GAN.
Hai mai pensato a quanto sarebbe bello restaurare una immagine vecchia in bianco e nero, di bassa qualità, rendendola nitida e colorata come fosse una immagine dei giorni d'oggi?Oggi è...
La valutazione tramite AI delle foto generate da altre AI non può essere ancora automatizzata.
Un team del Max Planck Institute for Informatics e dell'Università di Siegen (Germania) ha stabilito che non è possibile oggi fare affidamento sulle AI per controllare automaticamente il realismo delle...
L’Agenzia è ai nastri di partenza. Ma ci vorrà tempo, sempre che tutto funzioni bene.
La neonata Agenzia per la cybersicurezza nazionale (ACN), in questo periodo si sta organizzando. Tre decreti sono stati varati dalla presidenza del Consiglio dei ministri in accordo con il ministro...
Garante privacy: attenzione alle app che trattano dati sanitari.
Il Garante per la protezione dei dati personali ha aperto un’istruttoria su un’app realizzata dalla Associazione Covid Healer Onlus per offrire consulenza e assistenza sanitaria, trattando i dati di “utenti...
La ONUS, violata attraverso Log4g, si è rifiutata di pagare 5 milioni di dollari di riscatto.
Una delle più grandi piattaforme di trading di criptovalute vietnamite, ONUS, ha recentemente subito un attacco informatico al suo sistema di pagamento attraverso la vulnerabilità Log4Shell presente all'interno della libreria...
I famosi metal detector di Garrett sono stati hackerati da Cisco Talos.
I ricercatori di sicurezza informatica di Cisco Talos hanno scoperto un totale di nove vulnerabilità nel software nei metal-detector di Garrett. Lo sfruttamento delle vulnerabilità consente agli hacker di disabilitare...
Una clinica italiana sta per essere violata. In vendita gli accessi alla sua rete IT.
Perché è così che funziona il cybercrime. È una roulette russa dove la tua organizzazione potrebbe essere la prossima ad essere violata e il settore sanitario è il più florido,...
LastPass non ha subito una violazione dei dati. La paura degli utenti non era fondata.
LastPass è un'app per la gestione delle password, il tipo di applicazione di sicurezza che abbiamo sempre consigliato di utilizzare per aumentare la sicurezza delle proprie parole chiavi. Questi servizi...
La storia infinita di Log4j. Rilasciata il 27 dicembre la 2.17.1 la correzione per un’altra RCE.
L'Apache Software Foundation (ASF) martedì 27 dicembre, ha rilasciato nuove patch per contenere un difetto di esecuzione del codice arbitrario in Log4j che potrebbe essere abusato dagli attori delle minacce...
