


 News
 Discover
 Newsletter
Articoli in evidenza
 Vulnerabilità
 Vulnerabilità
 Innovazione
 Cyber News
 Vulnerabilità
Ultime news
 Cyber News
E dai … pensiamoci qualche volta!
#redhotcyber #comics #cybersecurity #technology
Redazione RHC - 28 Giugno 2020
 Cyber News
Remote Desktop Protocol SI, ma lo usiamo bene?
Si tratta dell'utilità di #amministrazione remota della piattaforma microsoft #windows conosciuta anche come #RDP, che consente di visualizzare il desktop...
Redazione RHC - 28 Giugno 2020
 Cyber News
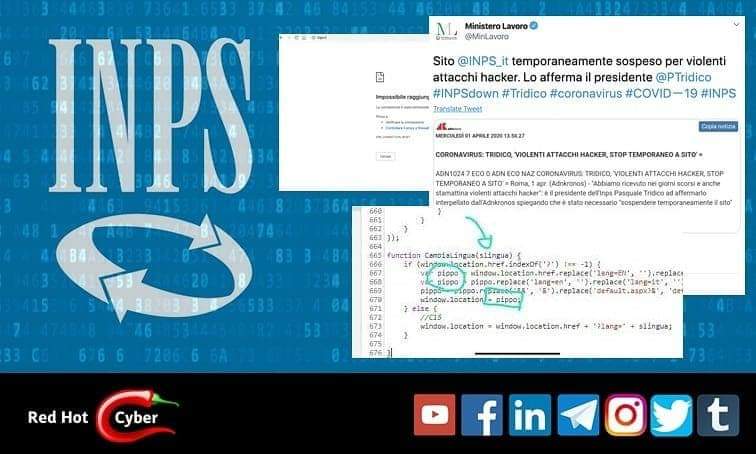
Umberto Rapetto: “L’attacco hacker all’Inps è inverosimile”.
“Chi ha buona memoria ricorda nitidamente che quell’indimenticabile primo di aprile. Oltre al blackout, l’#Inps riuscì a regalare la diffusione...
Redazione RHC - 28 Giugno 2020
 Cyber News
Cyberwar: silente, anonima e scorretta, ma molto pericolosa.
Dopo l'#Australia ora e il turno dell'#India che viene colpita da massicci attacchi informatici sui siti web, secondo quanto riferito...
Redazione RHC - 27 Giugno 2020
 Vulnerabilità
Bug Bounty da 50k Dollari per PS4.
Sony ha lanciato un programma di bug-bounty per premiare le persone che scoprono e segnalano vulnerabilità di sicurezza che interessano...
Agostino Pellegrino - 27 Giugno 2020
 Cyber News
Donne Hacker, oggi parliamo di Gigabyte.
Dietro lo pseudonimo di #Gigabyte, si nascondeva una diciottenne sfrontata capace di sfidare un mondo, quello dell'#informatica, da lei considerato...
Redazione RHC - 27 Giugno 2020
 Cyber News
COBOL: Il linguaggio di programmazione che non vuole morire.
I sistemi bancari, commerciali e governativi del mondo sono sviluppati con un #linguaggio di #programmazione di oltre mezzo secolo fa,...
Redazione RHC - 27 Giugno 2020
 Cyber News
Chi ha inventato il www?
Tutti quanti ogni giorno utilizziamo il web, a tutte le ore, il nostro smartphone e divenuto una parte integrante del...
Redazione RHC - 27 Giugno 2020
 Cyber News
Roma, dati hackerati a Tim per convincere i clienti a cambiare gestore: 13 arresti.
Fuori orario di ufficio e di notte attingendo al portale di segnalazione dei disservizi #Tim alcuni #dipendenti di società satellite...
Redazione RHC - 26 Giugno 2020
 Cyber News
La strategia di Trump su Huawei e Cina è disastrosa, concentrata sui problemi sbagliati.
Gli Stati Uniti hanno valide lamentele vetsi la #Cina in merito all'accesso al mercato, al furto di proprietà intellettuale e...
Redazione RHC - 26 Giugno 2020
 Cyber News
Immuni: il collaudo “live” è iniziato ma molti si domandano, quanti sono i falsi positivi?
I primi segnali che ci fosse qualche problema con #Immuni, le avevamo avute dalla Regione Marche, dove durante la prima...
Redazione RHC - 26 Giugno 2020
 Cyber News
Pioggia di Audio Tweet in arrivo.
California: #Twitter ha annunciato il lancio di una nuova funzionalità che consentirà agli utenti di #twittare note #vocali al posto...
Redazione RHC - 26 Giugno 2020
Numero di articoli trovati: 14690
Screzi tra i big messenger. Durov: “Signal finanziata dal governo”.
Pochi giorni fa, il fondatore di Signal Moxie Marlinspike ha criticato il messenger di Telegram, sostenendo che la sua sicurezza era grossolanamente esagerata. Secondo lui, anche Facebook Messenger fornisce agli...


Lo smartphone del leader dell’opposizione polacca è stato hackerato 33 volte da Pegasus.
Prima delle elezioni parlamentari polacche del 2019, lo smartphone del leader dell'opposizione Krzysztof Brejza è stato hackerato dagli spyware più di tre dozzine di volte. Gli sms rubati dal dispositivo...
Il numero di strumenti per aggirare la 2FA è in verticale aumentato.
Un gruppo di ricercatori della Stony Brook University e la società di sicurezza informatica Palo Alto Networks hanno scoperto più di 1,2 mila set di strumenti di phishing che consentono...
Amazon: Alexa consiglia ad una bambina di 10 anni di prendere la scossa elettrica.
Amazon ha aggiornato urgentemente il suo assistente vocale Alexa dopo che l'intelligenza artificiale ha consigliato a una bambina di 10 anni di toccare con una moneta i poli di una...
Attacco informatico all’ospedale di Lecco. Quasi tutti i servizi, ripristinati in 12 ore.
Dopo aver pubblicato qualche giorno fa un articolo dal titolo "Attacchi informatici alla sanità italiana. Era tutto stato previsto", ecco che oggi, 28 dicembre, veniamo a conoscenza di un nuovo...
I NAS di QNAP attaccati dal ransomware eCh0raix. Tra i 1200 e i 3000 dollari per riavere i file.
Gli utenti dei dispositivi NAS (Network Attached Storage) QNAP stanno segnalando attacchi ai propri sistemi con il ransomware eCh0raix, noto anche come QNAPCrypt. L'autore delle minacce dietro questo particolare malware...
Top Malware: Flame, lo “spione” modulare con target medio orientale.
Flame, (noto anche come Flamer, sKyWIper, Skywiper), è un malware informatico modulare scoperto nel 2012, il quale ha attaccato i computer con target medio-orientale che eseguivano il sistema operativo Microsoft...
Anche la Francia chiede a Clearview AI di interrompere le attività. 2 mesi per adeguarsi.
La CNIL (Commissione nazionale per l'informatica e le libertà) Francese, chiede alla società Clearview AI di interrompere la raccolta e l'uso di foto e video pubblici presi da Internet per...
Un 23enne arrestato con le accuse di riciclaggio e di produzione ransomware.
Un giovane, sospettato di aver riciclato 19 milioni di euro in criptovaluta, estorti durante attacchi ransomware, è stato incriminato venerdì scorso, si è appreso da una fonte vicina al fascicolo....
Cloud PA: Tim, CDP, Leonardo e Sogei sono state selezionata e messe a gara.
Il Dipartimento per la trasformazione digitale ha ricevuto ed esaminato tre proposte di Partenariato Pubblico Privato sull’iniziativa M1 C1 Investimento 1.1 del PNRR (Cloud PA/Polo Strategico Nazionale). Con l’ausilio degli...
