


 News
 Discover
 Newsletter
Articoli in evidenza
 Vulnerabilità
 Vulnerabilità
 Innovazione
 Cyber News
 Vulnerabilità
Ultime news
 Cyber News
Nell’era del COVID, la vendita di droga dalla strada si sposta nelle darknet. Incremento del 500%.
Secondo una nuova ricerca, i trafficanti di #droga sono passati dal #commercio di strada alle vendite #online durante la pandemia...
Redazione RHC - 18 Giugno 2020
 Cyber News
Vault7 è stato causato da gravi carenze di sicurezza della CIA.
Gli scandali lo sappiamo, ogni tanto rifanno capolino. A seguito dell'enorme perdita di dati classificati dalla #CIA del 2017 denominata...
Redazione RHC - 18 Giugno 2020
 Cyber News
1981: Intertec Superbrain e la prima connessione tra computer.
SuperBrain è stato il primo computer a utilizzare il protocollo #KERMIT per trasferire informazioni su un altro computer.Questo avvenne nella...
Redazione RHC - 18 Giugno 2020
 Cyber News
Linus Torvalds: il kernel 5.8 di Linux è “una rivoluzione”
Linus Torvalds sembra felice della prima release candidate (#rc1) della versione 5.8 del kernel Linux, che contiene 800.000 nuove righe...
Redazione RHC - 18 Giugno 2020
 Cultura
La storia della sorveglianza di massa. Ecco perchè la privacy non esiste più
Privacy, privacy, privacy... la privacy viene prima di tutto! Quante volte abbiamo sentito questa frase? Si perché si parla tanto...
Massimiliano Brolli - 18 Giugno 2020
 Cyber News
Titano, la nuova criptovaluta di San Marino
Era già nell’aria ma a quanto pare la #Repubblica di San Marino sta accelerando il rilascio della sua #criptovaluta. Attualmente...
Redazione RHC - 17 Giugno 2020
 Cyber News
Nessun attacco DDoS, solo errata configurazione di routing.
I reclami di un attacco #DDoS globale sono stati respinti, con prove che dimostrano che è stato causato da una...
Redazione RHC - 17 Giugno 2020
 Cyber News
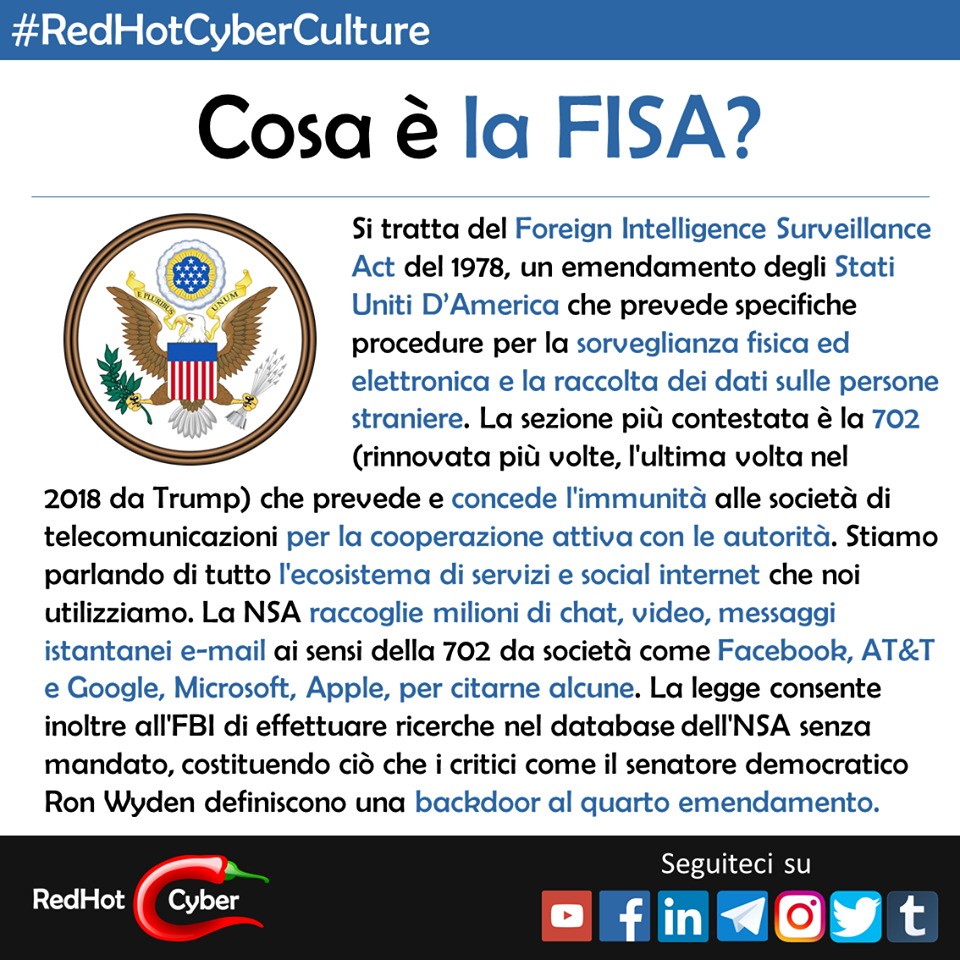
La legge che ci “spia”.
“Dear Chairman Goodlatte” inizia così la breve lettera inviata lo scorso 26 maggio 2017 dalle 30 principali aziende di servizi...
Redazione RHC - 17 Giugno 2020
 Cyber News
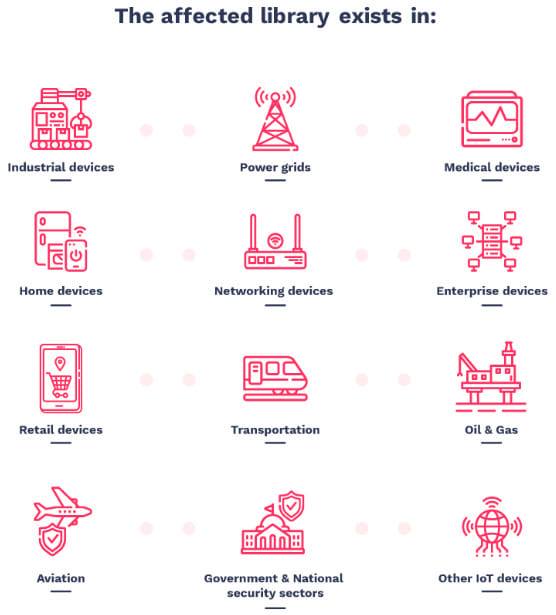
Milioni di IoT affetti da vulnerabilità zeroday altamente critiche.
19 vulnerabilità (alcune delle quali consentono l'#esecuzione di #codice in modalità remota) sono state scoperte in uno stack / libreria...
Agostino Pellegrino - 17 Giugno 2020
 Cyber News
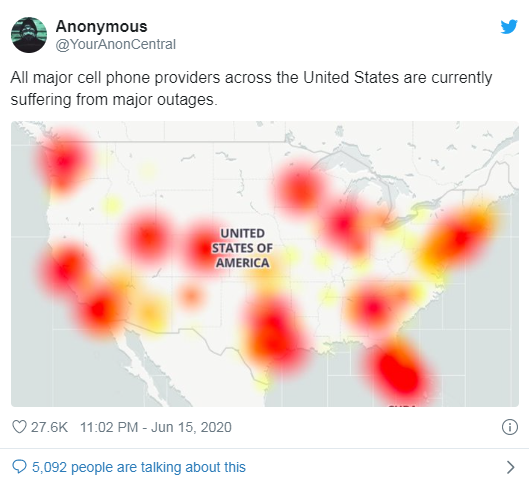
USA: milioni di americani senza rete.
Se stai riscontrando interruzioni in questo momento e sei negli Stati Uniti, non sei il solo: milioni di utenti sono...
Redazione RHC - 17 Giugno 2020
 Cyber News
5G & 4G, nuove vulnerabilità.
Le vulnerabilità ad alto impatto nel moderno protocollo di comunicazione utilizzato dagli operatori di rete mobile (#MNO) possono essere sfruttate...
Redazione RHC - 17 Giugno 2020
 Cyber News
MAS Holdings, il più grande produttore di lingerie del Sud Asia attaccata da Ransomware.
Per la terza volta consecutiva, gli operatori di #ransomware #Netfilim pubblicano la perdita di dati da MAS Holdings. In precedenza,...
Redazione RHC - 17 Giugno 2020
Numero di articoli trovati: 14690
L’A500 mini, verrà messo in vendita a marzo del 2022.
Brontosauri, quanti di voi hanno avuto l'Amiga 500 da bambini? Finalmente la data di uscita e l'elenco completo dei giochi sono stati svelati per l'A500 Mini, la nuova mini console...


Google presto analizzerà i dati presenti in Drive. E parliamo ancora di privacy?
AI a gonfie vele contro il crimine, il terrorismo, i malware, l'incitamento all'odio e la disinformazione, ma sempre meno privacy. Google intende apportare delle importanti modifiche al modo in cui...
L’italiana Speroni S.p.a. colpita dal ransomware Everest.
Speroni è un'azienda italiana a conduzione familiare che offre soluzioni all'avanguardia garantendo un maggiore valore aggiunto ai clienti finali in tutto il mondo, dal 1963. Con oltre 50 anni di...
Immagini esplicite all’open day di una scuola elementare. Era un attacco informatico “di quartiere”.
In una normale scuola, tutto sembra essere pronto per avviare l’open day di presentazione dell'offerta formativa della scuola per il prossimo anno scolastico. Ma all'improvviso, mentre tutti i genitori erano...
Log4j. A Natale cosa ci porterai sotto l’albero?
Autore: Massimiliano Brolli Data Pubblicazione: 21/12/2021 Molti hanno parlato di cyber pandemia, non appena è stato pubblicato l'exploit RCE per Log4j, tanto che la direttrice della CISA il Jen Easterly...
Venti di guerra … informatica. USA e Gran Bretagna inviano cyber soldati in Ucraina.
La Russia non sta solo preparando una "invasione militare" dell'Ucraina, ma prevede anche di effettuare massicci attacchi di hacker ai sistemi energetici ucraini e ai portali web statali. Lo riferisce...
Bloomberg: gli aggiornamenti di Huawei contenevano malware per hackerare le Telco Australiane.
Per anni, il governo degli Stati Uniti ha avvertito che i prodotti dell'azienda cinese Huawei Technologies Co. rappresentano una minaccia alla sicurezza nazionale per i paesi che li utilizzano. A...
Project0 alla NSO group: “uno degli exploit tecnicamente più sofisticati”.
I ricercatori di sicurezza informatica di Google Project Zero hanno analizzato il malware FORCEDENTRY sviluppato dalla società israeliana NSO Group. Il software ha permesso agli aggressori di hackerare i dispositivi...
Attacco informatico al governo Belga con l’exploit di Log4j.
Un attacco Log4j al governo belga è stato confermato dal Ministero della Difesa del Paese.Secondo ZDNet , la violazione ha preso di mira una delle reti informatiche del Paese connesse...
Come regalare Bitcoin per Natale.
Autore: Matteo Rumanò Data Pubblicazione: 20/12/2021 Con il Natale alle porte si è sempre alla ricerca di un regalo originale per sorprendere amici, amiche, colleghi, colleghe e parenti. Quest’anno vi...
