


 News
 Discover
 Newsletter
Articoli in evidenza
 Vulnerabilità
 Vulnerabilità
 Innovazione
 Cyber News
 Vulnerabilità
Ultime news
 Cybercrime
AWS sotto attacco DDoS da 2,3 Tbps!
#AWS afferma di essere stato colpito da un attacco #DDoS record di 2,3 #Tbps all'inizio di quest'anno, con il tentativo...
Agostino Pellegrino - 17 Giugno 2020
 Cultura
De-digitalization (ritorno dal digitale)
Base luna chiama terra.... internet, cosa sta succedendo? La sicurezza dei sistemi informatici è una grandezza inversamente proporzionale alla superficie...
Massimiliano Brolli - 17 Giugno 2020
 Cybercrime
La Cyberwar ha bisogno di più donne in prima linea.
I criminali informatici, ma anche i #virus, si adattano al loro ambiente. Dall'inizio della pandemia di #coronavirus, le denunce di...
Silvia Felici - 15 Giugno 2020
 Cyber News
Borland Turbo C++. Ma un oggetto è un programma?
Brontosauri, quanti di voi hanno imparato la programmazione orientata agli oggetti #OOP, con il Turbo C ++ di #Borland?Da lì...
Redazione RHC - 15 Giugno 2020
 Cyber News
Dual Boot is Dead: Windows e Linux sono ora uno solo.
#Microsoft Ama #Linux, dopo anni ci siamo arrivati.WSL 2 è la nuova versione dell'architettura #WSL. Questa versione include diverse modifiche...
Redazione RHC - 14 Giugno 2020
 Cyber News
9 linguaggi di programmazione che possono farti guadagnare uno stipendio a 6 cifre.
Se vuoi fare un sacco di soldi come programmatore, potrebbe valere la pena migliorare le tue abilità.Lavorare come programmatore negli...
Redazione RHC - 14 Giugno 2020
 Cyber News
Molti strumenti di decrittazione di ransomware, contengono altri ransomware.
Quando un #ransomware ha #crittografato tutti i file sul tuo computer e richiede denaro per sbloccarlo, è difficile trovare un...
Redazione RHC - 14 Giugno 2020
 Cyber News
V per Vendetta.
V per Vendetta è la storia di un regime oppressivo e di un individuo mascherato che ne persegue il rovesciamento....
Redazione RHC - 14 Giugno 2020
 Cyber News
Postalmarket sfida Amazon, ma in era digitale con un progetto tutto italiano.
Roba da Brontosauri, ma #Postalmarket, storico marchio della vendita per corrispondenza nella seconda metà del ventesimo secolo, si prepara a...
Bajram Zeqiri - 14 Giugno 2020
 Cyber News
Cina e CPU AMD. La corsa all’indipendenza Cyber.
Nel 2016, attraverso una serie di joint venture e società create, #AMD ha concesso in licenza la progettazione dei suoi...
Redazione RHC - 13 Giugno 2020
 Cyber News
FireEye pubblica il report M-Trends 2020.
M-Trends è una pubblicazione annuale di #FireEye #Mandiant che contiene approfondimenti basati su indagini sugli attacchi #informatici più interessanti e...
Redazione RHC - 13 Giugno 2020
 Cybercrime
Il Cyber Command USA, crea un portale per la condivisione dei malware.
Un nuovo portale creato da US #Cyber #Command e dalla Guardia Nazionale fornisce un'interfaccia per condividere #malware e ottenere informazioni...
Marcello Filacchioni - 13 Giugno 2020
Numero di articoli trovati: 14690
Cybersecurity e stipendi. Baldoni: “è importante fare un salto in avanti nelle retribuzioni”.
Autore: Massimiliano Brolli Data Pubblicazione: 20/12/2021 Molto spesso, quando parliamo su RHC della mancanza di talenti, di quelle persone tecniche capaci di "hackerare il nostro futuro", sia come innovatori che...


Gli exploit di Log4Shell stanno virando da LDAP ad RMI.
Alcuni criminali informatici stanno sfruttando la vulnerabilità di Apache Log4j utilizzando le RMI, hanno affermato gli esperti della società di sicurezza informatica Juniper Labs. Questo cambiamento rappresenta una brusca svolta...
Conti ransomware sta sfruttando Log4shell per compromettere VMware vCenter.
Gli operatori del ransomware Conti, hanno iniziato a utilizzare la vulnerabilità Log4Shell recentemente divulgata nei loro attacchi. Con il suo aiuto, ottengono un rapido accesso alle installazioni interne di VMware...
Aveva una “galleria degli orrori” di abusi sui bambini. Arrestato un uomo di 49 anni di Ancona.
Un uomo di 49 anni di Ancona, è stato trovato dalla Polizia Postale in possesso di oltre un milione di foto e video relativi a materiale di abuso sui bambini....
Log4j viene utilizzato per impiantare il ransomware Khonsari.
Come al solito, dopo la pubblicazione di un exploit ad alto impatto, il crimine informatico si organizza ed inizia a definire nuove tecniche e tattiche capaci di fornirgli un alto...
Apple toglie dal sito web i collegamenti al Child Sexual Abuse Material (CSAM).
Apple ha rimosso silenziosamente tutti i riferimenti alla sua funzione di sicurezza Child Sexual Abuse Material (CSAM) dalla sua pagina web. Ricordiamo che nell'agosto di quest'anno, il gigante della tecnologia...
pOOBs4, il nuovo jailbreak per PS4.
Sembra che sia più facile per i giocatori hackerare una PS4 che acquistare una nuova PS5. Secondo il portale Wololo[.]net, che pubblica notizie sui jailbreak, gli hacker hanno imparato a...
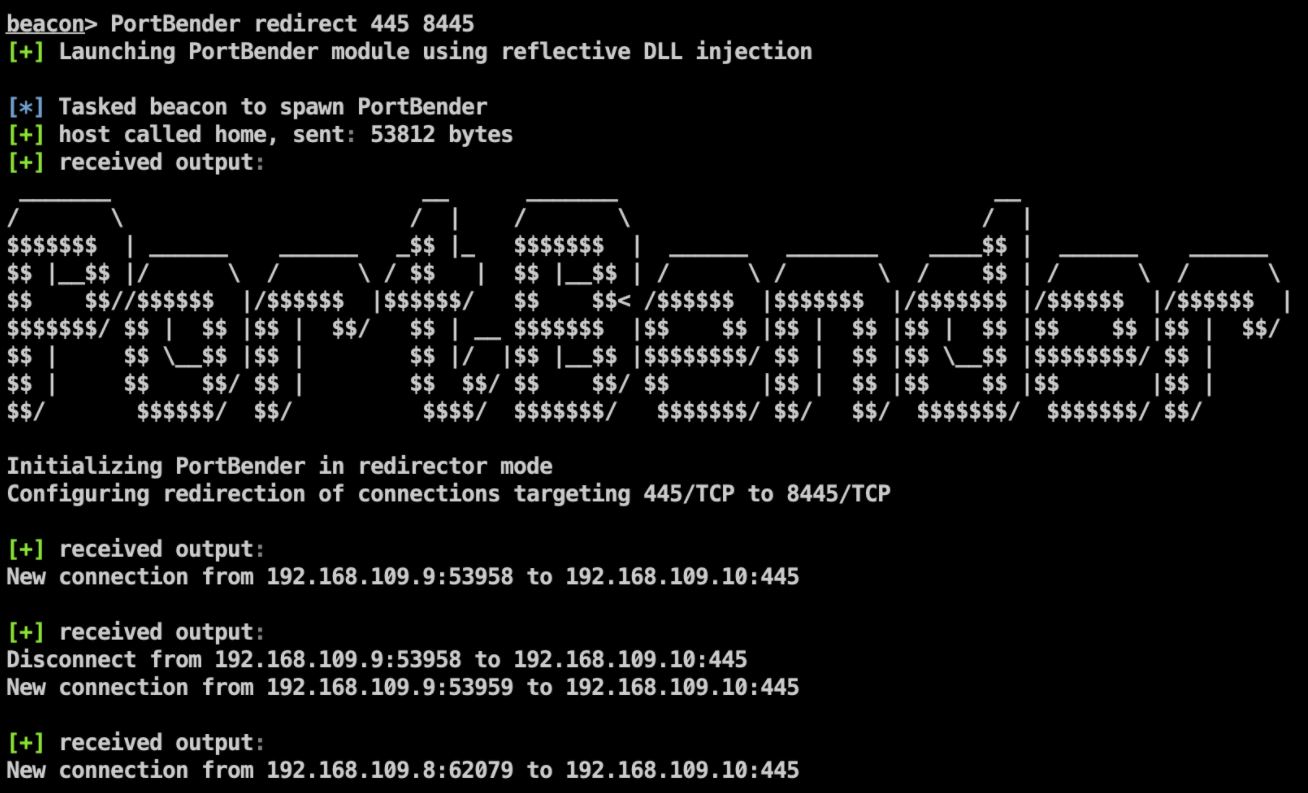
Programmi hacker: PortBender, l’utilità di reindirizzamento della porta TCP
PortBender è un'utilità di reindirizzamento della porta TCP che consente a un operatore del red-team di reindirizzare il traffico in entrata destinato a una porta TCP (ad es. 445/TCP) a...
Il custode della residenza del ministro della difesa israeliano, ha venduto i dati agli hacker.
Gli agenti del controspionaggio israeliano Shabak (Shin Bet) hanno arrestato un uomo che ha consegnato fotografie e dati personali del ministro della Difesa israeliano Benny Gantz ad un gruppo di...
Gli APT iraniani MuddyWater hanno attaccato le Telco in Medio Oriente.
Symantec ha annunciato una campagna di spionaggio informatico del gruppo iraniano APT MuddyWater che prende di mira Telco e società IT e servizi pubblici in Medio Oriente e in altre...
