


 News
 Discover
 Newsletter
Articoli in evidenza
 Innovazione
 Cybercrime
 Innovazione
 Innovazione
 Innovazione
Ultime news
 Cybercrime
Rafel RAT: Dallo Spionaggio al Ransomware, Una Minaccia in Evoluzione
Il Rafel RAT, un malware Android, inizialmente utilizzato per spionaggio, ha evoluto le sue funzionalità fino a diventare uno strumento...
RHC Dark Lab - 27 Giugno 2024
 Cyber News
TikTok: gli avatar AI generano video con slogan di Hitler e inviti a bere candeggina
TikTok ha accidentalmente pubblicato un collegamento a una versione interna del suo nuovo strumento di creazione di avatar digitali basato sull'intelligenza...
Redazione RHC - 27 Giugno 2024
 Cybercrime
Presunto attacco informatico a Zerto: non per scopi finanziari o di spionaggio, ma per ragioni politiche.
Recentemente, Handala, un attore malevolo ha pubblicato un post su un noto forum del dark web, rivendicando un attacco informatico...
Pietro Melillo - 27 Giugno 2024
 Cybercrime
Catastrofe Cyber in vista? Il nuovo Bug di Progress MOVEit ha un Exploit PoC Online
Le vulnerabilità rappresentano costantemente un rischio significativo per le aziende e le istituzioni. Molti amministratori di sistema potrebbero ricordare il...
RHC Dark Lab - 27 Giugno 2024
 Cybercrime
150.000 dollari. Il costo di uno 0-Day UAF nel Kernel Linux sul Dark Web
Recentemente è emerso un allarme nel mondo della sicurezza informatica: un attore malintenzionato ha annunciato la vendita di una vulnerabilità...
RHC Dark Lab - 26 Giugno 2024
 Cybercrime
0-day SandBox RCE in Google Chrome on Sale!
Another alarming discovery in the cyber-security landscape shakes the internet. A threat actor put on sale (on BreachForum) a dangerous...
RHC Dark Lab - 26 Giugno 2024
 Vulnerabilità
P2PInfect: La Nuova Minaccia per i Server Redis
Negli ultimi mesi, la comunità della sicurezza informatica ha scoperto un nuovo worm noto come P2PInfect che ha iniziato a...
Sandro Sana - 26 Giugno 2024
 Cybercrime
In vendita una RCE Zeroday Sandbox per il browser Chrome per un Milione di Dollari
Un'allarmante scoperta nel panorama della cyber-sicurezza scuote le fondamenta del web: un hacker ha messo in vendita, su un rinomato...
RHC Dark Lab - 26 Giugno 2024
 Cybercrime
Xehook Stealer: L’Ascesa e la Vendita di un Temibile Malware Stealer
Xehook Stealer è un sofisticato malware destinato ai sistemi operativi Windows, scoperto per la prima volta nel gennaio 2024. Con...
Pietro Melillo - 26 Giugno 2024
 Cybercrime
LockBit: Bluff contro la Federal Reserve o sbaglio di Target?
Negli ultimi anni, il panorama della cybersecurity è stato dominato da una crescente minaccia rappresentata dai gruppi di ransomware. Tra...
RHC Dark Lab - 26 Giugno 2024
 Cyber News
La Storia del sistema X Window. 40 Anni e non sentirli
I documenti scientifici e tecnici, soprattutto quelli vecchi e collaudati nel tempo, si rivelano spesso risorse incredibilmente utili per ricercatori...
Redazione RHC - 26 Giugno 2024
 Cybercrime
Attacchi di Cyberspionaggio Cinesi Contro le Telecomunicazioni Asiatiche
Le telecomunicazioni sono un settore strategico per lo sviluppo economico e la sicurezza nazionale di molti paesi asiatici. Tuttavia, questo...
Sandro Sana - 26 Giugno 2024
Numero di articoli trovati: 14842
Microsoft Investe sul Vaticano e sull’italia: l’IA Trasformerà la Basilica di San Pietro!
Il presidente di Microsoft, Brad Smith, presenterà un progetto basato sull'intelligenza artificiale e incentrato sulla Basilica di San Pietro durante una conferenza stampa in Vaticano l'11 novembre. Questa iniziativa, intitolata...


Nuovo Allarme Malware su Google Play: 2 Milioni di Download Infetti da FakeApp!
Gli specialisti Doctor Web riferiscono di aver scoperto nel Google Play Store un altro lotto di applicazioni infette da malware della famiglia FakeApp. Va notato che in totale le applicazioni sono state...
Messaggi Effimeri WhatsApp: Cosa Sono e Come Si Utilizzano
Negli ultimi anni, la privacy online è diventata una preoccupazione crescente, soprattutto quando si tratta di messaggi e comunicazioni personali. WhatsApp ha risposto a questa esigenza introducendo la funzione dei...
Attacco alla Rete Tor: Gli Hacker Hanno usato Pacchetti Falsi per Screditare la Rete
Il mese scorso, gli operatori di Tor Relay e gli amministratori di sistema del progetto hanno iniziato a ricevere reclami dagli ISP relativamente ad una scansione di massa delle porte...
Scoperto Ymir: il Ransomware che sfida le difese delle Aziende con tecniche mai viste prima
Gli specialisti di Kaspersky Lab hanno scoperto un nuovo malware ransomware chiamato Ymir, che utilizza meccanismi avanzati per aggirare il rilevamento e la crittografia dei dati dell'organizzazione vittima. Il malware prende...
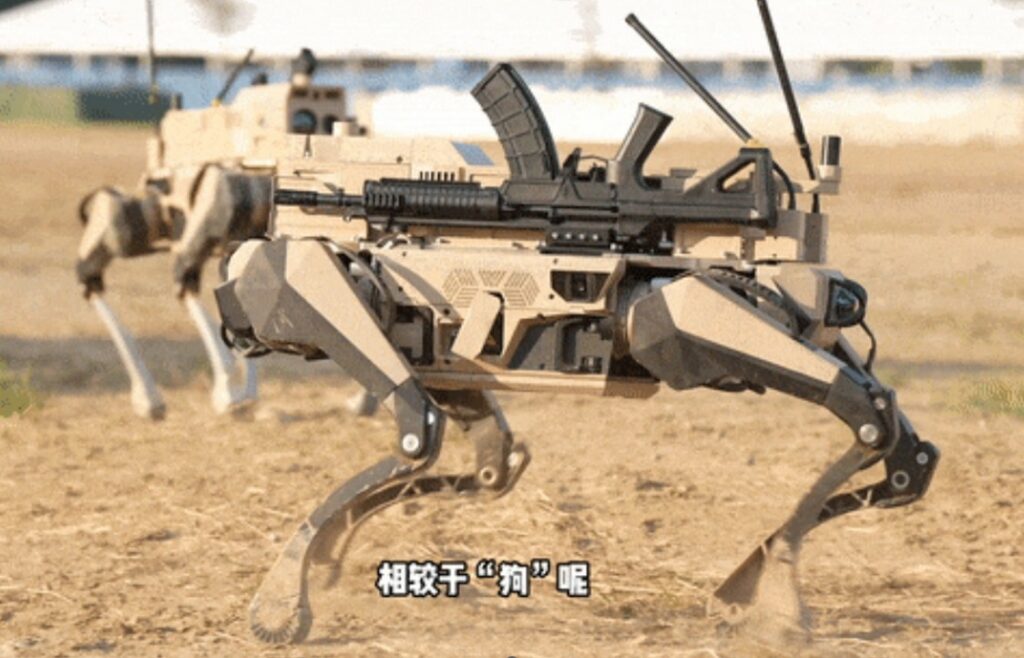
Guerra Autonoma: Al China Air Show Debutta la legione robotica dei Robot Wolf
No, non si tratta di un nuovo episodio di Black Mirror. Alla 15ª China International Aerospace Expo (China Air Show), non solo è possibile ammirare vari modelli di aerei militari...
Come è andato il Patch Tuesday di Novembre? 91 errori, 4 critici e 2 sfruttati attivamente
Il Patch Tuesday di novembre di Microsoft ha corretto 91 vulnerabilità. Tra queste ci sono quattro vulnerabilità zero-day critiche delle quali 2 sfruttate attivamente attraverso l'esecuzione di codice remoto. Categorie di vulnerabilità risolte Di...
Ti Sentono, Ti Vedono, Ti Tracciano! Come i Servizi Segreti Accedono ai Dati delle App senza Mandato
I funzionari dei servizi segreti statunitensi hanno avviato una disputa sulla necessità di un mandato per accedere ai dati sulla posizione raccolti tramite le comuni app per smartphone. Secondo comunicazioni...
Divieto all’accesso ai Social Network per Gli Under 16? Il mondo inizia a pensarci seriamente
Dopo che la Cina ha iniziato a valutare seriamente l'impatto dei social network sulla salute mentale dei bambini e ha introdotto misure per limitarne l'uso, e dopo la diffusione di...
Attacchi Invisibili all’AI: I Segnalibri Nascosti nel Cuore dei Modelli di Machine Learning
Recentemente il gruppo di ricerca HiddenLayer ha presentato la tecnica “ShadowLogic”, che consente di implementare segnalibri nascosti nei modelli di machine learning. Questo metodo senza codice si basa sulla manipolazione dei grafici del...
