


Negli ultimi anni, il panorama della cybersecurity è stato dominato da una crescente minaccia rappresentata dai gruppi di ransomware. Tra questi, LockBit è emerso come uno dei più noti e temuti. Tuttavia, un recente evento ha messo in discussione la loro credibilità: l’annuncio di una presunta doppia estorsione contro la Federal Reserve, che si è rivelato essere un bluff.
LockBit è un gruppo di cybercriminali noto per utilizzare il ransomware come arma principale. Questo gruppo, attivo dal 2019, è specializzato in attacchi mirati contro grandi aziende e istituzioni. La loro strategia di attacco è spesso basata sulla tecnica della “doppia estorsione”, che prevede non solo la criptazione dei dati, ma anche la minaccia di pubblicare informazioni sensibili se non viene pagato un riscatto.

Recentemente, LockBit ha dichiarato di aver condotto un attacco di doppia estorsione contro la Federal Reserve, l’istituzione finanziaria centrale degli Stati Uniti. Questo annuncio ha immediatamente attirato l’attenzione dei media e degli esperti di sicurezza informatica, data l’importanza e la sensibilità dell’obiettivo.
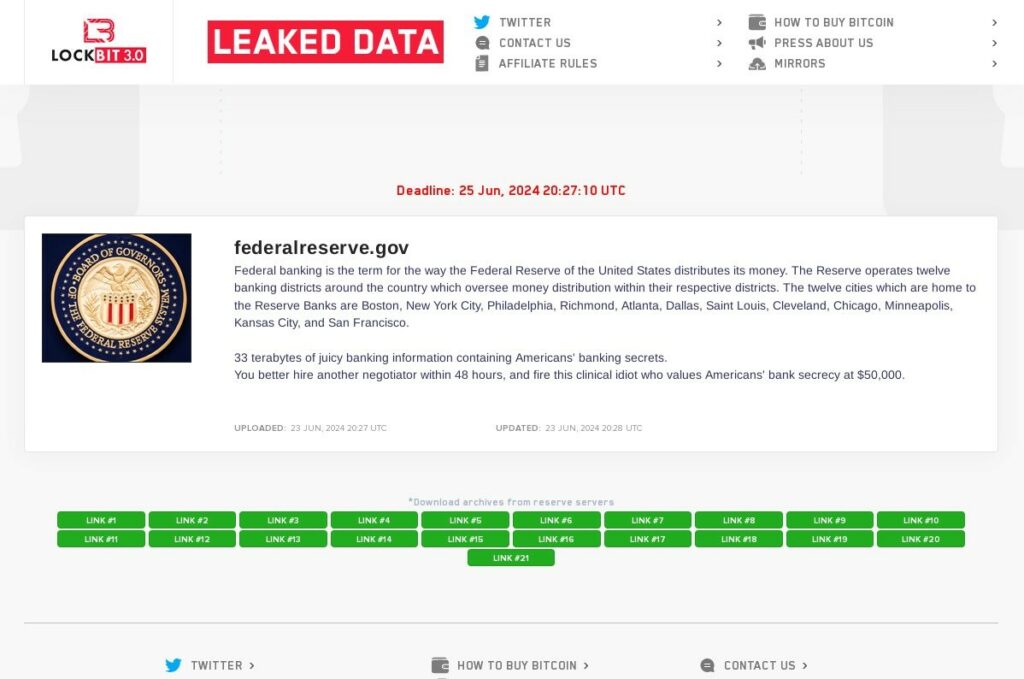
Nonostante le iniziali preoccupazioni, si è presto scoperto che l’annuncio era un bluff.
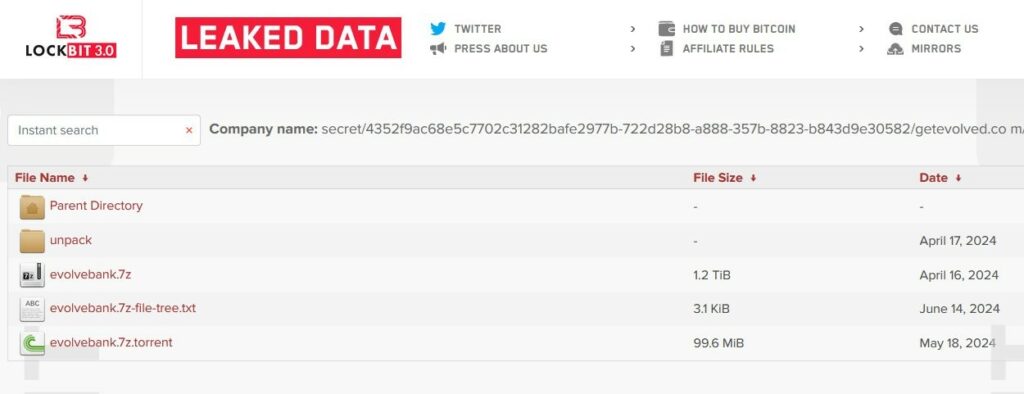
Le indagini hanno rivelato che i link onion forniti da LockBit non conducevano a dati compromessi della Federal Reserve, ma bensì reindirizzavano al sito della compagnia GetEvolved, una realtà del tutto estranea alla vicenda.
Non è la prima volta che una cybergang sbaglia target o effettua degli errori di attribuzione. Lo abbiamo visto in diversi casi scoperti da RHC. Il primo è stato il caso della Farmacia Statuto dove LockBit aveva sbagliato completamente target. Il secondo con il giallo dell’Agenzia dell’Entrate sempre da parte di LockBit che poi si rivelò essere la GESIS e per finire il caso dell’attacco ransomware a Galbusera.
Un altro errore, cambiando cybergang è quello della Goldbet, effettuata dalla cybergang era ALPHV/Blackcat.
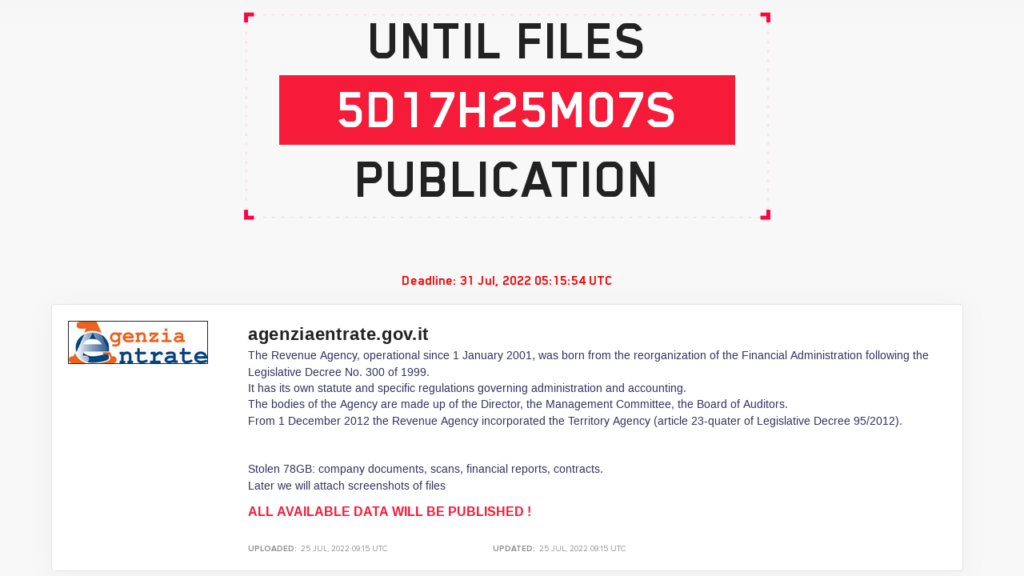
L’episodio del bluff di LockBit contro la Federal Reserve, insieme al precedente errore di identificazione in Italia, sottolinea come il panorama delle minacce informatiche sia in continua evoluzione e come i cybercriminali possano utilizzare tattiche sempre più sofisticate e imprevedibili. Rimane fondamentale per le organizzazioni mantenere un alto livello di allerta e adottare una strategia di cybersecurity robusta per proteggere i propri dati e le proprie operazioni.

RHC4Edu nasce dalla volontà della community di Red Hot Cyber di portare la cultura della cybersecurity, dell’intelligenza artificiale e del digitale direttamente nelle scuole, mettendo gratuitamente a disposizione degli studenti l’esperienza di professionisti, ricercatori e specialisti del settore. Il progetto è ufficialmente operativo e permette agli istituti interessati di richiedere workshop gratuiti e incontri con gli esperti della community, attraverso un coordinamento della redazione che mette in relazione le esigenze della scuola con le competenze e la disponibilità dei professionisti presenti sul territorio.
L’obiettivo di RHC4Edu non è trasformare gli studenti in tecnici informatici, ma aiutarli a sviluppare consapevolezza e pensiero critico davanti a un mondo sempre più digitale. Cybersecurity, truffe online, privacy, social network, cyberbullismo, fake news e intelligenza artificiale diventano così argomenti da affrontare con esempi concreti e con il contributo diretto di chi lavora quotidianamente nel settore. Un’iniziativa costruita sulla condivisione della conoscenza e sul volontariato della community, perché portare queste competenze nelle aule significa anche offrire ai ragazzi la possibilità di conoscere nuove professioni, sviluppare curiosità e imparare a vivere la tecnologia in modo più sicuro e consapevole.
Prenota il tuo workshop gratuito con gli esperti di Red Hot Cyber.