


 News
 Discover
 Newsletter
Articoli in evidenza
 Cybercrime
 Cyber Italia
 Cyberpolitica
 Cybercrime
 Innovazione
Ultime news
 Cybercrime
L’azienda italiana Norigine è stata colpita dalla cybergang Kelvin Security
E’ stato pubblicato recentemente, all’interno del famigerato forum di criminali informatici Breach Forums, un post della cybergang Kelvin Security che...
Silvia Felici - 12 Novembre 2022
 Cyber News
La Runet sta diventando un ricettacolo di siti di phishing. 18k domini fake sono stati rilevati
Gli specialisti di Group-IB hanno rilevato nel 2022 circa 18.000 siti di phishing nel segmento russo di Internet, ovvero il 15%...
Redazione RHC - 12 Novembre 2022
 Cybercrime
Utilizzare un file PNG per distribuire malware? La gang Workok sta utilizzando la steganografia
Un gruppo di minacce identificato come "Workok" nasconde il malware all'interno di immagini PNG per infettare i computer delle vittime...
Sandro Sana - 12 Novembre 2022
 Cyber News
Il dipartimento della difesa australiano ha subito un attacco ransomware
Il sistema di interfono ForceNet del Dipartimento della Difesa australiano ha subito un attacco ransomware da un parte di un...
Redazione RHC - 12 Novembre 2022
 Cybercrime
I criminali informatici hanno derubato gli appassionati degli NFT
Halborn ha segnalato un massiccio attacco di phishing contro i proprietari di NFT. Per rubare più di 377.000 dollari e...
Marcello Filacchioni - 12 Novembre 2022
 Cyber News
I dati dei pazienti di AstraZeneca sono rimasti online a causa di credenziali presenti su GitHub
Uno specialista della sicurezza delle informazioni ha scoperto su GitHub le credenziali per il server interno del colosso farmaceutico AstraZeneca. Secondo...
Redazione RHC - 12 Novembre 2022
 Cyber Italia
L’italiana Autovie Venete viene colpita da un attacco informatico
Sempre nel Veneto, si sta consumando in queste ore un nuovo incidente informatico. Questa volta ad essere colpita è l'azienda...
Bajram Zeqiri - 11 Novembre 2022
 Cyber News
Trovato morto un bambino di 14 anni di Olbia. Si indaga su episodi di cyberbullismo
Un bambino di appena 14 anni, appassionato di Rugby di Olbia, è stato trovato morto nella sua cameretta dai genitori,...
Redazione RHC - 11 Novembre 2022
 Cyber News
Smantellata la più grande rete di streaming illegale dalla Polizia Postale nell’operazione “GOTHA”
La Polizia di Stato ha portato a termine una vasta operazione contro la pirateria audiovisiva, disposta dalla Procura Distrettuale di...
Massimiliano Brolli - 11 Novembre 2022
 Cybercrime
LockBit estende il countdown per Continental. Si parla di 50 milioni di dollari per 40TB di dati
Dopo che Continental ha rifiutato di pagare un riscatto a LockBit, gli hacker hanno esteso la scadenza di pagamento di...
Pietro Melillo - 11 Novembre 2022
 Cyber News
I silos di zeroday cinesi si stanno riempiendo. Questo è il frutto della nuova legge sulla divulgazione
Gli esperti Microsoft hanno affermato che gli hacker Cinesi stanno accumulando vulnerabilità zero-day e le utilizzano in attacchi attivi. La legge sulla...
Agostino Pellegrino - 11 Novembre 2022
 Vulnerabilità
VMware corregge 3 bug critici (Severity 9.8) su Workspace ONE Assist
VMware ha rilasciato delle patch per affrontare tre vulnerabilità critiche in Workspace ONE Assist, utilizzato dal personale IT e dall'help desk per...
Agostino Pellegrino - 11 Novembre 2022
Numero di articoli trovati: 14634
Cactus colpisce 4 aziende italiane. Confartigianato, Rotomail, Artemide e CWS nel mirino del cybercrime
Nella giornata di ieri, la banda di criminali informatici di Cactus, rivendica all’interno del proprio Data Leak Site (DLS) degli attacchi informatici a 4 aziende italiane. La gang pubblica in...


L’IA ora apprende senza gli esseri umani. Le persone non sono più necessarie!
Quando il genio è uscito dalla lampada, risulta molto difficile se non impossibile inserirlo di nuovo dentro! Uno studio della University of Southern California mostra che i modelli di intelligenza artificiale che...
E se un fornitore di medicinali di primaria importanza venisse bloccato fa un attacco informatico?
Cosa potrebbe accadere se una azienda che produce farmaci di interesse vitale venisse bloccato? A seguito di un attacco informatico nel Primorsky Krai, la distribuzione di medicinali sovvenzionati è stata...
Explainable AI: Rendere l’AI interpretabile e spiegabile agli esseri umani
L'intelligenza artificiale (IA) sta diventando sempre più pervasiva nella nostra vita quotidiana, influenzando settori come la sanità, l'automazione industriale, i trasporti e molto altro ancora. Tuttavia, una delle principali sfide...
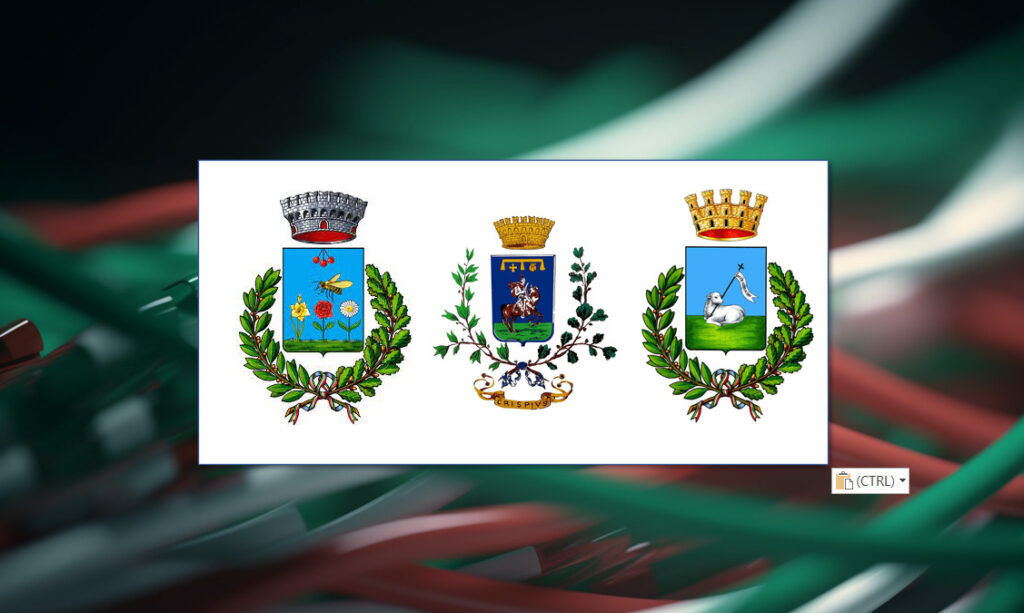
Password di Comuni italiani e dell’Ordine dei Medici di Latina accessibili in modo anonimo su internet
Al whistleblower di Red Hot Cyber è arrivata recentemente una email da un utente anonimo, il quale ha scoperto diverse amministrazioni italiane con directory esposte che contenevano file .doc nel...
Una Server Side Request Forgery (SSRF) spiegata semplice
Autore: Davide Cavallini Oggi parleremo di una vulnerabilità critica che può causare seri danni alla sicurezza delle applicazioni web: la Server Side Request Forgery (SSRF). La SSRF è una vulnerabilità...
E’ morto Kevin Mitnick, il RE degli hacker. Riposa in pace e vola sempre in alto grande Condor!
Kevin David Mitnick, 59 anni, è morto pacificamente domenica 16 luglio 2023, dopo aver combattuto valorosamente contro il cancro al pancreas per più di un anno. Kevin è deceduto accanto alla...
Mark Zuckerberg annuncia Llama 2: Nuove opportunità per l’IA in aziende e progetti creativi!
Il gigante IT internazionale Meta ha introdotto un nuovo set di modelli di intelligenza artificiale chiamato Llama 2. A differenza del precedente modello LLaMA, questa versione è disponibile per il download gratuito...
Donzella Svampita: Il nome che ha scatenato la tempesta alla Rinascente e una sanzione da 300.000 euro
Il Garante della privacy interviene dopo una controversia tra una commessa della Rinascente di Milano e una cliente, che ha visto il nome della consumatrice cambiato in "Donzella Svampita" sulla...
Attacco informatico all’azienda italiana VOG. BlackCat minaccia la pubblicazione di tutti i dati
La famigerata banda ransomware BlackCat/ALPHV, rivendica un attacco ad un’altra organizzazione italiana. Oggi è il turno dell’italiana VOG, che si trova a combattere con il ransomware. BlackCat riporta all’interno del...
