News
 Discover
 Newsletter
Articoli più letti dei nostri esperti
CISA avverte sulle vulnerabilità di ManageEngine ADSelfService.
L'agenzia statunitense per la sicurezza informatica CISA, ha avvertito dello sfruttamento attivo delle vulnerabilità in Zoho ManageEngine ADSelfService. ManageEngine ADSelfService è una soluzione integrata di gestione delle password self-service e...


l’ONU colpito da un attacco informatico. Credenziali online.
Dei criminali informatici non identificati hanno violato i sistemi delle Nazioni Unite ad aprile scorso e l'ente multinazionale ha dovuto respingere gli attacchi nei mesi successivi, ha detto giovedì un...
L’Italiana ERG colpita dal ransomware LockBit 2.0.
Sul data-leak-file di LockBit 2.0, è apparso un nuovo countdown su una violazione di ERG, dove nello specifico c'è scritto: "ERG è il primo operatore eolico in Italia e uno...
La Apple deve consentire altre forme di acquisto “in-app”. Causa vinta dalla Epic Games.
Venerdì 10 settembre, un tribunale californiano ha stabilito che Apple non può più impedire agli sviluppatori di pubblicare "pulsanti, collegamenti esterni" a servizi di pagamento di terze parti nell'App Store....
Russia: proposta di creazione di divisioni informatiche specializzate
Anatoly Vyborny, vicepresidente della commissione per la sicurezza e la lotta alla corruzione della Duma di Stato russa, ha proposto di creare divisioni nel ministero degli Interni, nella commissione investigativa,...
Mēris: la nuova botnet DDoS che mette paura.
Gli esperti di Yandex (una società russa ICT proprietaria del famoso motore di ricerca), e Qrator Labs hanno condiviso alcuni dettagli sul più grande attacco DDoS della storia (più di...
Sparkle lancia Metamorfosis II, il primo Data Center “Green”, tra i più avanzati in Europa.
Sparkle, primo operatore di servizi internazionali in Italia e fra i primi dieci nel mondo, annuncia il lancio di Metamorfosis II, il primo data center “green” in Grecia e uno...
Apple: indietro con il bug bounty. Tutto questo premia i broker zeroday.
Apple supporta il Vulnerability Bounty Program da cinque anni, offrendo fino a 1 milione di dollari per i bug più pericolosi. Tuttavia, molti esperti di sicurezza informatica lamentano che l'azienda...
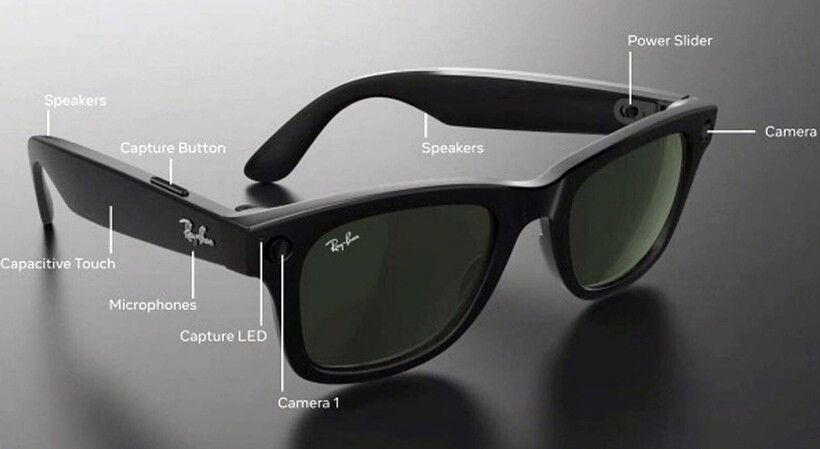
Facebook e Ray-Ban creano Stories. Gli occhiali per stare sempre connessi.
Facebook oramai è onnipresente nelle nostre vite. Ci segue ovunque, vive nelle nostre tasche, è presente nelle nostre vite, ci salva dalla disimformazione e dal terrorismo, ascolta le nostre voci...
Lo 0-day su MSHTML è molto più pericoloso di quanto si pensi.
Nuovi dettagli sono apparsi sul Web riguardo alla vulnerabilità 0-day in MSHTML. Ricordiamo che la falla viene tracciata sotto l'identificatore CVE-2021-40444 e consente l'esecuzione remota di codice dannoso. MSHTML è...