


Su un canale Telegram dove vengono venduti dati rubati, è apparso un post che mette in vendita 16 milioni di dati di vaccinati covid19 italiani e le informazioni contenute, almeno dai samples forniti, sono interessanti.
il record messo a disposizione contempla ghiotte informazioni per attacchi di ingegneria sociale come nome, cognome, codice fiscale, cap, cellulare, provincia, codice fiscale, comune di domicilio, asl di appartenenza, email e molto altro ancora.
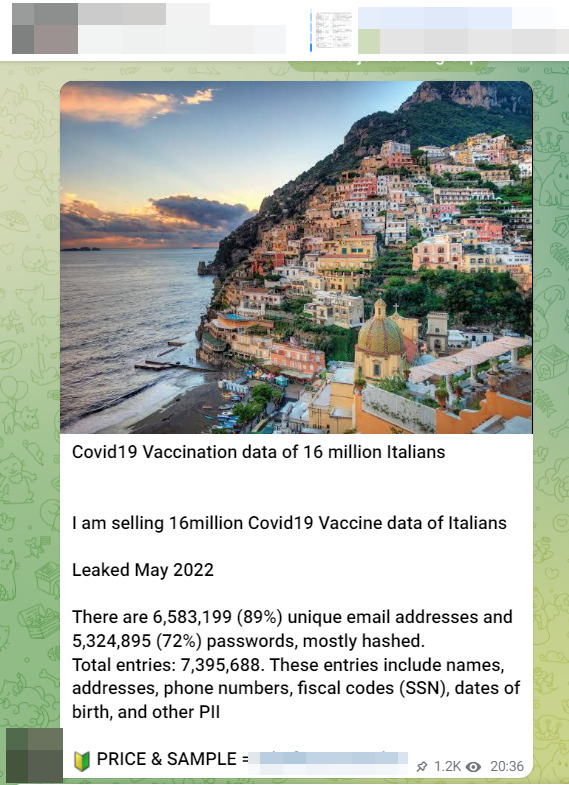

RHC ha contattato il venditore chiedendo un samples, il quale lo ha fornito comprensivo del numero dei dati presenti, della composizione del record del file e della distribuzione delle informazioni presenti nel databreach.
Il venditore ha richiesto per fornire l’intera collection 1200 dollari da pagare rigorosamente in Bitcoin.
here are 6,583,199 (89%) unique email addresses and 5,324,895 (72%) passwords, mostly hashed. Total entries: 7,395,688. These entries include names, addresses, phone numbers, fiscal codes (SSN), dates of birth, and other PII.


"id","anno","mese","nome","email","giorno","status","cognome","altre_asl","privacy_1","privacy_2","verificato","verificato_2","cap_domicilio","cap_residenza","codice_fiscale","comune_domicilio","comune_residenza","asl_di_competenza","numero_iscrizione","telefono_cellulare","provincia_domicilio","provincia_residenza","data_invio_richiesta","ordine_di_appartenenza"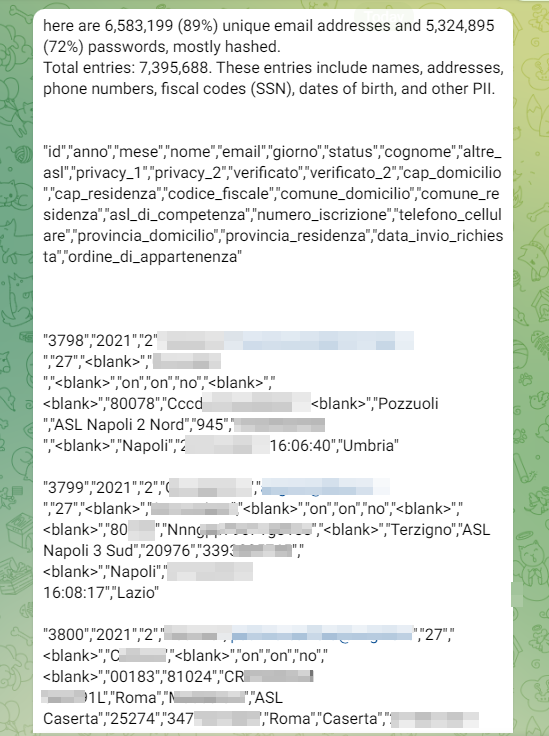
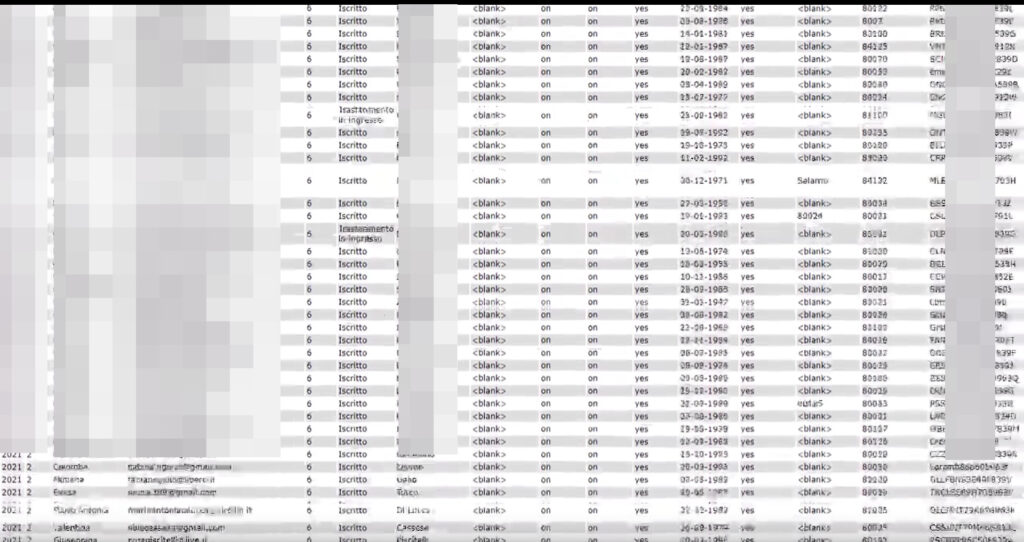
Al momento non possiamo sapere se si tratti di nuove informazioni o di informazioni trafugate da altre perdite di dati. Almeno dal Samples, molte informazioni erano relativa a residenti della regione Campania e come sappiamo, i dati della USL Napoli 3 Sud, sono finiti Online dopo la violazione della cybergang 54bb47h.
Se fosse confermato come vero, dal record messo a disposizione dai criminali informatici, sembrerebbe che possa trattarsi di un sito regionale delle vaccinazioni violato. In tal caso occorrerebbe approfondire.

Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]