


I ricercatori di cybersecurity della società di cybersecurity Binarly hanno scoperto 16 vulnerabilità gravi in varie implementazioni del firmware UEFI (Unified Extensible Firmware Interface) che interessano milioni di dispositivi HP.
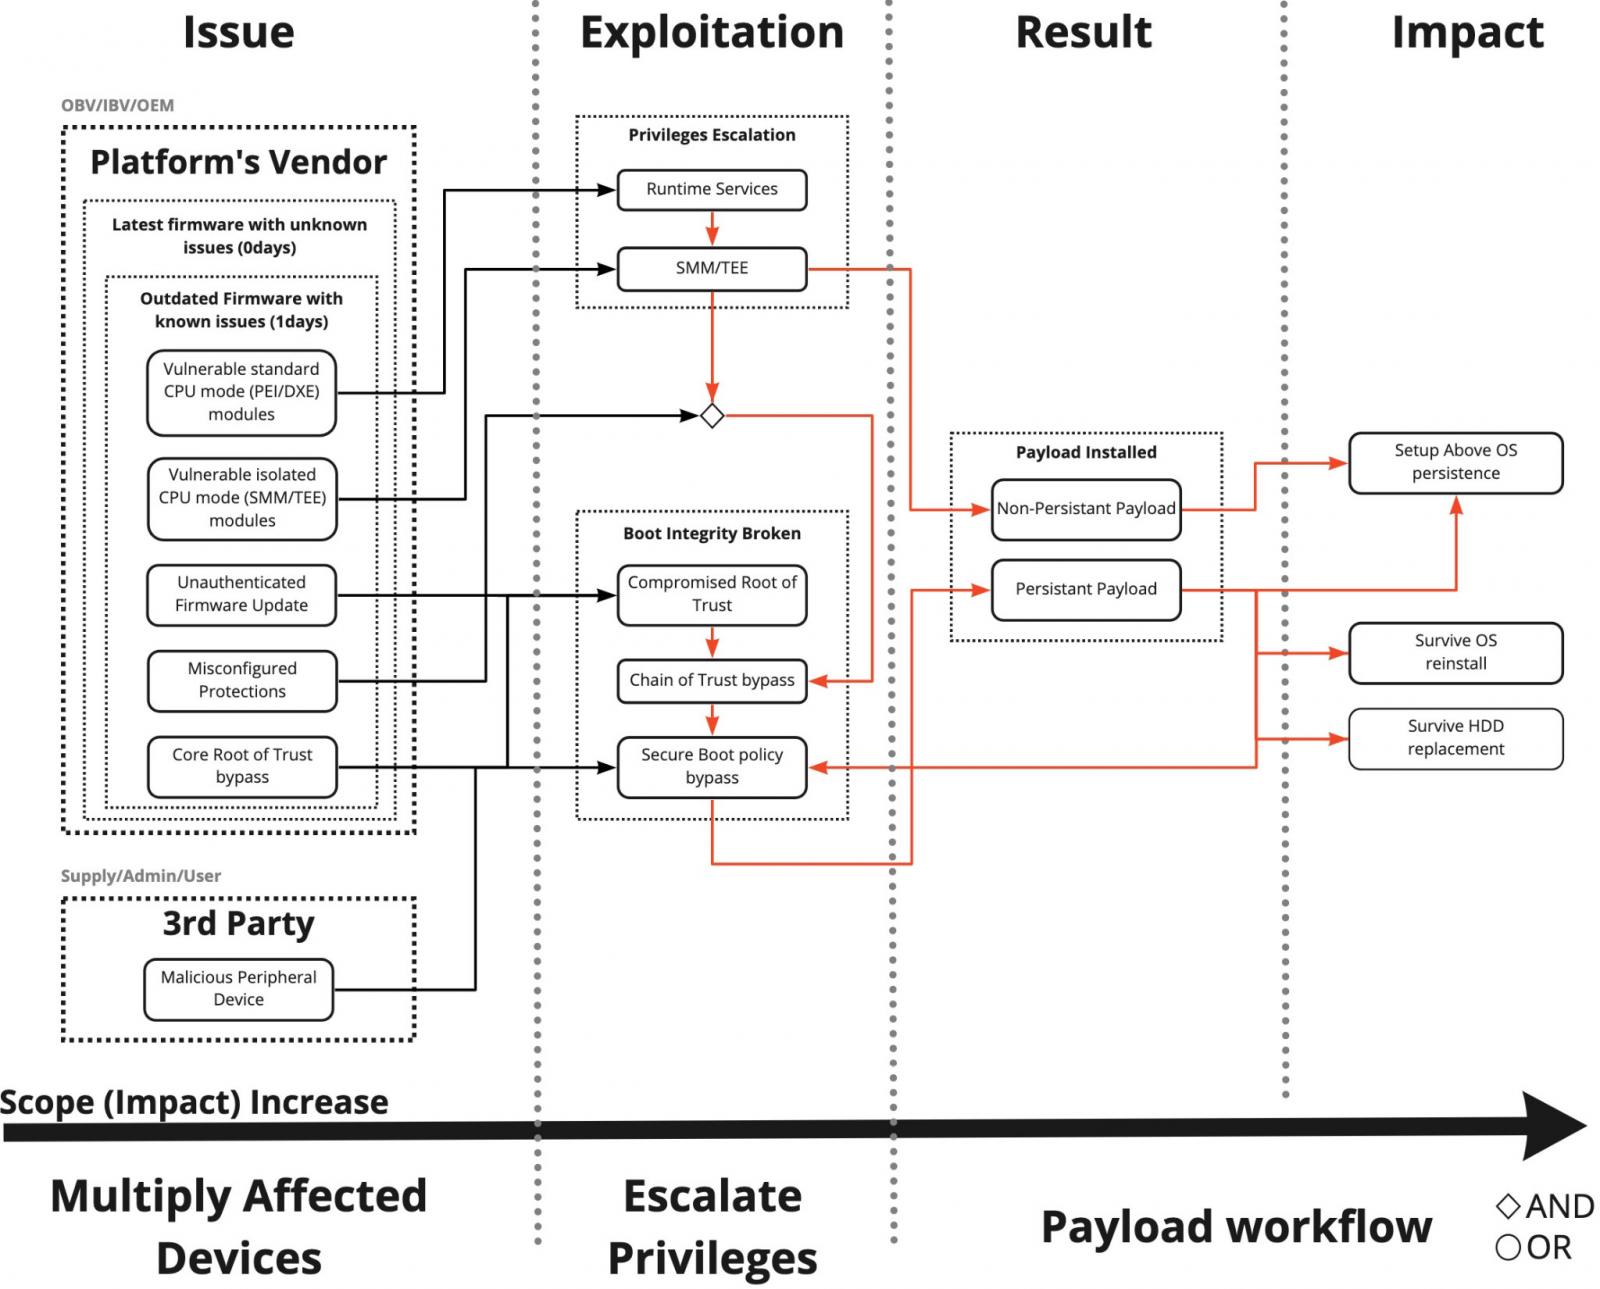
I problemi sono stati valutati da 7,5 a 8,8 punti sulla scala CVSS dal NIST degli STati Uniti D’America. I dispositivi interessati includono laptop HP, personal computer, terminali PoS e nodi di edge computing.

Gli aggressori possono sfruttare le vulnerabilità per eseguire codice nel firmware e installare potenzialmente codice dannoso persistente che sarà attivo anche dopo la reinstallazione del sistema operativo e bypasserà le soluzioni di protezione degli endpoint (EDR/AV), l’avvio sicuro e la sicurezza basata sulla virtualizzazione.
I problemi più gravi sono associati alla corruzione della memoria nella modalità di gestione del sistema (SMM) del firmware, che consente l’esecuzione di codice arbitrario con i privilegi più elevati.
Le vulnerabilità sono state corrette nell’ambito di una serie di aggiornamenti di sicurezza rilasciati il 2 e 28 febbraio 2022.
Di seguito la sintesi delle CVE emesse:
Callout SMM (Escalation privilegi)
SSM (Modulo di gestione del sistema)
DXE (ambiente di esecuzione del driver)
Di seguito viene riportato il link per l’applicazione delle patch di sicurezza di HP : https://support.hp.com/us-en/document/ish_5661066-5661090-16


Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]