


Autore: Davide Santoro
Data Pubblicazione: 10/06/2022
Una delle cose che potrebbe capitarvi è quella di imbattervi in un utente che comparirà letteralmente dal nulla (questa è una prima “avvisaglia di truffa”) che vi contatterà su una piattaforma social inviandovi un semplice saluto.

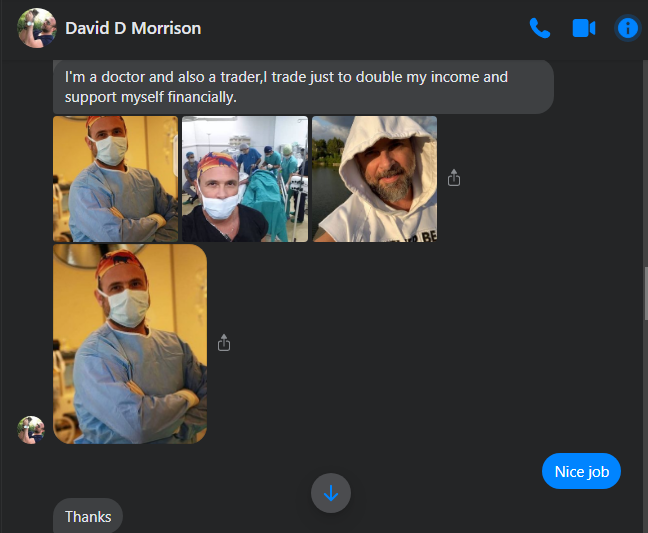
Solitamente le persone che compiono questa forma di scam hanno profili social con foto accattivanti, dichiarano di svolgere una bella professione (il nostro ha dichiarato di essere un medico), spesso affermano di essere vedovi e, solitamente, dopo poche battute entrano nell’argomento per convincervi ad “investire” in criptovalute e nelle piattaforme che di volta in volta andranno a sponsorizzare.
Una delle prime cose da fare in queste situazioni è osservare le foto ed i “Mi piace” che queste ricevono:

Come potete vedere si tratta di “Mi piace” provenienti da profili autentici come una moneta da 3€.
Solitamente quando vi trovate di fronte ad una situazione del genere è ora di scappare a gambe levate, in quanto l’utente che ci ha cercato non ha una propria rete sociale ma la sua rete sociale è costituita da account fake.
So bene come ci si sente quando si viene contattati da soggetti abili, abituati a lavorare con le persone a livello psicologico (truffe sentimentali, trading di criptovalute, vishing) e, spesso, si rimane vittime di una sorta di assuefazione nei confronti del soggetto che ci contatta (in cuor nostro sappiamo che ci stanno dando un pacco ma quel soggetto è così gentile, così bravo, è sempre presente ecc…) e, quindi, probabilmente il primo esame non vi ha convinti, allora cosa fare in questi casi?
Prendiamo una (o più) foto pubblicate dal soggetto e facciamo una “ricerca inversa” (tranquilli, non è nulla di complesso, si può fare in maniera estremamente semplice e gratuita utilizzando un sistema come TinEye), vediamo la homepage del nostro “amico”
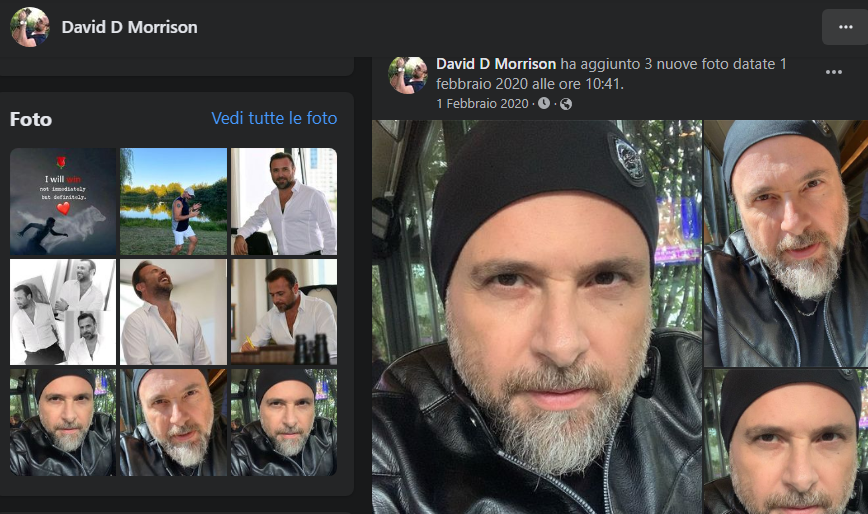
A questo punto non ci resta che scegliere una o più immagini e metterle su TinEye aspettando i risultati

Ecco che la ricerca TinEye ci fornisce diversi risultati riconducibili a siti turchi, aprendo uno di questi link scopriamo che il personaggio nelle foto è il Dr. Kerem Bıkmaz, un famoso neurochirurgo turco, già vittima di furti delle proprie foto a scopo di scam, quindi quello che dichiara il nostro amico nelle proprie info non corrisponde a verità (quando dice di essere nato a Los Angeles e di vivere a Poznan).
Nonostante tutto questo ancora non vi ho convinto che si tratti di una truffa?
Siete ancora decisi ad investire dove vi indica una persona che parte da queste premesse?
Se le analisi tecniche non vi hanno – ancora – convinti, in questi casi non vi resta che seguire la famosa (e sempreverde) regola aurea ovvero “Perchè io”? riassumibile così:
Sono stato contattato dal nulla da un soggetto che mi sta proponendo un investimento, un soggetto che non conosco e che, senza nessun motivo o guadagno apparente, mi sta offrendo la possibilità di guadagnare soldi, spesso “in maniera sicura” e “senza rischi” (una delle tecniche che viene utilizzata è proprio quella di rassicurare sulla “solidità” dell’investimento).
Ed ovviamente con guadagni più o meno stratosferici (in passato mi è capitato un soggetto che mi proponeva un guadagno del 20% mensile, sappiate che un guadagno del 20% mensile è uno sproposito e, ovviamente, anche questi fattori dovrebbero mettervi sull’attenti circa la possibilità che si tratti di un bel pacco)…
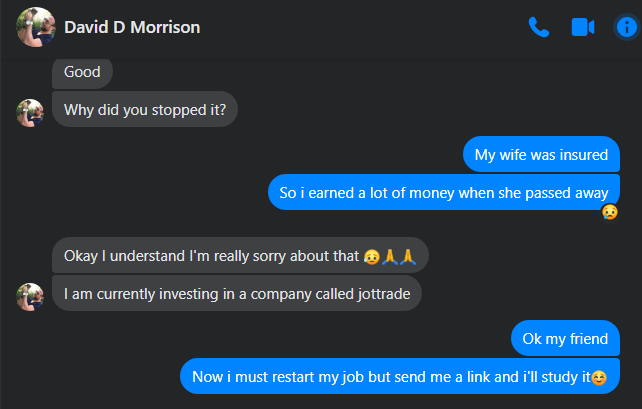
Andiamo ora a vedere la chat che abbiamo avuto con questo “gentiluomo”…






Sono ufficialmente aperte le adesioni al Program Sponsor della Red Hot Cyber Conference 2027, la sesta edizione dell’evento annuale gratuito promosso dalla community di Red Hot Cyber per diffondere cultura, competenze e consapevolezza sui temi della cybersecurity, dell’innovazione e delle tecnologie digitali. La Conference si terrà a Roma, martedì 18 e mercoledì 19 maggio 2027, presso l’Auditorium del Seraphicum, nel cuore del quartiere EUR, con una giornata dedicata ai workshop pratici e alle attività tecniche e una seconda giornata interamente dedicata alla conferenza.
Anche per il 2027, le aziende potranno scegliere di sostenere concretamente il progetto attraverso il Program Sponsor, partecipando alla crescita di un appuntamento che mette in relazione professionisti, aziende, istituzioni, studenti, ricercatori e appassionati di tecnologia. Il programma prevede la possibilità di aderire come Sponsor Sostenitore, una formula pensata per le aziende che desiderano essere tra le prime realtà a credere e contribuire alla realizzazione della nuova edizione, oppure attraverso i tre consueti livelli di sponsorizzazione Platinum, Gold e Silver. Ogni livello di sponsorizzazione acquistato, sarà accompagnato da un pacchetto Advertising, con l'opportunità di visibilità attraverso articoli, banner e contenuti all’interno del circuito editoriale di Red Hot Cyber.
Le aziende interessate a conoscere le formule disponibili, il Media Kit e tutte le opportunità previste dal Program Sponsor 2027 possono richiedere informazioni scrivendo a [email protected].
