


Quando all’interno di una comunicazione di data breach gli interessati sono informati dei rischi in modo generico, i canoni di comprensibilità richiesti dall’art. 12 par. 1 GDPR non possono certamente dirsi rispettati.
Il titolare del trattamento adotta misure appropriate per fornire all’interessato tutte le informazioni di cui agli articoli 13 e 14 e le comunicazioni di cui agli articoli 15 a 22 e all’articolo 34 relative al trattamento in forma concisa, trasparente, intelligibile e facilmente accessibile, con un linguaggio semplice e chiaro, in particolare nel caso di informazioni destinate specificamente ai minori. Le informazioni sono fornite per iscritto o con altri mezzi, anche, se del caso, con mezzi elettronici. Se richiesto dall’interessato, le informazioni possono essere fornite oralmente, purché sia comprovata con altri mezzi l’identità dell’interessato.

Quando viene richiesta una forma intelligibile e facilmente accessibile, e un linguaggio semplice e chiaro, ciò che il titolare deve fare – e il DPO conseguentemente verificare rendendo un parere a riguardo e indicando correttivi anziché cercare di giustificare l’indifendibile – è tenere conto di questi elementi e delle categorie di destinatari nel momento in cui la comunicazione di data breach è predisposta. Insomma, l’indicazione normativa è chiara: non è sufficiente fare il compitino scrivendo i contenuti richiamati dall’art. 34 GDPR, andando a riempire qualche campo con frasi che il più delle volte sono preimpostate o copia-incollate dalla pagina informativa del Garante Privacy senza alcun riferimento al contesto della violazione occorsa.
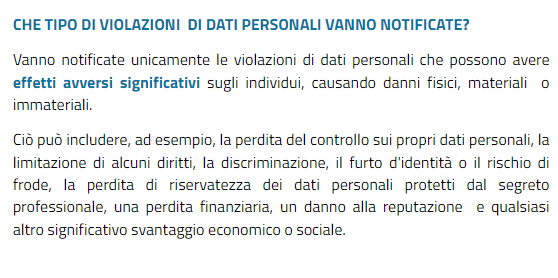
Non c’è nulla che svilisca l’assunzione di responsabilità, infatti, quanto il rappresentare nel novero dei potenziali rischi in capo agli interessati null’altro che la generica indicazione in astratto di una “perdita di controllo”, del “furto di identità” o altrimenti di “phishing” ad esempio. Senza andare a spiegare in cosa consistano tali rischi né come in concreto possano comportare un impatto negativo, lasciando di conseguenza l’interessato nel ruolo di mero destinatario di una comunicazione formale. In pratica è privo di qualsivoglia indizio significativo circa le azioni da poter adottare in autonomia per tutelarsi.
E se le informazioni reperibili presso il punto di contatto peccano della medesima genericità, il problema è evidentemente di sistema e di un approccio delle organizzazioni tutt’ora a vedere il data breach come qualcosa di cui parlare ma non troppo. Possibilmente, sminuendolo. Con buona pace per ogni proposito di lesson learning.
Se si bada alla portata dell’obbligo di cui all’art. 12 GDPR, in caso di data breach si applica solo alla comunicazione richiesta dall’art. 34 GDPR e non ad ulteriori comunicazioni facoltative che l’organizzazione intende porre in essere. Ciò significa dunque che sarà il mercato ad autoregolarsi, senza possibilità alcuna di intervento per le autorità di controllo a fronte di comunicazioni decettive e prodotte più per la tutela dell’organizzazione che dei diritti degli interessati?
Al momento, la domanda giace senza risposta certa. Vero è che però c’è il potere previsto dall’art. 58 par. 2 lett. e) GDPR:
e) ingiungere al titolare del trattamento di comunicare all’interessato una violazione dei dati personali;
ma questo può essere esercitato solo qualora ricorra la suscettibilità del rischio elevato per i diritti e libertà delle persone fisiche in conseguenza all’evento di violazione. Sanzionare per via amministrativa tale comunicazione se non ricorre un obbligo, pertanto, non è possibile in quanto non c’è possibilità di alcuna estensione analogica in difetto di una precisa previsione legislativa.
Al massimo, l’organizzazione potrà essere destinataria di un avvertimento come da previsione dell’art. 58 par. 2 lett. a) GDPR:
a) rivolgere avvertimenti al titolare del trattamento o al responsabile del trattamento sul fatto che i trattamenti previsti possono verosimilmente violare le disposizioni del presente regolamento;
non contestando alcuna attuale violazione, ma andando a prevenire di fatto la possibilità di violazioni future qualora i medesimi schemi di comunicazioni vengano applicati a scenari di rischio elevato.
Ma solo il tempo, nonché un eventuale riesame del GDPR, potranno fornire una risposta chiara a riguardo. Nel mentre, però, è bene notare che questa attesa grava in modo prevalente sugli interessati.

Sono ufficialmente aperte le adesioni al Program Sponsor della Red Hot Cyber Conference 2027, la sesta edizione dell’evento annuale gratuito promosso dalla community di Red Hot Cyber per diffondere cultura, competenze e consapevolezza sui temi della cybersecurity, dell’innovazione e delle tecnologie digitali. La Conference si terrà a Roma, martedì 18 e mercoledì 19 maggio 2027, presso l’Auditorium del Seraphicum, nel cuore del quartiere EUR, con una giornata dedicata ai workshop pratici e alle attività tecniche e una seconda giornata interamente dedicata alla conferenza.
Anche per il 2027, le aziende potranno scegliere di sostenere concretamente il progetto attraverso il Program Sponsor, partecipando alla crescita di un appuntamento che mette in relazione professionisti, aziende, istituzioni, studenti, ricercatori e appassionati di tecnologia. Il programma prevede la possibilità di aderire come Sponsor Sostenitore, una formula pensata per le aziende che desiderano essere tra le prime realtà a credere e contribuire alla realizzazione della nuova edizione, oppure attraverso i tre consueti livelli di sponsorizzazione Platinum, Gold e Silver. Ogni livello di sponsorizzazione acquistato, sarà accompagnato da un pacchetto Advertising, con l'opportunità di visibilità attraverso articoli, banner e contenuti all’interno del circuito editoriale di Red Hot Cyber.
Le aziende interessate a conoscere le formule disponibili, il Media Kit e tutte le opportunità previste dal Program Sponsor 2027 possono richiedere informazioni scrivendo a [email protected].