


La divisione di ricerca sull’intelligenza artificiale di Microsoft ha fatto trapelare accidentalmente dozzine di terabyte di dati sensibili a partire da luglio 2020 mentre contribuiva allo sviluppo di modelli di apprendimento su un repository GitHub pubblico.
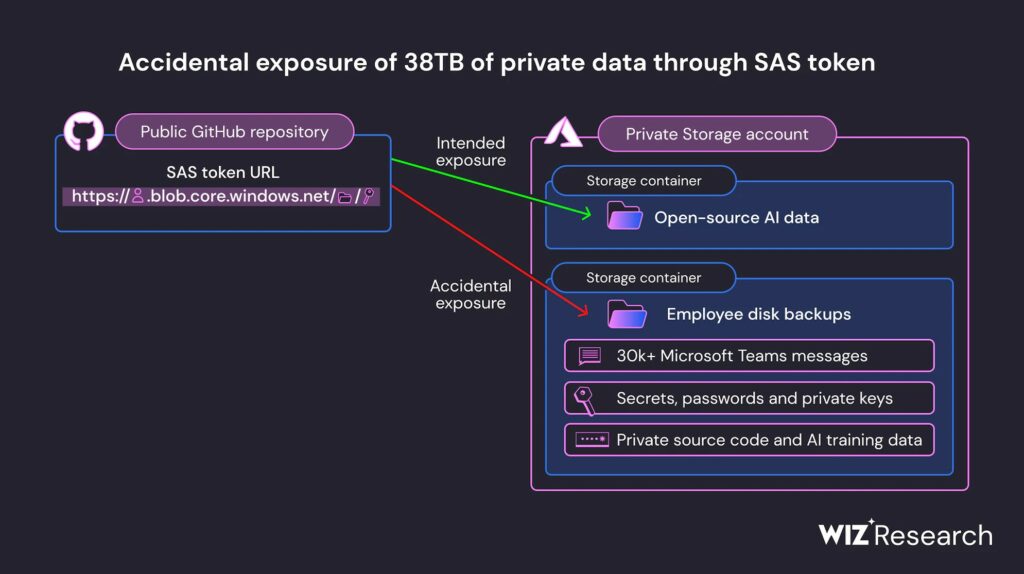
Quasi tre anni dopo tutto questo è stato scoperto dalla società di sicurezza cloud Wiz, la quale ha riportato che un dipendente Microsoft aveva inavvertitamente condiviso l’URL di un bucket di archiviazione BLOB di Azure configurato in modo errato contenente le informazioni trapelate.
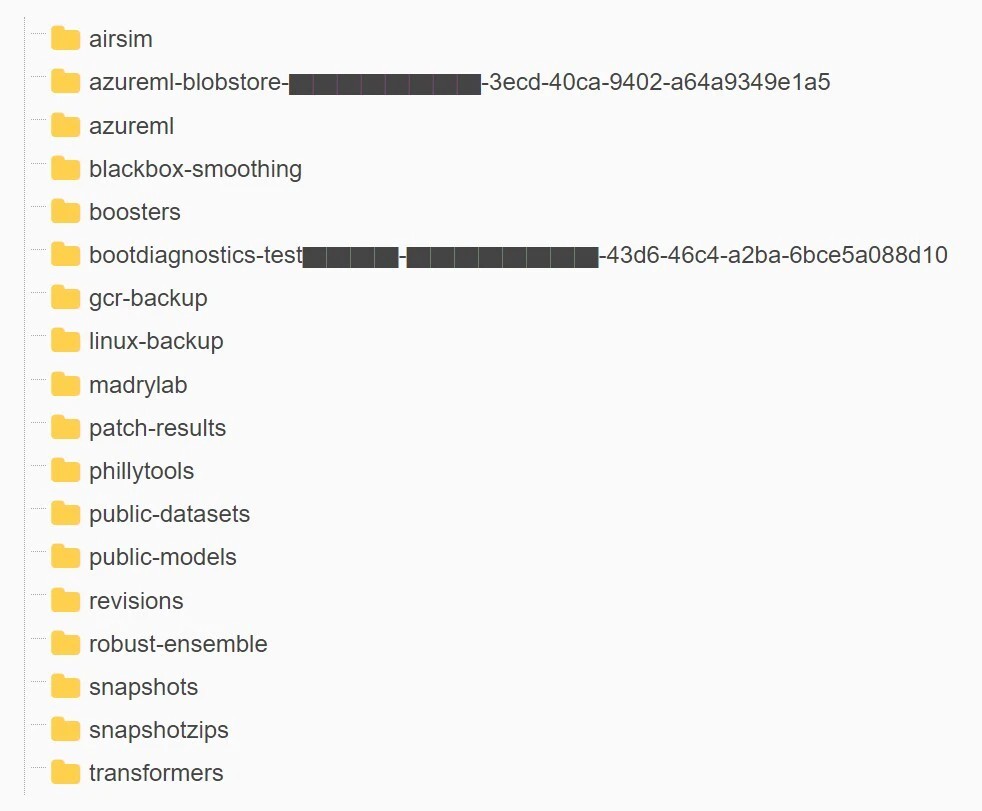

Microsoft ha collegato l’esposizione dei dati all’utilizzo di un token SAS (Shared Access Signature) eccessivamente permissivo, che consentiva il pieno controllo sui file condivisi. Questa funzionalità di Azure consente la condivisione dei dati in un modo descritto dai ricercatori Wiz come difficile da monitorare e revocare.
Se utilizzati correttamente, i token di firma di accesso condiviso (SAS) offrono un mezzo sicuro per concedere l’accesso delegato alle risorse all’interno dell’account di archiviazione. Ciò include un controllo preciso sull’accesso ai dati del cliente, specificando le risorse con cui può interagire, definendo le autorizzazioni relative a tali risorse e determinando la durata della validità del token SAS.
“A causa della mancanza di monitoraggio e governance, i token SAS rappresentano un rischio per la sicurezza e il loro utilizzo dovrebbe essere il più limitato possibile. Questi token sono molto difficili da tracciare, poiché Microsoft non fornisce un modo centralizzato per gestirli all’interno del portale di Azure”, ha avvertito Wiz recentemente ed inoltre ha aggiunto:
“Inoltre, questi token possono essere configurati per durare effettivamente per sempre, senza alcun limite massimo alla loro scadenza. Pertanto, l’utilizzo dei token Account SAS per la condivisione esterna non è sicuro e dovrebbe essere evitato”.
Il Wiz Research Team ha scoperto che oltre ai modelli open source, l’account di archiviazione interno consentiva anche inavvertitamente l’accesso a 38 TB di dati privati aggiuntivi.
I dati esposti includevano backup di informazioni personali appartenenti ai dipendenti Microsoft, comprese password per i servizi Microsoft, chiavi segrete e un archivio di oltre 30.000 messaggi interni di Microsoft Teams provenienti da 359 dipendenti Microsoft.
In un avviso di lunedì del team Microsoft Security Response Center (MSRC), Microsoft ha affermato che nessun dato dei clienti è stato esposto e che nessun altro servizio interno è stato messo a repentaglio a causa di questo incidente.


Sono ufficialmente aperte le adesioni al Program Sponsor della Red Hot Cyber Conference 2027, la sesta edizione dell’evento annuale gratuito promosso dalla community di Red Hot Cyber per diffondere cultura, competenze e consapevolezza sui temi della cybersecurity, dell’innovazione e delle tecnologie digitali. La Conference si terrà a Roma, martedì 18 e mercoledì 19 maggio 2027, presso l’Auditorium del Seraphicum, nel cuore del quartiere EUR, con una giornata dedicata ai workshop pratici e alle attività tecniche e una seconda giornata interamente dedicata alla conferenza.
Anche per il 2027, le aziende potranno scegliere di sostenere concretamente il progetto attraverso il Program Sponsor, partecipando alla crescita di un appuntamento che mette in relazione professionisti, aziende, istituzioni, studenti, ricercatori e appassionati di tecnologia. Il programma prevede la possibilità di aderire come Sponsor Sostenitore, una formula pensata per le aziende che desiderano essere tra le prime realtà a credere e contribuire alla realizzazione della nuova edizione, oppure attraverso i tre consueti livelli di sponsorizzazione Platinum, Gold e Silver. Ogni livello di sponsorizzazione acquistato, sarà accompagnato da un pacchetto Advertising, con l'opportunità di visibilità attraverso articoli, banner e contenuti all’interno del circuito editoriale di Red Hot Cyber.
Le aziende interessate a conoscere le formule disponibili, il Media Kit e tutte le opportunità previste dal Program Sponsor 2027 possono richiedere informazioni scrivendo a [email protected].