


Alle volte accade che per problemi e malfunzionamenti di attivazione delle licenze, il supporto Microsoft utilizza dei workaround per poter attivare il software. Ma in questo caso si tratta di un crack a tutti gli effetti di Windows.
Infatti, un tecnico del supporto Microsoft , è ricorso all’esecuzione di un “crack” non ufficiale sul PC Windows di un cliente dopo che una copia autentica del sistema operativo non si è attivata normalmente.

Non è la prima volta che i professionisti del supporto hanno utilizzato soluzioni alternative quando non riescono a chiudere tempestivamente i ticket di supporto.
Il tutto avviene in Sud Africa dove un utente ha pagato 200 dollari per una copia autentica di Windows 10 che non si attivava. L’utente è rimasto sorpreso nel vedere un tecnico del supporto Microsoft “crackare” la sua copia utilizzando strumenti non ufficiali che aggirano il processo di attivazione di Windows.
L’attivazione del prodotto Microsoft, come comunemente visto nei prodotti Windows e Office, usa la tecnologia DRM di Microsoft per garantire che gli utenti eseguano i prodotti originali dell’azienda anziché le versioni piratate.
Gli utenti dell’era Windows XP potrebbero anche avere familiarità con Windows Genuine Advantage (WGA), un processo di convalida che Microsoft ha applicato in precedenza per “disattivare” automaticamente le copie del sistema operativo piratato.
“L’attivazione aiuta a verificare che la tua copia di Windows sia autentica e non sia stata utilizzata su più dispositivi di quanto consentito dalle condizioni di licenza software Microsoft”, riporta Microsoft.
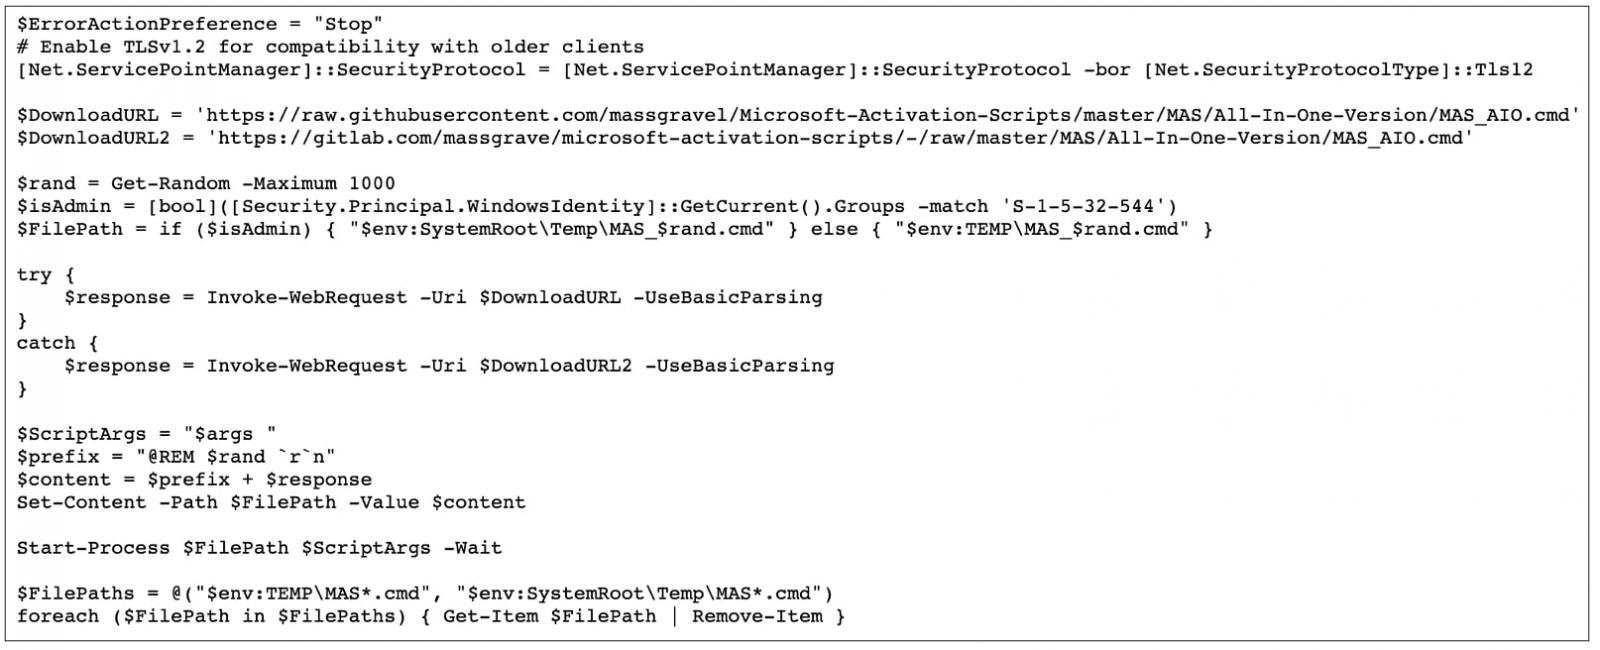
In questo caso il tecnico del supporto Microsoft ha eseguito il seguente comando PowerShell sul PC Windows del cliente (URL leggermente modificato per impedirne l’esecuzione):
irm hxxps://destinationurl[.]dev/get | iexIl comando stabilisce una connessione a massgrave.dev, un repository non ufficiale di script “attivatori” di Windows e Office che potrebbero passare sotto il radar della maggior parte dei prodotti antivirus.
Inoltre, il comando Invoke-Expression aka iex esegue lo script scaricato, come è stato riportato da BleepingComputer:
L’utente ha quindi contattato lo staff di Massgrave tramite Discord. Non solo lo staff del sito web ha risposto affermativamente alla domanda dell’utente, ma ha anche affermato che non era la prima volta che sentiva parlare di un ingegnere Microsoft che effettuava questo genere di attivazioni.
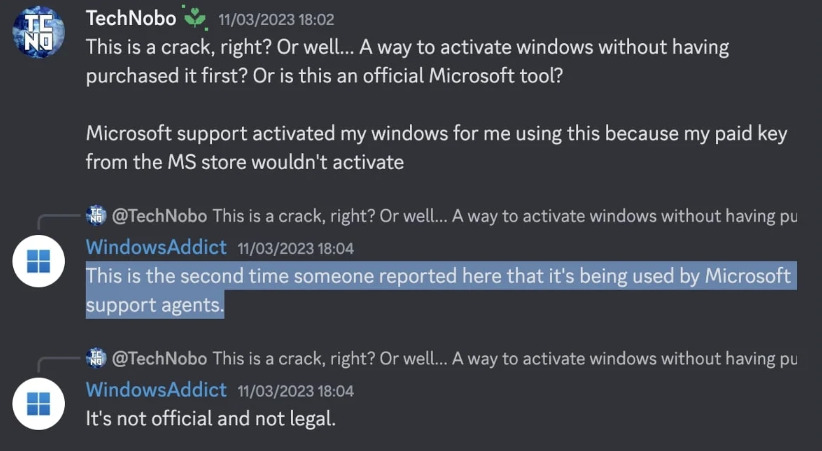
“Questa è la seconda volta che qualcuno segnala che viene utilizzato dagli agenti dell’assistenza Microsoft. Non è ufficiale e non è legale”, scrive WindowsAddict.
Naturalmente, tali soluzioni alternative quando impiegate dal personale di supporto di un’azienda di software lascerebbero chiunque sorpreso.


Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]