


Ransomfeed è un progetto monitoraggio degli attacchi ransomware internazionali tutto italiano che fornisce una dashboard di libera consultazione, con cui sono resi disponibili i dati delle rivendicazioni da parte dei vari gruppi dei cybercriminali.
In pratica si vuole rendere un servizio di disclosure ed informazioni, a beneficio anche di ricercatori, organizzazioni e giornalisti per una migliore comprensione dei trend dei pattern degli attacchi. Un modo incontrovertibile per indicare che il Cyber Re è nudo, con poco spazio alla retorica e molto più ai fatti.

Intenti che, ovviamente, sono più che condivisi anche da parte di Red Hot Cyber che ha sempre riportato come proprio motto che “La cybersecurity è condivisione. Riconosci il rischio, combattilo, condividi le tue esperienze ed incentiva gli altri a fare meglio di te”.
Questi giorni, però, l’account su X di @Ransomfeed risulta essere stato bloccato. Anzi: sospeso per violazione delle Regole di X.
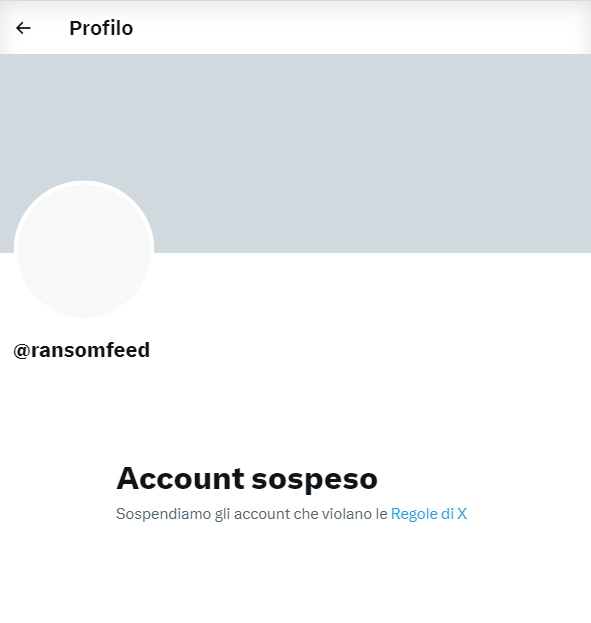
Per capire cosa sia successo, abbiamo contattato direttamente Dario Fadda, uno dei promotori e responsabili del progetto che he detto: “Sostanzialmente quello che è successo a Ransomfeed è che (a detta di X) il social ha ricevuto una segnalazione di violazione dei ToS. A fronte di questa segnalazione avrebbero sospeso l’account. Ora, o quella segnalazione arrivava proprio da un account “forte”, oppure è più probabile arrivasse da un gruppo di segnalazioni fatte in contemporanea. La versione ufficiale è questa: segnalazione di account con motivazione non di contenuti dannosi ma riportando che questo account impersona qualcuno che già era stato bannato”.
Dopo il rigetto di una prima richiesta di riesame della sospensione, il team di Ransomfeed ha provveduto ad inoltrare un secondo appello alla piattaforma offrendo una verifica della genuinità dell’account, ancora in corso di valutazione da parte del team di moderazione.
Ovviamente ne attendiamo gli esiti, confidando che si possa riparare a quello che è un segnale piuttosto allarmante.
Premesso che fare disclosure degli incidenti genera fastidi perché non consente alla polvere di rimanere sotto a comodi tappeti. E perché no, in alcuni casi può attirare anche attenzioni poco piacevoli: da diffide, a interventi dissuasivi di varia natura. In questo caso c’è un fatto emblematico e già noto del forzare le funzioni di moderazione di un social per danneggiare un account “scomodo”.
Una censura in piena regola, peraltro avallata da parte di un’eccessiva leggerezza non tanto in ragione di un blocco preventivo in risposta (presumibilmente) a un determinato numero di segnalazioni, bensì del rigetto quasi immediato di ogni tentativo di appello con l’indicazione pedissequa della violazione di Terms of Service già valutata da un algoritmo. Ci si domanda dove vi sia l’intervento umano se questo si limita a quella che appare come una fin troppo facile adesione, ma è una tematica già nota e tristemente diffusa nei controlli interni dei social network.
Ulteriore punto di riflessione è come l’informazione in questo ambito possa essere, come spesso accade, oggetto di così facile censura. Che ciò avvenga per ritorsione o per trolling con il benestare delle regole di gestione della piattaforma, o altrimenti per una pretesa “tutela dell’immagine dell’organizzazione”, poco importa. Questa tematica dovrebbe allarmare e far riflettere chiunque si occupi di diritto, tecnologia e informazione, ma è necessario che ci siano competenza e sensibilità.
Altrimenti, è solo uno dei tanti casi di sospensione immotivata di un account. Nulla per cui valga la pena spendere troppe parole.
Ricordiamoci che l’esposizione delle vittime di ransomware è sì inevitabile per un servizio di disclosure, ma ciò avviene dopo la rivendicazione già svolta da parte dei cybercriminali. E il dark web non è certamente un luogo inaccessibile, come alcuni vorrebbero ancora raccontare all’interno dei propri maldestri tentativi di tacitare chi fa divulgazione su attacchi informatici.

È uscito il sesto episodio di Betti-RHC, la serie a fumetti di Red Hot Cyber nata con l'obiettivo di trasformare la cybersecurity awareness in un'esperienza di formazione più semplice, coinvolgente e accessibile. Quello che è nato come un progetto editoriale innovativo è diventato negli anni un vero e proprio corso di cybersecurity awareness a fumetti, adottato da aziende e professionisti per sensibilizzare le persone sui rischi informatici attraverso storie, personaggi ed emozioni. In cinque anni di attività, la serie Betti-RHC ha raggiunto un risultato importante: circa 70.000 copie vendute, a testimonianza dell'interesse crescente delle organizzazioni verso nuovi strumenti per costruire una concreta cultura della sicurezza.
Il sesto episodio porta Betti dentro le nostre case, in un mondo "connesso", dove lampadine, telecamere, assistenti vocali, serrature, sensori ed elettrodomestici intelligenti promettono comfort e sicurezza, ma possono nascondere nuove e insidiose superfici di attacco. Attraverso una nuova avventura, Betti ci accompagna alla scoperta del mondo della domotica e dei dispositivi IoT, mostrando come la poca cautela nell'utilizzo di queste tecnologie possa trasformare oggetti quotidiani in porte d'accesso per chi vuole osservare, controllare o colpire.
Per accompagnare la crescita del progetto abbiamo realizzato il sito ufficiale di Betti-RHC, dove è possibile conoscere meglio la serie, gli episodi e il progetto di cybersecurity awareness sviluppato da Red Hot Cyber. L'obiettivo è continuare a portare la cultura della sicurezza fuori dai tradizionali percorsi formativi standard, utilizzando il linguaggio immediato del fumetto per parlare a dipendenti, professionisti e persone senza competenze tecniche. Per maggiori informazioni su Betti-RHC e sul sesto episodio “Open Mic” è possibile visitare il sito ufficiale: betti.redhotcyber.com.