


Lilith è una figura presente nelle antiche religioni mesopotamiche già dal III millennio a.C. e successivamente acquisita dalla mitologia ebraica, che potrebbe averla appresa dai babilonesi, assieme ad altri culti e miti, durante l’esilio babilonese.
Lilith è anche un ransomware basato su console scritto in C e C++ che prende di mira le versioni a 64 bit di Windows. Gli operatori di ransomware utilizzano Lilith per eseguire attacchi ransomware in doppia estorsione.

Lilith è stata scoperta per la prima volta dallo specialista della sicurezza delle informazioni JAMESWT , dopodiché è stato analizzato dai ricercatori di Cyble. Secondo loro, Lilith non è qualcosa di speciale, ma vale la pena prestare attenzione esattamente allo stesso modo di RedAlert e 0mega, entrambi apparsi di recente.
Secondo il rapporto Cyble, l’attacco con Lilith si svolge in più fasi:
La richiesta di riscatto concede alle vittime tre giorni per contattare gli operatori di Lilith nella chat di Tox, altrimenti i dati della vittima verranno divulgati in rete.

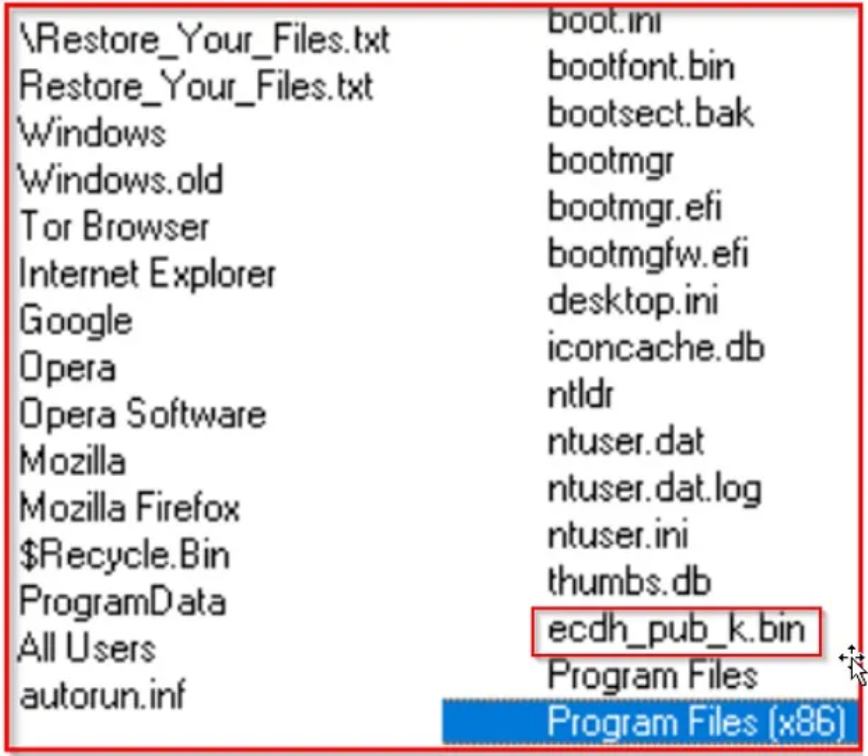
È anche noto che Lilith non crittografa i file con estensione .exe, .dll e .sys, così come le cartelle Programmi, browser Web e il cestino.
Inoltre, gli esperti hanno trovato un’interessante eccezione per il file ecdh_pub_k.bin, che memorizza la chiave pubblica del ransomware BABUK.
Questa chiave è un residuo del codice copiato e potrebbe indicare un collegamento tra due ransomware.
Mentre è ancora troppo presto per dire se Lilith potrebbe diventare un importante gruppo ransomware, vale la pena tenere d’occhio questa gang.
Tutto questo perchè la prima vittima degli hacker è stata una grande impresa edile situata in Sud America.
Ciò suggerisce che Lilith punta in alto e sono ben consapevoli dei rischi connessi e sanno come evitare il controllo delle forze dell’ordine.

RHC4Edu nasce dalla volontà della community di Red Hot Cyber di portare la cultura della cybersecurity, dell’intelligenza artificiale e del digitale direttamente nelle scuole, mettendo gratuitamente a disposizione degli studenti l’esperienza di professionisti, ricercatori e specialisti del settore. Il progetto è ufficialmente operativo e permette agli istituti interessati di richiedere workshop gratuiti e incontri con gli esperti della community, attraverso un coordinamento della redazione che mette in relazione le esigenze della scuola con le competenze e la disponibilità dei professionisti presenti sul territorio.
L’obiettivo di RHC4Edu non è trasformare gli studenti in tecnici informatici, ma aiutarli a sviluppare consapevolezza e pensiero critico davanti a un mondo sempre più digitale. Cybersecurity, truffe online, privacy, social network, cyberbullismo, fake news e intelligenza artificiale diventano così argomenti da affrontare con esempi concreti e con il contributo diretto di chi lavora quotidianamente nel settore. Un’iniziativa costruita sulla condivisione della conoscenza e sul volontariato della community, perché portare queste competenze nelle aule significa anche offrire ai ragazzi la possibilità di conoscere nuove professioni, sviluppare curiosità e imparare a vivere la tecnologia in modo più sicuro e consapevole.
Prenota il tuo workshop gratuito con gli esperti di Red Hot Cyber.