


LinkedIn è stato preso di mira recentemente da un’ondata di violazioni degli account che hanno portato al blocco di molti account per motivi di sicurezza o alla compromissione da parte dei malintenzionati.
Come riportato da Cyberint, molti utenti di LinkedIn si sono lamentati di appropriazioni o blocchi di account e dell’impossibilità di risolvere i problemi tramite il supporto di LinkedIn.

“Alcuni sono stati persino costretti a pagare un riscatto per riprendere il controllo o hanno subito la cancellazione permanente dell’account”, riferisce il ricercatore di Cyberint Coral Tayar.
“Anche se LinkedIn deve ancora rilasciare un annuncio ufficiale, sembra che i tempi di risposta del supporto si siano allungati, a seguito del volume ingente delle segnalazioni al supporto”.
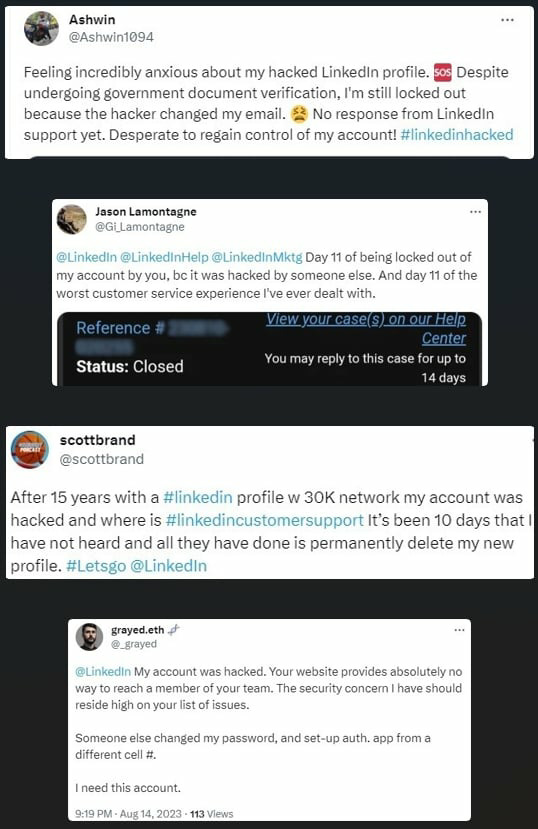
I reclami presentati da BleepingComputer su Reddit, Twitter e il supporto di LinkedIn nei forum Microsoft non hanno aiutato a recuperare gli account compromessi, con gli utenti semplicemente frustrati dalla mancanza di risposta.
“Il mio account è stato violato 6 giorni fa. L’e-mail è stata modificata nel cuore della notte e non ho avuto modo di confermare la modifica o impedirla. Ha scritto un utente interessato nel thread Reddit sugli hack.
“Nessuna risposta da parte loro da nessuna parte. È patetico. Ho provato a segnalare il mio account violato, passando attraverso la verifica dell’identità, persino inviando loro un DM @linkedinhelp su Twitter. Non ci sono risposte da nessuna parte. Che barzelletta per un’azienda..”
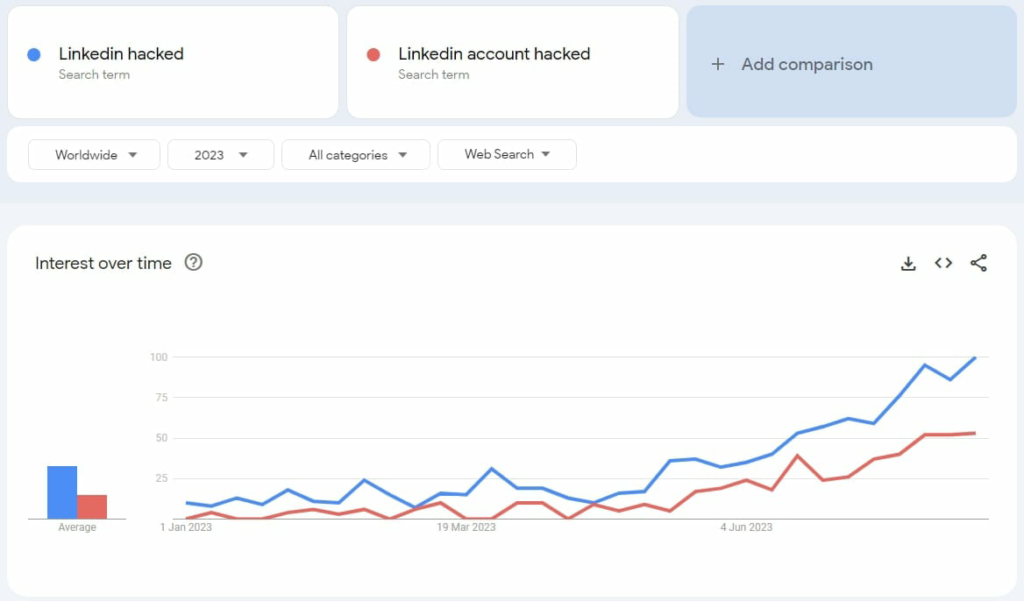
Cyberint afferma che ci sono anche segnali di un incremento in Google Trends, dove i termini di ricerca relativi all’hacking o al recupero dell’account LinkedIn hanno visto un aumento del 5.000% negli ultimi mesi.
Sembra che gli aggressori utilizzino credenziali trapelate o attacchi di forza bruta per cercare di assumere il controllo di un gran numero di account LinkedIn.
Per gli account adeguatamente protetti con password complesse e/o autenticazione a due fattori, i tentativi di riscatto hanno comportato un blocco temporaneo dell’account imposto dalla piattaforma come misura protettiva ma nulla altro più.
Ai proprietari di questi account viene quindi chiesto di verificare la proprietà fornendo ulteriori informazioni e anche di aggiornare le proprie password prima di poter accedere nuovamente.
Quando invece i malintenzionati acquisiscono con successo degli account LinkedIn non protetti, cambiano rapidamente l’indirizzo e-mail pertinente con uno del servizio “rambler.ru”.
Successivamente, i dirottatori modificano la password dell’account, impedendo ai proprietari originali di accedere ai propri account. Molti utenti hanno anche riferito che i criminali hanno abilitato la 2FA dopo che l’account è stato violato, rendendo il processo di recupero dell’account ancora più difficile.
In alcuni casi osservati da Cyberint, gli aggressori hanno chiesto piccoli riscatti per restituire gli account ai proprietari originari o hanno cancellato definitivamente gli account senza chiedere nulla.
Gli account LinkedIn possono essere preziosi per l’ingegneria sociale, il phishing e le truffe sul lavoro che a volte portano a rapine informatiche multimilionarie.
Soprattutto da quando LinkedIn ha introdotto funzionalità che combattono i profili falsi e il comportamento non autentico sulla piattaforma, l’hacking degli account esistenti è diventato molto più realistico per gli hacker criminali.
Se hai un account LinkedIn, ora sarebbe un buon momento per rivedere le misure di sicurezza che hai abilitato, abilitare 2FA e passare a una password univoca e lunga.


È uscito il sesto episodio di Betti-RHC, la serie a fumetti di Red Hot Cyber nata con l'obiettivo di trasformare la cybersecurity awareness in un'esperienza di formazione più semplice, coinvolgente e accessibile. Quello che è nato come un progetto editoriale innovativo è diventato negli anni un vero e proprio corso di cybersecurity awareness a fumetti, adottato da aziende e professionisti per sensibilizzare le persone sui rischi informatici attraverso storie, personaggi ed emozioni. In cinque anni di attività, la serie Betti-RHC ha raggiunto un risultato importante: circa 70.000 copie vendute, a testimonianza dell'interesse crescente delle organizzazioni verso nuovi strumenti per costruire una concreta cultura della sicurezza.
Il sesto episodio porta Betti dentro le nostre case, in un mondo "connesso", dove lampadine, telecamere, assistenti vocali, serrature, sensori ed elettrodomestici intelligenti promettono comfort e sicurezza, ma possono nascondere nuove e insidiose superfici di attacco. Attraverso una nuova avventura, Betti ci accompagna alla scoperta del mondo della domotica e dei dispositivi IoT, mostrando come la poca cautela nell'utilizzo di queste tecnologie possa trasformare oggetti quotidiani in porte d'accesso per chi vuole osservare, controllare o colpire.
Per accompagnare la crescita del progetto abbiamo realizzato il sito ufficiale di Betti-RHC, dove è possibile conoscere meglio la serie, gli episodi e il progetto di cybersecurity awareness sviluppato da Red Hot Cyber. L'obiettivo è continuare a portare la cultura della sicurezza fuori dai tradizionali percorsi formativi standard, utilizzando il linguaggio immediato del fumetto per parlare a dipendenti, professionisti e persone senza competenze tecniche. Per maggiori informazioni su Betti-RHC e sul sesto episodio “Open Mic” è possibile visitare il sito ufficiale: betti.redhotcyber.com.