


 News
 Discover
 Newsletter
Articoli in evidenza
 Innovazione
 Hacking
 Cybercrime
 Cybercrime
 Diritti
Ultime news
 Vulnerabilità
2 milioni di dollari paga Polygon per un bug nel suo sistema Plasma.
Chi lo dice che i criminali informatici guadagnano più dei ricercatori di sicurezza? Un esperto di sicurezza ha scoperto una...
Agostino Pellegrino - 24 Ottobre 2021
 Cyber News
7-Eleven ha raccolto dati biometrici di 1,7 milioni di persone senza il loro consenso.
L'Australian Information Commissioner ha scoperto che l'operatore della più grande catena di piccoli negozi, 7-Eleven, ha violato la privacy dei...
Redazione RHC - 24 Ottobre 2021
 Cybercrime
Microsoft OneDrive è un ricettacolo di malware.
Il noto esperto di sicurezza informatica Kevin Beaumont, che ha lavorato in Microsoft come analista delle minacce (da giugno 2020...
Marcello Filacchioni - 24 Ottobre 2021
 Cultura
Selini group colpita dal ransomware LockBit.
Gli affiliati di LockBit (che abbiamo incontrato questa estata con l'incidente ad Accenture, la grande azienda di consulenza multinazionale), come...
Pietro Melillo - 24 Ottobre 2021
 Cyber Italia
L’italiana Artsana Group nel mirino del ransomware Conti.
Artsana Group è un'azienda italiana nata nel 1946, su iniziativa di Pietro Catelli, come distributore di siringhe. Attiva da sempre...
Bajram Zeqiri - 24 Ottobre 2021
 Cybercrime
Black Hacker che assumono White hacker per avviare operazioni ransomware.
Il gruppo di hacker FIN7 sta tentando di trovare uno spazio nella minaccia ransomware, creando false società di sicurezza informatica...
Bajram Zeqiri - 23 Ottobre 2021
 Cybercrime
I black hacker violano la SIAE. La Timeline dell’attacco.
Come di consueto, RHC ha scritto la Timeline dell'attacco informatico alla SIAE (Società Italiana degli Autori e Editori), riportando i...
Bajram Zeqiri - 23 Ottobre 2021
 Cyberpolitica
La banda ransomware Conti, colpisce al cuore l’America, ma con un comunicato stampa.
Nella giornata di Ieri, la cyber-gang Conti, una tra quelle con più affiliati e con alle spalle una vasta operazione...
Pietro Melillo - 23 Ottobre 2021
 Cyber News
L’esercito americano inizia a prepararsi per la rivolta delle macchine.
L'esercito degli Stati Uniti ha condotto esercitazioni insolite: per la prima volta nella storia ha utilizzato robot di terra come...
Redazione RHC - 23 Ottobre 2021
 Cyber News
Usi WinRar? Attenzione a questa vulnerabilità.
L'esperto di Positive Technologies Igor Sak-Sakovsky ha scoperto una pericolosa vulnerabilità su WinRAR. Esiste un problema identificato come CVE-2021-35052 (ancora...
Redazione RHC - 22 Ottobre 2021
 Cultura
Red TIM Research emette 2 CVE su Ericsson.
Il team di ricerca dei bug Red Team Research (RTR) di TIM, vola (in senso figurato) in Svezia ed emette...
Massimiliano Brolli - 22 Ottobre 2021
 Cyber News
Trump bandito dai social, crea il suo social: “Truth Social”.
L'ex presidente Donald Trump ha detto mercoledì che sta lanciando un nuovo social network chiamato Truth Social, il cui obiettivo...
Redazione RHC - 22 Ottobre 2021
Numero di articoli trovati: 14654
I dispositivi QNAP nuovamente sotto una ondata di attacchi informatici
Sabato, QNAP ha scoperto gli attacchi DeadBolt che sfruttano una vulnerabilità zero-day in Photo Station per crittografare i dati su QNAP NAS direttamente connessi ad Internet. Il team QNAP PSIRT...


La Cina dà il via ad una settimana sulla sicurezza informatica nelle caserme militari
La Cina ha lanciato lunedì una campagna informativa della durata di una settimana per promuovere la sicurezza informatica nelle caserme militari. L'obiettivo della campagna è promuovere lo sviluppo di una...
Killnet “prende a calci i samurai”. Attacci DDoS contro il governo del Giappone
Il governo giapponese afferma che sta indagando se gli hacker russi di Killnet siano dietro un attacco informatico DDoS (Distributed Denial of Service) che ha paralizzato 20 siti web governativi....
Attacco alla GSE. BlackCat elimina il post dal proprio data leak site: è stato pagato il riscatto?
Come avevamo riportato in precedenza, il Gestore Servizi Energetici Italiani (GSE) è stato colpito da un attacco ransomware e poi successivamente l'attacco è stato rivendicato dalla cybergang BlackCat/ALPHV che ha...
Campagna di phishing che usa Aruba. Un sito fake permette il furto delle carte di credito
Abbiamo rilevato recentemente una campagna di phishing, indirizzata alla nostra redazione, che mima una mail legittima del fornitore di servizi internet Aruba. All'interno dell'email viene riportato come oggetto "Rifiuto di...
In vendita i dati dell’italiana Thoro bicycles su Breach Forums
E' stato pubblicato recentemente, all'interno del famigerato forum di criminali informatici Breach Forums, un post che riporta una nuova rivendita di dati relativa all'azienda italiana Thoro Bicycles. All'interno del post...
Il sito dell’Esercito italiano è risultato offline per un breve periodo
Per qualche minuto, il sito dell'Esercito italiano non ha risposto più alle richieste web che gli venivano inviate introno alle 12:00 del 08/09/2022. La notizia è arrivata da una fonte...
Il dati del portale italiano TecnoZone sono in vendita nelle underground
Pochi minuti fa sul famigerato forum underground Breach Forums, è stato pubblicato un post che riporta la messa in vendita dei dati del portale italiano TecnoZone. Il presunto hack riportato...
Swascan rileva un bug sull’applicazione web Inaz HExperience v.8.8.0
L’ Offensive Security Team di Swascan ha identificato 1 vulnerabilità sull’applicazione web Inaz HExperience v.8.8.0. La vulnerabilità è stata risolta nella versione 8.9.0. INAZ INAZ è l’azienda italiana specializzata in software e soluzioni per amministrare, gestire...
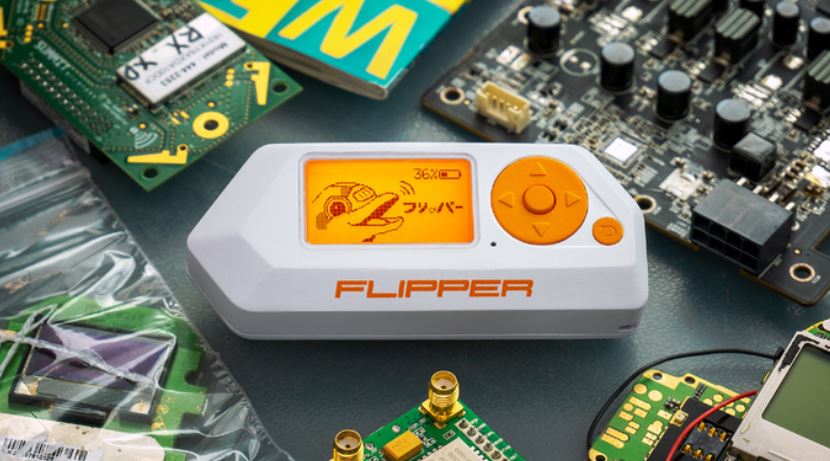
PayPal blocca lo sviluppatore da 1,3 milioni di dollari di Tamagotchi per gli hacker Flipper Zero
Il team di sviluppo di Flipper Zero ha affermato che il sistema di pagamento PayPal ha bloccato il conto business dell'azienda per la produzione di "tamagotchi for pentester" e ha...
