


Il governo giapponese afferma che sta indagando se gli hacker russi di Killnet siano dietro un attacco informatico DDoS (Distributed Denial of Service) che ha paralizzato 20 siti web governativi. Killnet ha la forza per lanciare tali attacchi contro i paesi che hanno sostenuto l’Ucraina nella loro guerra con la Russia, avendo preso di mira i governi di tutto il mondo negli ultimi mesi.
Killnet ha rivendicato la responsabilità dell’attacco, che martedì ha colpito siti sparsi in quattro dipartimenti governativi. Il governo afferma che la maggior parte dei servizi è ora ripristinata, anche se stamattina un tweet dell’agenzia digitale giapponese afferma che permangono problemi nell’accesso a e-Gov, un portale amministrativo utilizzato dai cittadini.

Secondo quanto riferito, il portale è stato uno dei siti Web colpiti dall’attacco.
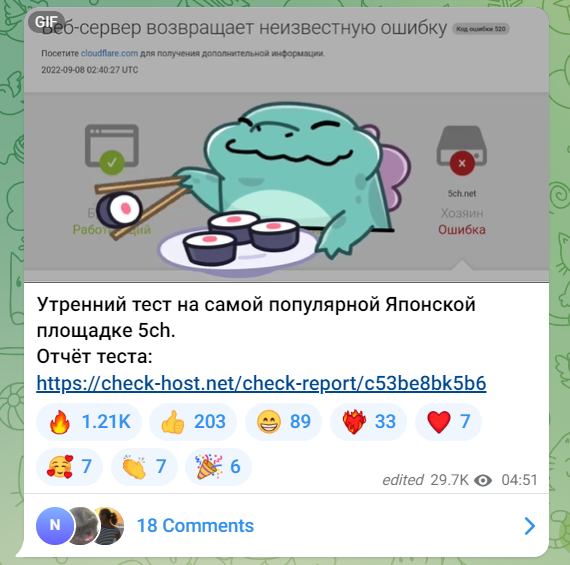
L’attacco è iniziato alle 16:30 ora giapponese e, più o meno nello stesso momento, il gruppo di hacker Killnet ha pubblicato un messaggio sul suo canale Telegram affermando di essere dietro l’assalto.
Killnet ha detto che si stava ribellando contro il “militarismo” di Tokyo e che stava “prendendo a calci i samurai”.
Il capo segretario di gabinetto giapponese Hirokazu Matsuno ha affermato che il Centro nazionale giapponese per la protezione dagli incidenti e la strategia per la sicurezza informatica ha avviato un’indagine completa sull’incidente.
“Siamo consapevoli che il gruppo di hacker (Killnet) ha suggerito che fosse dietro gli attacchi, ma al momento stiamo ancora indagando sulla causa dei fallimenti, incluso il coinvolgimento del gruppo”
Advertising
ha detto a Reuters.


Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]