


 News
 Discover
 Newsletter
Articoli in evidenza
 Innovazione
 Cybercrime
 Vulnerabilità
 Diritti
 Cyber Italia
Ultime news
 Cyber News
Steve Wozniak autografa un Apple 1 da 1,5 milioni di dollari.
Se si vuole spendere una cifra "assurda" per acquistare un prodotto Apple, non c'è bisogna di cercare nel catalogo attuale,...
Redazione RHC - 27 Novembre 2021
 Cyber News
Disastro di sicurezza annunciato in Windows 10. Cosa farà Microsoft vista l’avanzata del ransomware?
Tra meno di quattro anni, quando Windows 10 compirà dieci anni, Microsoft cesserà il suo supporto. Ciò non dovrebbe sorprendere,...
Redazione RHC - 27 Novembre 2021
 Cyber News
Giornata contro la violenza sulle donne, tra hate-speech e revenge-porn
Autore: Roberto ViIllani Data Pubblicazione: 26/11/2021 Si è ricordata in questi giorni la giornata internazionale contro la violenza sulle Donne,...
Redazione RHC - 27 Novembre 2021
 Cyber News
E se babbo Natale ci regalasse un ransomware? CISA ed FBI avvertono, prestiamo attenzione.
La Cybersecurity and Infrastructure Security Agency (CISA) e l'FBI hanno avvertito i partner delle infrastrutture critiche e le organizzazioni del...
Redazione RHC - 27 Novembre 2021
 Cyber News
Louis Rosenberg: “il metaverso può essere molto peggio dei social media”.
Le moderne tecnologie si stanno spostando verso la realtà virtuale e aumentata, creando spazio per il metaverso. Gli scettici sono...
Redazione RHC - 27 Novembre 2021
 Cybercrime
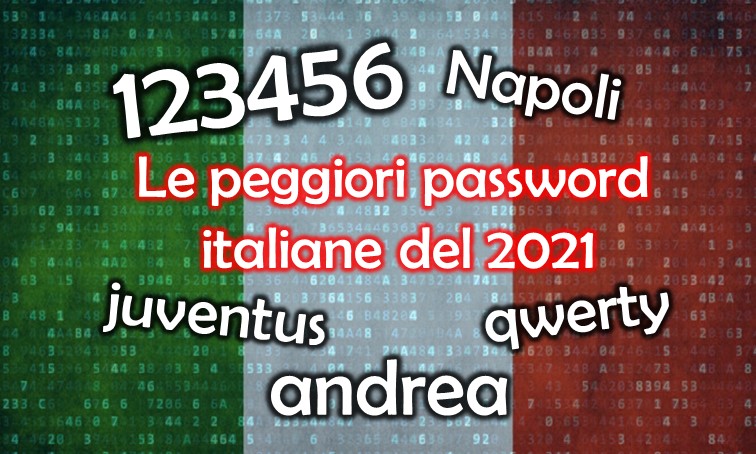
Le peggiori password italiane del 2021. Tra 123456, juventus e Napoli.
Ancora una volta una classifica sulle password, questa volta analizzate in 50 paesi differenti da NordPass, che ha rivelato le...
Pietro Melillo - 26 Novembre 2021
 Cyber News
L’Interpol arresta 1000 sospettati per frode telematica.
Interpol arresta oltre 1.000 sospetti legati alla criminalità informatica L'Interpol ha coordinato l'arresto di 1.003 persone legate a vari crimini...
Redazione RHC - 26 Novembre 2021
 Cyber News
Il Garante per la protezione dei dati contro il Revenge-porn.
Il Garante per la protezione dei dati assieme a Facebook, avvia un canale di emergenza per aiutare le vittime potenziali...
Redazione RHC - 26 Novembre 2021
 Cyber News
Guai per la NSO Group. Il governo israeliano restringe la vendita a soli 37 paesi. Rischio default.
Gli "spioni" della NSO group stanno in un mare di guai. Questo dopo che il ministero della difesa israeliano ha...
Redazione RHC - 26 Novembre 2021
 Vulnerabilità
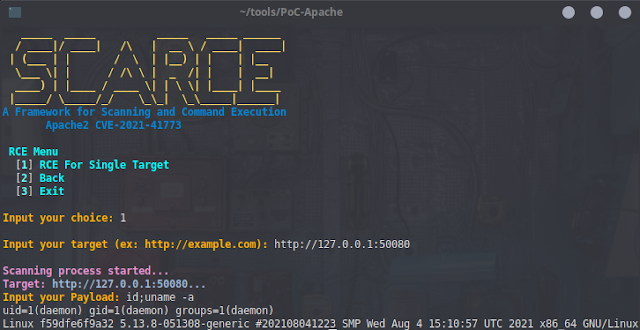
Programmi hacker: ScaRCE, per analizzare le vulnerabilità di Apache2.
Il famoso web server Apache2, ci ha abituato nel tempo a importanti falle e conseguenti violazioni di sicurezza, come è...
Agostino Pellegrino - 26 Novembre 2021
 Cybercrime
Il cybercrime raramente utilizza il bruteforce su password maggiori di 7 caratteri.
Uno specialista Microsoft ha condiviso alcune statistiche interessanti: la maggior parte dei criminali informatici preferisce usare la forza bruta solo...
Sandro Sana - 26 Novembre 2021
 Cyber News
Messenger e Instagram vedranno (forse) la crittografia E2E nel 2023.
Questo è il motivo per il quale gli strumenti che garantiscono troppa privacy, attirano il crimine e ci mettono a...
Redazione RHC - 26 Novembre 2021
Numero di articoli trovati: 14904
L’italiana Filomento WI-FI è stata colpita dalla cybergang di Kelvin Security
E’ stato pubblicato recentemente, all’interno del famigerato forum di criminali informatici Breach Forums, un post che riporta una nuova rivendita di dati relativa all’azienda italiana Filomento WI-FI colpita dalla Cyber...


La Jungla degli Exploit PoC su GitHub. Su 10, uno contiene malware
I ricercatori del Leiden Institute of Advanced Computer Science hanno trovato migliaia di repository su GitHub che offrono exploit PoC (proof-of-concept) falsi per varie vulnerabilità, alcune delle quali includevano malware....
Bambini che pubblicano abusi di altri bambini. La Polizia Postale ha identificato 7 minori nell’operazione POISON
La Polizia di Stato del Centro Operativo Sicurezza Cibernetica della Polizia Postale di Pescara ha condotto un’operazione denominata “POISON”, coordinata dalla Procura della Repubblica presso il Tribunale per i minorenni...
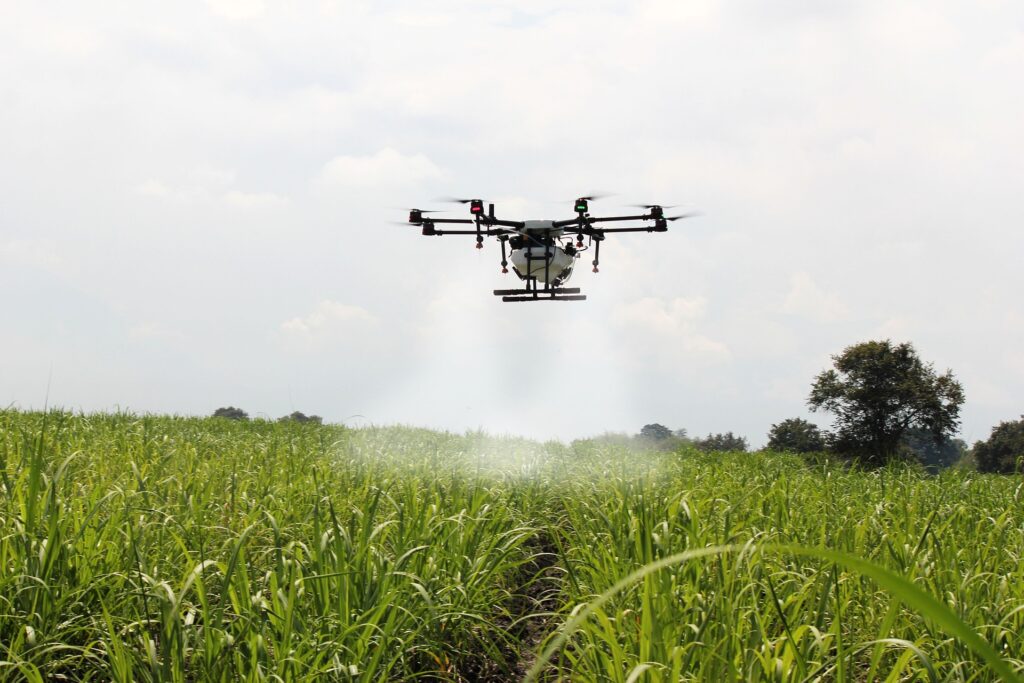
10.000 euro è il costo dei Droni muniti di Raspberry PI e Pinapple per attacchi informatici alle reti WIFI
E' arrivato il momento di installare dei radar sui tetti delle organizzazioni per l'individuazione i droni "malevoli" e abbatterli con i cannoni, come faceva Zio Paperone con il dirigibile della...
Il browser Chrome è il più vulnerabile tra tutti, seguito da Firefox ed Edge
Purtroppo chi più cerca, più trova e questa regola vale sempre, a parte il tifo smodato da stadio. Windows è più vulnerabile di Linux come Chrome è più vulnerabile di...
Mark Zuckerberg prende in giro iMessage con un annuncio WhatsApp
Il 17 ottobre, Mark Zuckerberg ha pubblicato sul suo Instagram la foto di un banner pubblicitario di WhatsApp che dimostrava il supporto della crittografia end-to-end sia nel client iOS che Android. L'annuncio...
Gli aggressori stanno utilizzando il bug di VMware Workspace ONE Access e Identity Manager per distribuire malware
Secondo Cara Lin, ricercatrice presso Fortinet FortiGuard Labs, la vulnerabilità patchata in VMware Workspace ONE Access viene utilizzata attivamente dagli hacker per distribuire cryptominer e ransomware sui dispositivi interessati. Stiamo parlando di CVE-2022-22954 (con un punteggio...
Uno Zero-day su Microsoft Windows, consente di eseguire JavaScript malevoli dai malintenzionati
Windows include una funzionalità di sicurezza chiamata Mark-of-the-Web (MoTW) che contrassegna un file come scaricato da Internet e pertanto, "dovrebbe" essere trattato con cautela poiché potrebbe risultare dannoso. Un nuovo...
Il nuovo schema di truffa “Pig Butchering” ruba cripto valuta agli investitori
L'FBI avverte di un aumento delle truffe di criptovaluta chiamata "Macellazione dei maiali", in cui gli aggressori rubano criptovalute da investitori ignari. L' avviso è stato emesso il 3 ottobre per sensibilizzare...

Il business di Deadbolt: pochi soldi alle vittime e molti ai produttori dei NAS per conoscere i bug 0day
La cybergang Deadbolt l'abbiamo incontrata recentemente, quando venne truffata dalla polizia olandese che è riuscita ad acquisire 155 chiavi di decrittazione senza sborsare un soldo. Ma a parte questo hack...
