


 News
 Discover
 Newsletter
Articoli in evidenza
 Innovazione
 Cybercrime
 Innovazione
 Vulnerabilità
 Vulnerabilità
Ultime news
 Cyber News
Zuckerberg guadagna 25 milioni di dollari e ne spende 23 per la sicurezza personale.
Il compenso del fondatore e CEO di Facebook Mark Zuckerberg è stato nel 2020 di 25,3 milioni di dollari, ma...
Redazione RHC - 10 Aprile 2021
 Cyber News
CyberBattleSim: un tool di sicurezza che utilizza AI di Microsoft.
Nell'ambito della ricerca di Microsoft sui modi per utilizzare l'apprendimento automatico e l'intelligenza artificiale per migliorare le difese di sicurezza,...
Redazione RHC - 10 Aprile 2021
 Cyber News
Microsoft mette i server “a bagno” per raffreddare i DC Azure.
Le e-mail e le altre comunicazioni inviate tra i dipendenti Microsoft stanno letteralmente facendo bollire il liquido all'interno di un...
Redazione RHC - 10 Aprile 2021
 Cyber News
Google assolta dalla corte suprema per il “fair use” del codice Java dentro Android.
Durante lo sviluppo del sistema operativo #Android, #Google ha utilizzato oltre 11.000 righe di codice Java SE, di proprietà di...
Redazione RHC - 10 Aprile 2021
 Cyber News
Bilancio da azienda criminale: Sodinokibi nel 2020 ha incassato 120 milioni di dollari.
Secondo un report della #IBM uscito di recente, il gruppo dietro il #ransomware #Sodinokibi ha guadagnato "almeno" 123 milioni di...
Redazione RHC - 10 Aprile 2021
 Vulnerabilità
Analisi CVE 2020: Gli score >= 9.8 sono in flessione.
Autore: Massimiliano Brolli Data Pubblicazione: 09/04/2021 il 2020 è stato un anno particolare su tutti gli indicatori dei CVE. Sebbene...
Massimiliano Brolli - 9 Aprile 2021
 Vulnerabilità
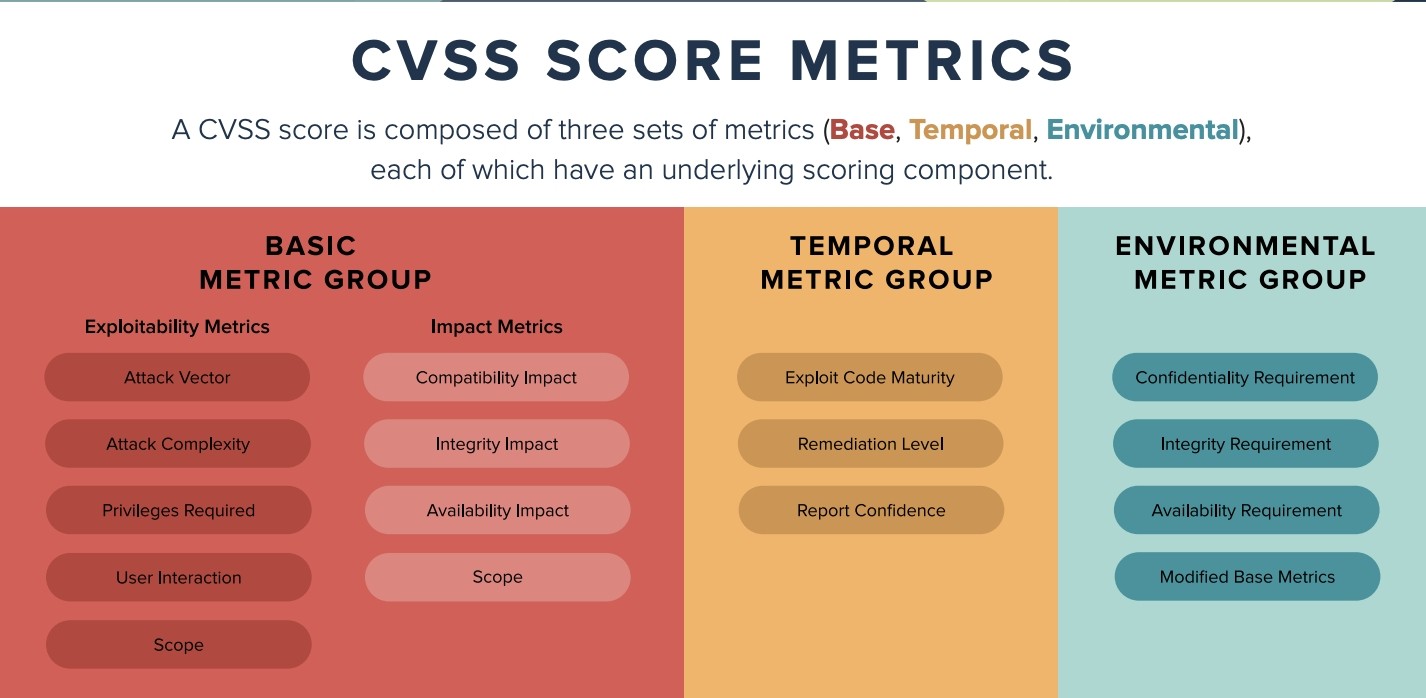
Common Vulnerability Scoring System (CVSS): comprendiamo di cosa si tratta.
Autore: Massimiliano Brolli Data pubblicazione: 9/04/2021 Il CVSS è l’acronimo di Common Vulnerability Scoring System, un framework realizzato dalla FIRST,...
Massimiliano Brolli - 9 Aprile 2021
 Cyber News
Tutti sul Cloud. Ma basta un incidente, un ransomware e tutti fermi.
Tutte le aziende #IT ad oggi stanno correndo per spostare le loro applicazioni dai loro data-center alle applicazioni sul #cloud....
Redazione RHC - 9 Aprile 2021
 Cyber News
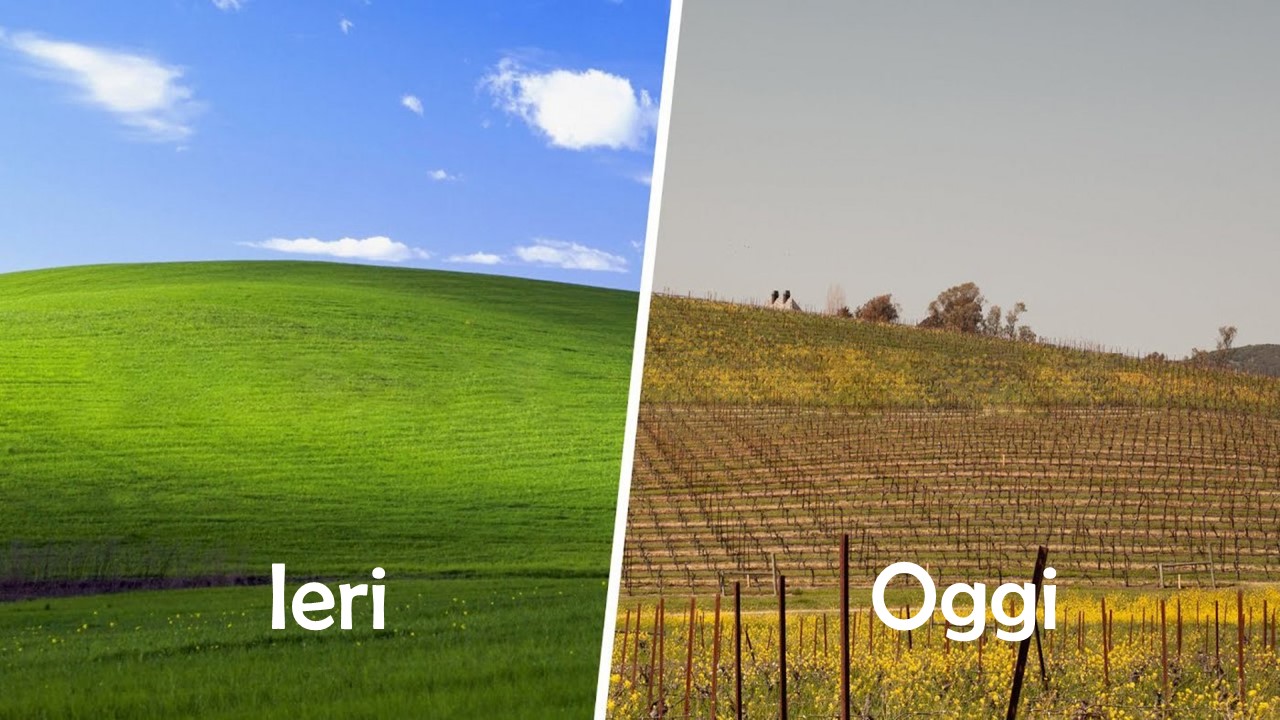
Lo sfondo windows più famoso è oggi completamente diverso.
Si chiama Bliss, ma per tutti quanti noi, è l'immagine dello sfondo di windows XP, ma se oggi la guardassi...
Redazione RHC - 9 Aprile 2021
 Cyber News
Se il ransonware dilaga, anche i servizi professionali seguono il successo.
Per la seconda volta in due anni, i contenuti del mercato delle carte di credito nelle #darknet #Swarmshop è stato...
Redazione RHC - 9 Aprile 2021
 Cyber News
Se il ransonware dilaga, anche i servizi professionali seguono il successo.
Il #ransomware ha avuto una crescita esplosiva e la domanda di professionisti esperti di #infosec supera di gran lunga l'#offerta....
Redazione RHC - 9 Aprile 2021
 Cyber News
Perché gli Stati Uniti non dovrebbero giocare alla cyberwar mentre il loro potere diminuisce.
Dopo gli attacchi Solarwind ed Exchange, con queste crescenti capacità offensive, possiamo continuare a giocare su questo percorso di confronto?...
Redazione RHC - 8 Aprile 2021
Numero di articoli trovati: 14675
Conti ransomware ha profondi legami con il Cremlino?
Da sempre sono stati sospettati legami tra il cybercrime russo e il Cremlino, anche se mai ce ne sia stata una prova tangibile. I dati fuoriusciti dai server di Conti...


Anonymous crea il sito web behindenemylines live per le cam violate
Gli hacktivisti di Anonymous non si fermano e dopo aver hackerato moltissime telecamere nei giorni scorsi ed aver creato un sito che ne raggruppa i vari feed, reclamizza il dominio...
Fuori servizio: cosa accadrà alla Russia senza fornitori di cyber security?
Nelle ultime tre settimane, le imprese e le agenzie governative russe sono state oggetto di attacchi informatici senza precedenti per portata e intensità. Allo stesso tempo, più di una dozzina di...
L’italiana Montanari colpita dal ransomware LockBit 2.0
Sono molte le vittime che giorno dopo giorno si vanno a sommare ad un ecatombe di aziende pubbliche e private italiana violate da LockBit 2.0. Dopo la violazione del comune...
la Russia verso l’internet sovrano. Satelliti a banda larga in realizzazione.
La Russia, in questo periodo all'insegna dell'indipendenza tecnologica, sta lavorando anche per realizzare una internet satellitare, come la rete Starlink realizzata da Elon Musk. L'ambizione è che il lancio di...
Slammer, il primo worm ad usare una bug non fixato da 6 mesi
Sono trascorsi molti anni da quando il worm SQL Slammer si è propagato in modo incontrollato il 25 gennaio del 2003. È stato uno tra i malware a più rapida diffusione...
Anonymous mette nuovamente offline il sito del Cremlino
Era già successo il 24 febbraio scorso, quando gli hacktivisti di Anonymous misero down il sito del Cremlino. Questa volta fanno il bis, mettendo nuovamente offline il sito ufficiale del...
La Russia lancia Rossgram mentre un nuovo muro si sta materializzando.
Un altro muro digitale si sta alzando. Dopo il "great firewall of a china", ecco il nuovo muro voluto dal Roskomnadzor, Il Servizio federale per la supervisione delle comunicazioni, della...
Il produttore Denso violato dalla nuova cybergang Pandora
Dopo che gli operatori del nuovo ransomware Pandora, apparso sulla scena a marzo 2022 hanno iniziato a far trapelare dati, i rappresentanti dei principali produttori di componenti per auto Denso...
Un bug di OpenSSL può causare un DoS del sistema.
Gli sviluppatori di OpenSSL hanno rilasciato una una correzione ad una pericolosa vulnerabilità nella loro libreria software. Il suo sfruttamento ha consentito agli aggressori di causare una condizione di "denial of service" (DoS)...
