


Dopo una approfondita analisi delle caratteristiche tecniche e della tipologia di attacco, siamo riusciti a definire uno “storico” dell’evoluzione dei malware “distruttivi” che stanno colpendo le infrastrutture Ucraine e non solo.
Analisi di WhisperGate malware

Il 15 Gennaio 2022 il Microsoft Threat Intelligence Center (MSTIC) effettua una disclosure in merito ad un nuovo malware, WhisperGate, che mira a rendere inutilizzabili le infostrutture Ucraine, diffondendosi in maniera estremamente rapida ed inaspettata a tutti i livelli sia istituzionali che aziendali.
La particolarità di questo malware è il comportamento del tutto analogo a quello di un Ransomware, con la differenza che il processo malevolo non mira a cifrare i dati ma a compromettere irrimediabilmente il master boot record dei drive di avvio della macchina aggredita inibendo ogni forma di possibile utilizzo della stessa e distruggendone irrimediabilmente ogni contenuto.
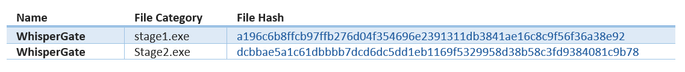
I dati risultano quindi irrecuperabili, perduti in maniera irrimediabile. Vengono diffusi immediatamente gli indicatori di compromissione (IoC, le “impronte digitali” del malware tradotte in hash) che riportiamo di seguito:
L’architettura di HermeticWiper: fork di WhisperGate
Il 23 Febbraio 2022 viene isolato un nuovo malware che, ad una più attenta analisi, risulta una fork (un nuovo “modello” basato sullo stesso “telaio”) di WhisperGate ed identificato con il nome di HermeticWiper: stesso comportamento, stesse analogie operative, stesso risultato distruttivo, firme differenti, diffusione estremamente più ampia.
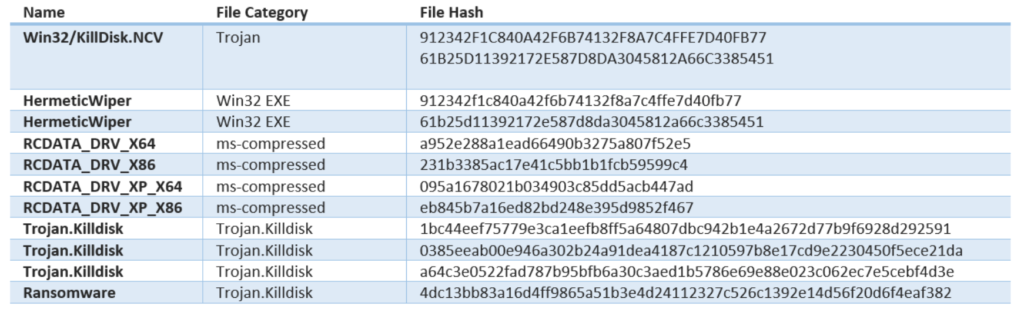
L’architettura del malware appare più complessa e più numerosi gli indicatori di compromissione isolati:
Il target operativo di HermeticWiper è, come facilmente deducibile, l’ambiente Windows. Nelle ultime ore si evince una larga diffusione dello stesso attraverso allegati compromessi ed inviati su servizi di messaggistica e piattaforme di meeting, tra le prime Discord, quasi certamente compromessa (ulteriori indagini in corso).
Indicatori e best practices per la mitigazione del rischio. CISA ed FBI hanno rilasciato una serie di indicatori rispetto a potenziali vettori di infezione più subdoli:
Le best practices per la gestione della mitigazione del rischio sono quelle maggiormente conosciute dal personale IT e di Cyber Defense: prima tra tutte l’aggiornamento dei sistemi antivirus che ora possono prevenire danni gravissimi rispetto un’infezione riferibile ad HermeticWiper.
Le conclusioni sono abbastanza evidenti e rispecchiano una prova generale (WhisperGate) per un massiccio attacco distruttivo (HermeticWiper) su scala globale, volto a gettare ulteriormente nel caos un mondo che sta vivendo la pagina più buia dalla fine della seconda guerra mondiale.
Seguiamo l’evoluzione delle minacce in corso, per monitorare la crisi in rapida evoluzione, quindi restate aggiornati su Red Hot Cyber per gli ultimi aggiornamenti.


RHC4Edu nasce dalla volontà della community di Red Hot Cyber di portare la cultura della cybersecurity, dell’intelligenza artificiale e del digitale direttamente nelle scuole, mettendo gratuitamente a disposizione degli studenti l’esperienza di professionisti, ricercatori e specialisti del settore. Il progetto è ufficialmente operativo e permette agli istituti interessati di richiedere workshop gratuiti e incontri con gli esperti della community, attraverso un coordinamento della redazione che mette in relazione le esigenze della scuola con le competenze e la disponibilità dei professionisti presenti sul territorio.
L’obiettivo di RHC4Edu non è trasformare gli studenti in tecnici informatici, ma aiutarli a sviluppare consapevolezza e pensiero critico davanti a un mondo sempre più digitale. Cybersecurity, truffe online, privacy, social network, cyberbullismo, fake news e intelligenza artificiale diventano così argomenti da affrontare con esempi concreti e con il contributo diretto di chi lavora quotidianamente nel settore. Un’iniziativa costruita sulla condivisione della conoscenza e sul volontariato della community, perché portare queste competenze nelle aule significa anche offrire ai ragazzi la possibilità di conoscere nuove professioni, sviluppare curiosità e imparare a vivere la tecnologia in modo più sicuro e consapevole.
Prenota il tuo workshop gratuito con gli esperti di Red Hot Cyber.