


Sembra che il collettivo Anonymous inizi a fare sul serio e poche ore fa, precisamente alle 7:11 PM, pubblica un Tweet dove rivendica la violazione del sito del ministero della difesa Russo (mil[.]ru) che al momento risulta fuori linea.
Infatti, dopo aver dichiarato pubblicamente guerra al governo Russo con un Tweet del 24 febbraio alle 23:00, ha iniziato a violare obiettivi di rilievo come il servizio di notizie Russia Today, collegato al partito e i siti web del Cremlino.

Questo attacco informatico è molto più grave dei precedenti, in quanto sembra sia stato esfiltrato l’intero database del sito contenente moltissime informazioni personali del personale del Ministero della Difesa Russo. Tali dati sono stati resi scaricabili liberamente attraverso il servizio Mega di condivisione file.
Il Tweet emesso dall’account @YourAnonTV (sono molti gli account di Anonymous su Twitter) riporta quanto segue:
Il gruppo Hacktivist #Anonymous ha violato con successo e fatto trapelare il database del sito web del Ministero della Difesa russo | mil[.]ru |. Puoi scaricare tutti i dati privati del MOD russo qui:
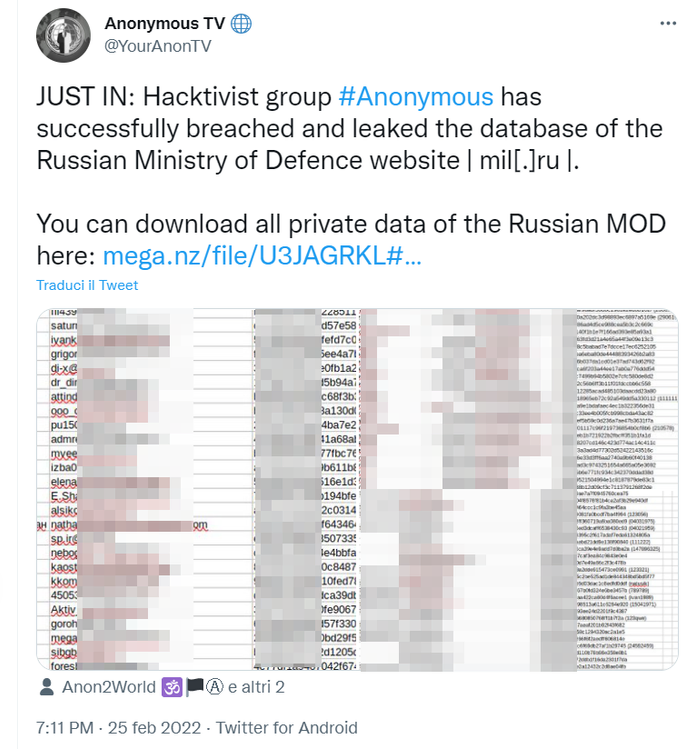
Verso le ore 22:40, Twitter ha eliminato il Tweet riportando il messaggio “Questo Tweet ha vìolato le Regole di Twitter”
In effetti i dati messi a disposizione dal collettivo di Hacktivisti Anonymous sembrano reali, pertanto si tratta di una violazione molto grave, similare a quella della quale abbiamo parlato la settimana scorsa ai danni dell’esercito di Israele.
I pericoli potrebbero essere molti di azioni indiscriminate di questa natura.
Potrebbero essere avviate rappresaglie cyber da parte della Russia verso l’Occidente oppure essere avviata una escalation militare di chissà quale natura oppure potrebbe chiedere Putin a Biden di fare qualcosa perché dei “criminali informatici” stanno creando dei danni alle infrastrutture critiche nazionali.
Non sembra qualcosa che già abbiamo sentito qualche mese fa, ma al contrario?


Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]