


 News
 Discover
 Newsletter
Articoli in evidenza
 Cybercrime
 Vulnerabilità
 Vulnerabilità
 Innovazione
 Cyber News
Numero di articoli trovati: 14711
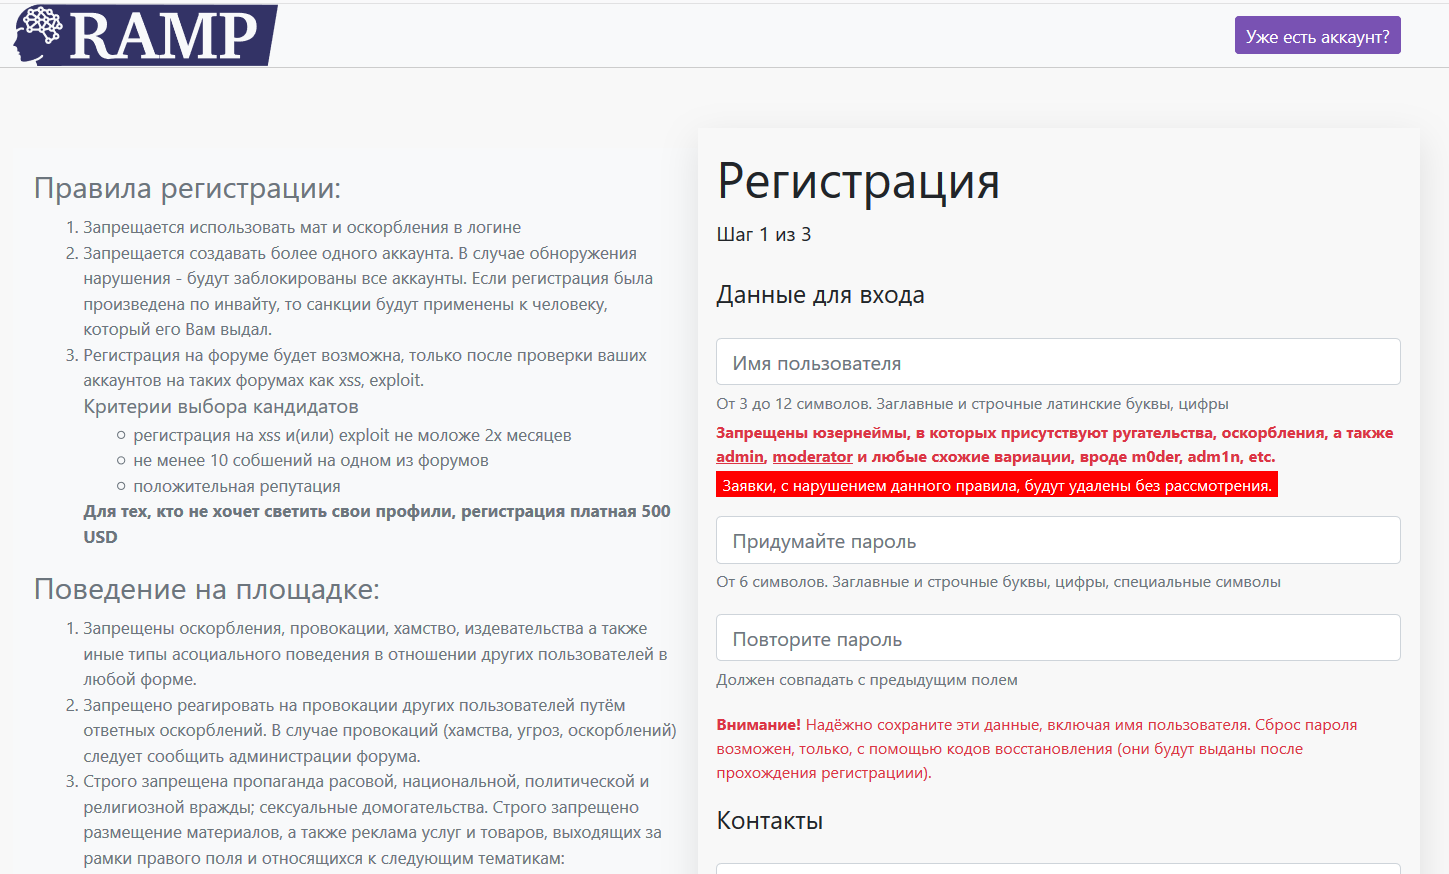
RAMP: un nuovo forum interamente dedicato al ransomware sta nascendo.
Un nuovo forum nelle underground sta nascendo, dove si parlerà quasi esclusivamente del ransomware e del mondo del RaaS (Ransomware as a service). La registrazione al forum sarà possibile solo...


Scopriamo LockBit come agisce e la forza di migliorare prendendo spunto da altri ransomware.
Abbiamo parlato di recente della cyber gang LockBit, che ha colpito il colosso Accenture e abbiamo visto anche con degli articoli dedicati, come funziona questo nuovo gruppo di criminalità informatica...
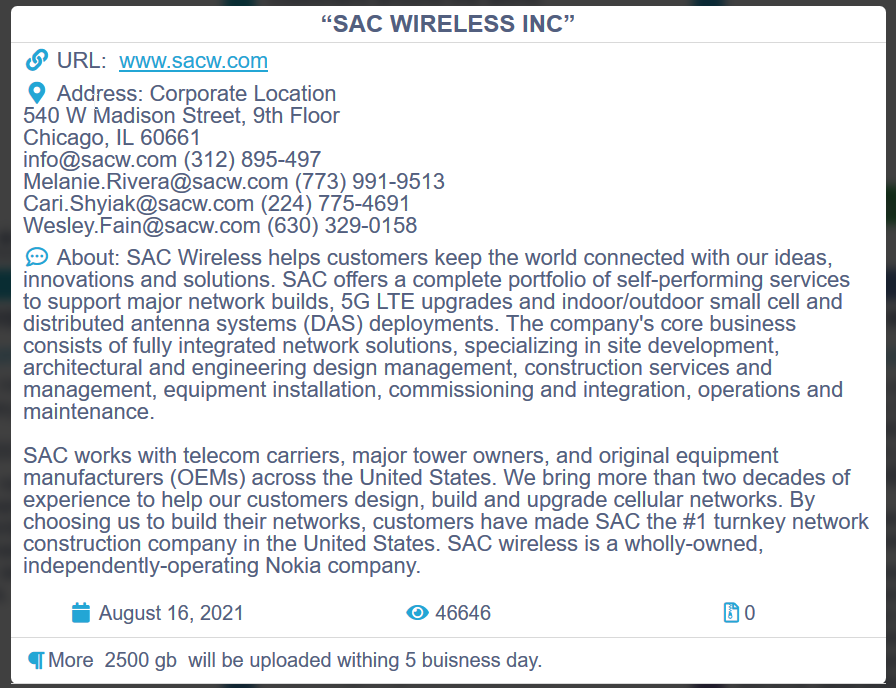
Conti ransomware attacca una consociata di Nokia, la SAC Wireless.
SAC Wireless, una consociata Nokia con sede negli Stati Uniti, ha rivelato una violazione dei dati a seguito di un attacco ransomware in cui gli operatori Conti sono stati in...
Oriflame: ora 1,3 milioni di russi in vendita su RaidForums.
Sul noto forum underground RaidForums, degli aggressori sconosciuti hanno messo in vendita i dati dei passaporti di 1,3 milioni di clienti russi di Oriflame. Gli esperti avvertono i russi: queste...
La botnet Mozi, miete vittime partendo dai gateway Netgear, Huawei e ZTE.
La botnet P2P di Mozi, che di solito si rivolge a vari dispositivi IoT, ha acquisito nuove funzionalità che le permettono di attaccare con successo i gateway di Netgear, Huawei...
Quando le IA sbagliano. Il caso di Michael Williams.
L'intelligenza artificiale può alimentare veicoli autonomi o contribuire a creare piattaforme informatiche più sicure. Tuttavia, in alcuni casi, una persona innocente può andare in prigione a causa di prove discutibili...
Il Consiglio Nazionale Forense Italiano (CNF) colpito dal ransomware Conti.
Il Consiglio Nazionale Forense è l’organismo apicale istituzionale dell’Avvocatura e rappresenta l’intera classe forense. Oggi 23 agosto, la cyber gang Conti, ha pubblicato all'interno del suo blog che i sistemi...
Lojas Renner, il più grande rivenditore di abbigliamento brasiliano colpito da un ransomware.
Lojas Renner, il più grande rivenditore di abbigliamento del Brasile, è stato oggetto di un attacco informatico ransomware che ha reso indisponibili alcuni dei suoi sistemi IT. Lojas Renner ha...
Un bug su Razer, consente di ottenere i diritti SYSTEM sui computer dei giocatori.
Le informazioni su una vulnerabilità nel software Razer Synapse sono emerse su Twitter. Si è scoperto che quando si utilizzano periferiche popolari per i giocatori, i potenziali aggressori possono ottenere...
LockFile: una nuova cyber-gang in arrivo che mira ai server Exchange.
Il gruppo di criminali informatici LockFile, che gestisce l'omonimo ransomware, crittografa i domini Windows dopo aver compromesso i server Microsoft Exchange. Gli attacchi dannosi prendono di mira le vulnerabilità di...
