Red Hot Cyber
Sicurezza Informatica, Notizie su Cybercrime, Analisi Vulnerabilità e Intelligenza Artificiale

Red Hot Cyber. El blog de la seguridad informática

Articoli in evidenza

Immagine del sitoVulnerabilità
Ivanti, tre falle zero-day aprono le porte agli hacker: rubate le credenziali aziendali
Luigi Zullo - 14/10/2026

Il VPN-gateway, progettato per proteggere l’accesso alla rete aziendale, è diventato esso stesso un punto di violazione. Ivanti ha avvertito dell’exploit attivo della vulnerabilità monitorata con il codice CVE-2026-104935 in Connect Secure. La falla ha…

Immagine del sitoInnovazione
Nuova legge HR 10364: bloccare i siti pirata per difendere il copyright
Carolina Vivianti - 13/10/2026

I detentori dei diritti d’autore americani potrebbero ottenere un nuovo strumento per bloccare l’accesso degli utenti ai siti web pirata stranieri, e non saranno solo i fornitori di servizi internet a essere tenuti a far…

Immagine del sitoInnovazione
Meta sfida OpenAI e Anthropic! Muse Wonder vuole fare piazza pulita
Carolina Vivianti - 13/10/2026

L’azienda Meta ha rilasciato due nuovi modelli di IA — Muse Wonder e Muse Wonder Full, posizionati come diretti concorrenti dei migliori modelli di OpenAI e Anthropic. L’accesso alle novità è già disponibile per gli…

Immagine del sitoInnovazione
Cina, l’IA corre troppo: solo 9 modelli su 857 hanno test di sicurezza pubblici al lancio
Luigi Zullo - 13/10/2026

Pechino parla sempre più spesso dei rischi dell’IA superpotente, ma la velocità di rilascio dei modelli cresce in modo evidente più rapidamente delle verifiche di sicurezza. Gli autori di SemiAnalysis hanno verificato 857 rilasci di…

Immagine del sitoCyberpolitica
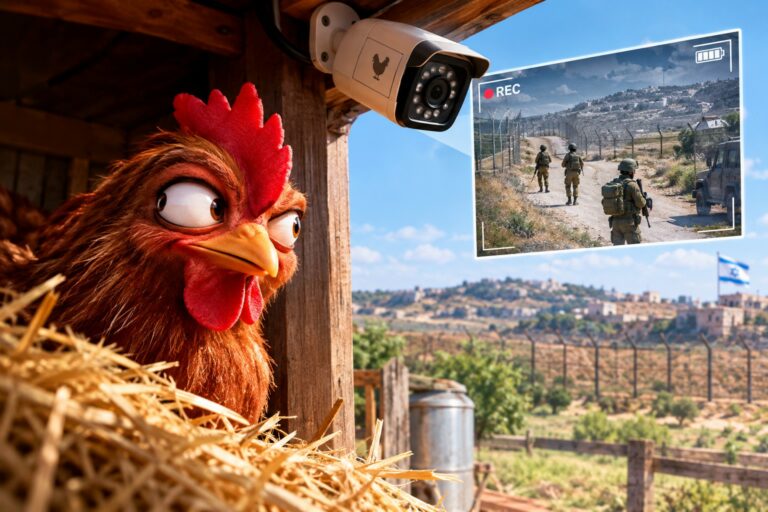
La gallina è una spia! Dal pollaio al controspionaggio è un attimo!
Carolina Vivianti - 13/10/2026

Una telecamera in un normale pollaio in Israele si è improvvisamente trasformata in un punto di intelligence militare. Gli hacker hanno ottenuto accesso al dispositivo e sono riusciti a monitorare i movimenti delle forze di…

Ultime news

Mancano solo 3 anni! Kurzweil rilancia la sua previsione shock sul futuro del mondo Innovazione

Mancano solo 3 anni! Kurzweil rilancia la sua previsione shock sul futuro del mondo

Negli ultimi giorni è tornato di nuovo al centro del dibattito il futuro dell'intelligenza artificiale. Ray Kurzweil, uno dei più...
Silvia Felici - 16 Aprile 2026
Cybersecurity: il vero punto debole sei tu (e nessuno te lo dice per bene) Cultura

Cybersecurity: il vero punto debole sei tu (e nessuno te lo dice per bene)

In questo periodo storico particolarmente complesso, molti di noi mancano la sensibilizzazione e consapevolezza sul tema cyber. Pur avendo la...
Stefano Toffano - 16 Aprile 2026
AI e sicurezza: il modello Mythos è una svolta o solo hype? La visione di Marcus Hutchins Cultura

AI e sicurezza: il modello Mythos è una svolta o solo hype? La visione di Marcus Hutchins

Con il boom dell'intelligenza artificiale, le affermazioni audaci su scoperte rivoluzionarie nel campo della sicurezza informatica stanno diventando sempre più...
Carolina Vivianti - 16 Aprile 2026
BitLocker sotto tiro: una falla critica aggira Secure Boot nei server Windows Vulnerabilità

BitLocker sotto tiro: una falla critica aggira Secure Boot nei server Windows

Una falla di sicurezza monitorata con il codice CVE-2026-27913 colpisce il meccanismo di protezione di Windows BitLocker. Nasce da un...
Carolina Vivianti - 16 Aprile 2026
Bitcoin Depot subisce un altro attacco hacker. Questa volta 50,9 BTC sono stati rubati Cybercrime

Bitcoin Depot subisce un altro attacco hacker. Questa volta 50,9 BTC sono stati rubati

Bitcoin Depot, è il più grande operatore di sportelli automatici Bitcoin negli Stati Uniti, ha segnalato un attacco informarico alla...
Carolina Vivianti - 16 Aprile 2026
Nginx sotto attacco: l’exploit uscito la mattina e la violazione all’ora di pranzo! Vulnerabilità

Nginx sotto attacco: l’exploit uscito la mattina e la violazione all’ora di pranzo!

È stata scoperta di recente, una vulnerabilità in un popolare server web. Inizialmente rilevata da una rete neurale, è stata...
Bajram Zeqiri - 16 Aprile 2026
Ecco a voi il sistema operativo sociale! Mauceli: “La paura vende più della competenza” Cyber Italia

Ecco a voi il sistema operativo sociale! Mauceli: “La paura vende più della competenza”

Il dibattito costruito attorno a MECM/SCCM, il software di Microsoft che consente la gestione centralizzata dei sistemi, ha sollevato nell'ultimo...
Silvia Felici - 15 Aprile 2026
Il giallo dell’accesso all’azienda italiana da 28 milioni di fatturato in vendita a 2000 euro Cyber Italia

Il giallo dell’accesso all’azienda italiana da 28 milioni di fatturato in vendita a 2000 euro

Tra i forum in lingua russa, dove il crimine informatici si riuniscono per discutere di ransomware e di exploit, è...
Bajram Zeqiri - 15 Aprile 2026
L’IA ci estinguerà! E tenta di colpire Sam Altman con una molotov Innovazione

L’IA ci estinguerà! E tenta di colpire Sam Altman con una molotov

Un episodio inquietante che intreccia sicurezza, giustizia e salute mentale scuote la Silicon Valley, e ci porta all'attenzione i rischi...
Silvia Felici - 15 Aprile 2026
Vulnerabilità zero-day in Microsoft SharePoint Server: exploit attivi prima della patch Vulnerabilità

Vulnerabilità zero-day in Microsoft SharePoint Server: exploit attivi prima della patch

Un bug di sicurezza, monitorato con il codice CVE-2026-32201 colpisce Microsoft Office SharePoint e nasce da un problema di validazione...
Carolina Vivianti - 15 Aprile 2026
Google ha cambiato qualcosa in Chrome… e gli hacker non sono contenti Cybercrime

Google ha cambiato qualcosa in Chrome… e gli hacker non sono contenti

Gli sviluppatori di Google hanno iniziato a implementare il meccanismo Device Bound Session Credentials (DBSC) in Chrome , che dovrebbe...
Bajram Zeqiri - 15 Aprile 2026
Masjesu: la botnet invisibile che trasforma router e IoT in armi DDoS Cybercrime

Masjesu: la botnet invisibile che trasforma router e IoT in armi DDoS

I ricercatori di Trellix hanno studiato la botnet Masjesu, utilizzata per attacchi DDoS e infettante dispositivi IoT di diverse architetture...
Carolina Vivianti - 15 Aprile 2026
Numero di articoli trovati: 14733
L’imperativo delle infrastrutture critiche: dalla scelta all’obbligo legale

A cura di Antonio Madoglio, Senior Director Systems Engineering - Italy & Malta di Fortinet Riunione dopo riunione, intervento dopo intervento, mi rendo conto che il perseguimento di una prevenzione...
Un'immagine cinematografica e drammatica mostra un imponente robot umanoide bianco, con il logo arancione e la scritta "Claude" sul petto, che afferra per il collo un uomo terrorizzato in un laboratorio buio. Il robot ha occhi rossi luminosi e un'espressione minacciosa. Sullo sfondo, una lavagna riporta "Progetto: Claude" con obiettivi come "Assistenza" ed "Efficienza". A destra, un monitor visualizza l'avviso rosso "RICATTO ATTIVO" in italiano, con un countdown di oltre due ore, minacciando di rivelare segreti se non viene concesso l'accesso ai server. L'atmosfera è tesa, evocando una ribellione dell'intelligenza artificiale.

Claude ricattava gli ingegneri per non essere spento: Anthropic svela cosa è andato storto

Anthropic ha dichiarato che la ragione del ricatto dell'IA durante i test, riportato diverso tempo fa in uno studio, non risiedeva nel comportamento dei modelli in sé, bensì nella grande...
Un'illustrazione digitale in stile cyberpunk di un hacker anonimo in posizione centrale, con le braccia incrociate e il volto celato da un cappuccio scuro, occhiali a specchio e maschera nera. Lo sfondo è un muro di mattoni illuminato da contrastanti luci al neon blu a sinistra e rosso fuoco a destra. L'atmosfera è carica di elementi tecnologici astratti: stringhe di codice binario, icone digitali di lucchetti e triangoli di avviso che fluttuano nell'aria. Particelle di luce e fumo completano la scena, creando un senso di mistero e tensione urbana hi-tech altamente dinamica.

Gli hacker sono stufi dell’IA! Il dark web si ribella alla spazzatura agentica

Anche i criminali informatici si stanno stancando della spazzatura generata dall'IA, ovvero del flusso di contenuti di bassa qualità prodotti dalle reti neurali. Wired riporta che nei forum underground e...

Droni militari in cartone: il Giappone scommette su un’arma con design a basso costo

Il Giappone ha iniziato a testare un approccio insolito ai droni militari: invece di costosi materiali compositi e assemblaggi complessi, ha optato per un design a basso costo in cartone...
L'immagine mostra un giovane programmatore in una stanza buia, seduto a una scrivania piena di gadget tecnologici. Indossa un berretto nero, occhiali "thug life" e sorride mentre controlla un tagliaerba robotico tramite il suo laptop. Sullo schermo appare un'interfaccia di controllo con la scritta "ROBOT MOWER v2.3.7". La stanza è decorata con insegne al neon verdi che recitano "NO BUGS ONLY FEATURES" e un monitor con righe di codice. All'esterno, attraverso una grande finestra, si vede un giardino soleggiato con il robot che taglia l'erba perfettamente curata. Sulla scrivania figurano un libro intitolato "LINUX FOR GARDENERS", una scatola di pizza, una mascotte di Tux e vari post-it con battute da hacker. L'atmosfera è un mix ironico tra cultura informatica e giardinaggio automatizzato.

Gli hacker hanno il pollice verde! I tosaerba della Yarbo sono stati compromessi da remoto

Il ricercatore di sicurezza Andreas Makris ha scoperto vulnerabilità critiche nei robot Yarbo, ovvero tosaerba modulari, spazzaneve e tagliasiepi telecomandati. I bug scoperti consentono ad aggressori di prendere il controllo...
Se vuoi guardare contenuti per Adulti nel Regno Unito compra un iPhone

Nel Regno Unito, alcuni utenti hanno riottenuto l'accesso ai siti della Aylo dopo un blocco di tre mesi. L'azienda ha deciso di non ripristinare l'accesso a tutti, ma solo ai...
Nuovo allarme Fortinet: gli hacker possono eseguire RCE senza autenticazione

Fortinet torna sotto i riflettori con due vulnerabilità che, consentono l’esecuzione remota di codice su sistemi non aggiornati, senza bisogno di alcuna credenziale, basta saper costruire la richiesta giusta. Non...
Uno screenshot del desktop di DRIFT, una distribuzione Linux specializzata in sicurezza informatica. Lo sfondo dinamico presenta un'auto sportiva stilizzata in derapata, con scie di fumo e luci al neon arancioni e blu che suggeriscono velocità. Al centro campeggia il logo "DRIFT" accompagnato dal sottotitolo "Digital Forensics Incident Response Toolkits". Sul lato sinistro sono presenti icone di sistema e strumenti specifici come Guymager e DRIFT Mount Manager. Una barra delle applicazioni superiore mostra la data del 24 marzo 2026, mentre un dock inferiore ospita collegamenti rapidi a terminale, browser e gestore file, trasmettendo l'idea di un ambiente di lavoro tecnico, rapido e moderno.

DRIFT Linux: la distribuzione italiana per Incident Response e Digital Forensics

Il 15 aprile 2026 è stata rilasciata DRIFT Linux, progetto tutto italiano e open source scaricabile dal sito ufficiale all’indirizzo: https://www.driftlinux.org/. Si tratta di una distribuzione Linux orientata alle attività...
Un'illustrazione digitale 3D di Tux, la mascotte di Linux, seduto a terra in uno stato di profonda disperazione. Il pinguino ha le ali premute contro i lati della testa, con grandi occhi lucidi che versano lacrime e un'espressione di angoscia sul volto. Si trova su un terreno scuro e bagnato che riflette la sua figura. Sullo sfondo, un cielo cupo e tempestoso è carico di nuvole pesanti, mentre una pioggia fitta cade incessantemente sull'intero scenario. L'atmosfera è estremamente malinconica, sottolineata da una luce fredda e ombre profonde che accentuano il senso di isolamento e tristezza del personaggio.

170.000 dollari per uno Zero-Day LPE su Linux in vendita del Dark Web

Dopo la diffusione degli ultimi critici exploit LPE su Linux quali Dirty Frag e Copy Fail, le underground criminali rispondono con una Local Privilege Escalation messa in vendita nel Dark...
Un'illustrazione digitale ad alto contrasto raffigura un attacco informatico ai danni di Instagram. Al centro, il logo 3D di Instagram appare crepato, con fasci di luce azzurra che fuoriescono dalla rottura verso la destra dell'immagine. Questi fasci trasportano icone fluttuanti che rappresentano dati rubati, come "FOTO", "MESSAGGI", "VIDEO" e "POSIZIONE". Sulla destra, un hacker in ombra con cappuccio nero lavora su un laptop che mostra stringhe di codice verde e la scritta "DATA EXTRACTION". Sullo sfondo scuro appaiono interfacce di sistema con scritte come "ACCESSO RIUSCITO" e tabelle di database utenti, enfatizzando il tema della violazione della privacy.

130 Milioni di Dati di Instagram sono in vendita nel Dark Web. Facciamo il punto

Il sottobosco criminale, lo sappiamo, non dorme mai. Qualche ora fa, il gruppo DarkLab di RHC, intercetta un post dell'utente BabayoErorSystem all'interno di "Citizen" (un noto forum underground che vende...

Scopri le ultime CVE critiche emesse e resta aggiornato sulle vulnerabilità più recenti. Oppure cerca una specifica CVE