


La Threat Intelligence ha molteplici campi di applicazione, a partire dal controllo delle infrastrutture tramite processi di automazione fino all’incremento della sicurezza relativa al perimetro delle applicazioni e delle soluzioni informatiche in generale.
Una delle applicazioni più comuni di questo concetto sono gli strumenti antimalware, per i quali le soluzioni antivirus enterprise sono preferibili rispetto a quelle open source per due aspetti principali: le soluzioni enterprise sono coperte dal supporto ufficiale del produttore in caso di qualsiasi tipo di problema (anche se questo non è sempre vero a causa dei diversi tipi di abbonamento acquistabili) e il sistema di signatures enterprise è più preciso e aggiornato rispetto a quello delle fonti open source (nel prezzo dell’abbonamento sono ovviamente comprese le definizioni).

Cosa possiamo fare per fortificare e fare crescere le tecnologie open source da questo punto di vista?
Ho analizzato una delle soluzioni antivirus open source più comuni, ClamAV: questo antimalware è distribuibile su Linux, Windows e Mac e utilizza il proprio sistema di firme e definizioni.
E’ tutto qua? No, perché anche il processo di caricamento delle firme è open source ed è possibile creare database di definizioni antimalware da fonti personalizzate.
In questo flusso, la threat intelligence può aiutarci a ricevere IOC dai feed open source, centralizzando le informazioni in una soluzione applicativa come MISP , una piattaforma open source per la raccolta, l’archiviazione, la distribuzione e la condivisione di IOC (indicatori di compromissione).
Utilizzando il suo sistema API di query, possiamo estrarre dal MISP gli IOC che includono attributi di tipo SHA256 o MD5 (cioè quelli relativi a file integrity), considerando il loro campo valore. Seguendo la documentazione ufficiale di ClamAV, andiamo successivamente a creare un gruppo di file HSB (hash-based signatures) con all’interno l’elenco dei valori SHA256/MD5 estratti secondo uno specifico formato, ad esempio:
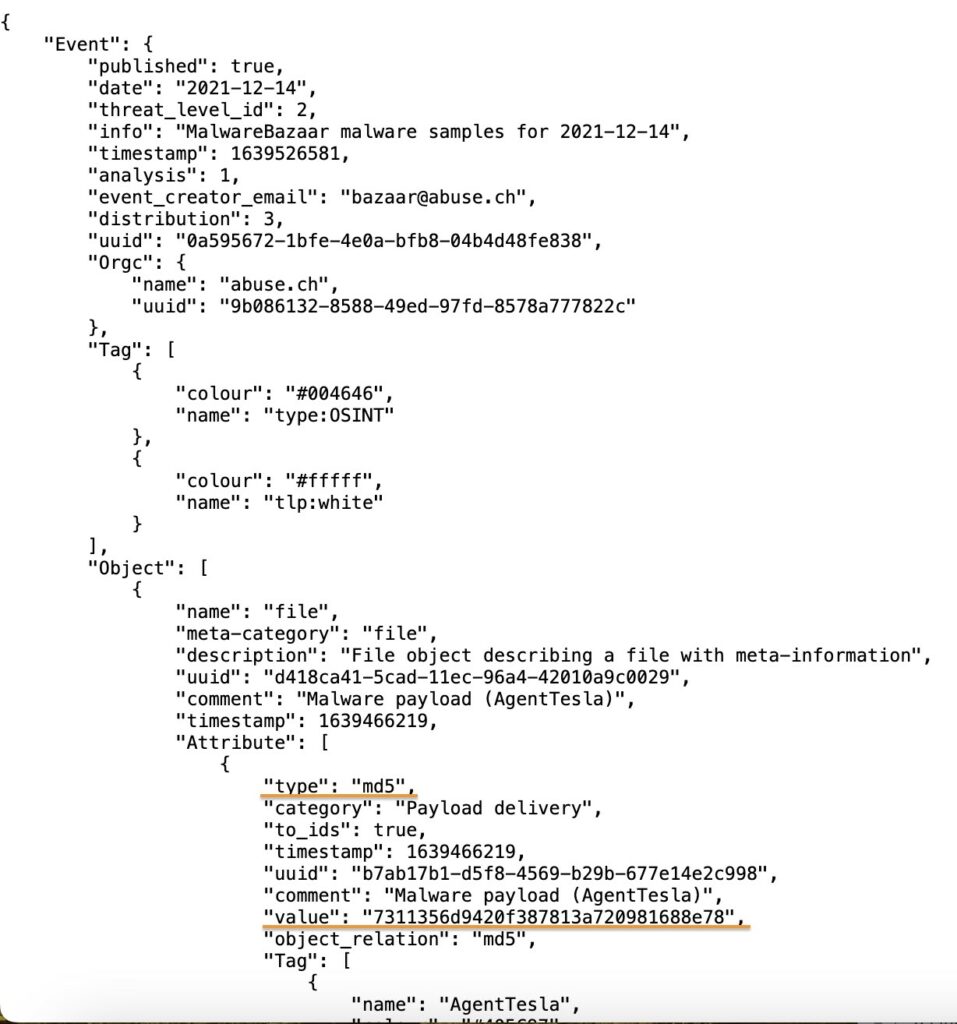
7311356d9420f387813a720981688e78:*:AgentTesla:73
Dove:
Una volta creato ogni file HSB, questi saranno uniti in uno o più archivi comuni tramite la suite di comandi sigtool, al fine di generare uno o più file CUD (ClamAV Unsigned Database), importabili successivamente nella directory principale delle firme di ClamAV e utilizzabili per le scansioni future.
Il tuning delle firme sarà il prossimo passo del processo perché un database creato può segnalare un numero anche altro di falsi positivi, ma con un pò di lavoro avremo una soluzione antimalware open source molto utile e potente.

Sono ufficialmente aperte le adesioni al Program Sponsor della Red Hot Cyber Conference 2027, la sesta edizione dell’evento annuale gratuito promosso dalla community di Red Hot Cyber per diffondere cultura, competenze e consapevolezza sui temi della cybersecurity, dell’innovazione e delle tecnologie digitali. La Conference si terrà a Roma, martedì 18 e mercoledì 19 maggio 2027, presso l’Auditorium del Seraphicum, nel cuore del quartiere EUR, con una giornata dedicata ai workshop pratici e alle attività tecniche e una seconda giornata interamente dedicata alla conferenza.
Anche per il 2027, le aziende potranno scegliere di sostenere concretamente il progetto attraverso il Program Sponsor, partecipando alla crescita di un appuntamento che mette in relazione professionisti, aziende, istituzioni, studenti, ricercatori e appassionati di tecnologia. Il programma prevede la possibilità di aderire come Sponsor Sostenitore, una formula pensata per le aziende che desiderano essere tra le prime realtà a credere e contribuire alla realizzazione della nuova edizione, oppure attraverso i tre consueti livelli di sponsorizzazione Platinum, Gold e Silver. Ogni livello di sponsorizzazione acquistato, sarà accompagnato da un pacchetto Advertising, con l'opportunità di visibilità attraverso articoli, banner e contenuti all’interno del circuito editoriale di Red Hot Cyber.
Le aziende interessate a conoscere le formule disponibili, il Media Kit e tutte le opportunità previste dal Program Sponsor 2027 possono richiedere informazioni scrivendo a [email protected].