


I ricercatori di ThreatFabric hanno scoperto un nuovo “fork” del trojan bancario Ermac per Android, molto diffuso tra i criminali informatici negli ultimi anni. Gli esperti scrivono che il nuovo malware, soprannominato Hook, ha funzionalità di spyware.
Il nuovo malware è promosso dal creatore di Ermac, è un trojan bancario che è possibile acquistare in abbonamento a 5.000 dollari al mese per Android e aiuta gli aggressori a rubare credenziali da oltre 467 app bancarie e di criptovaluta.
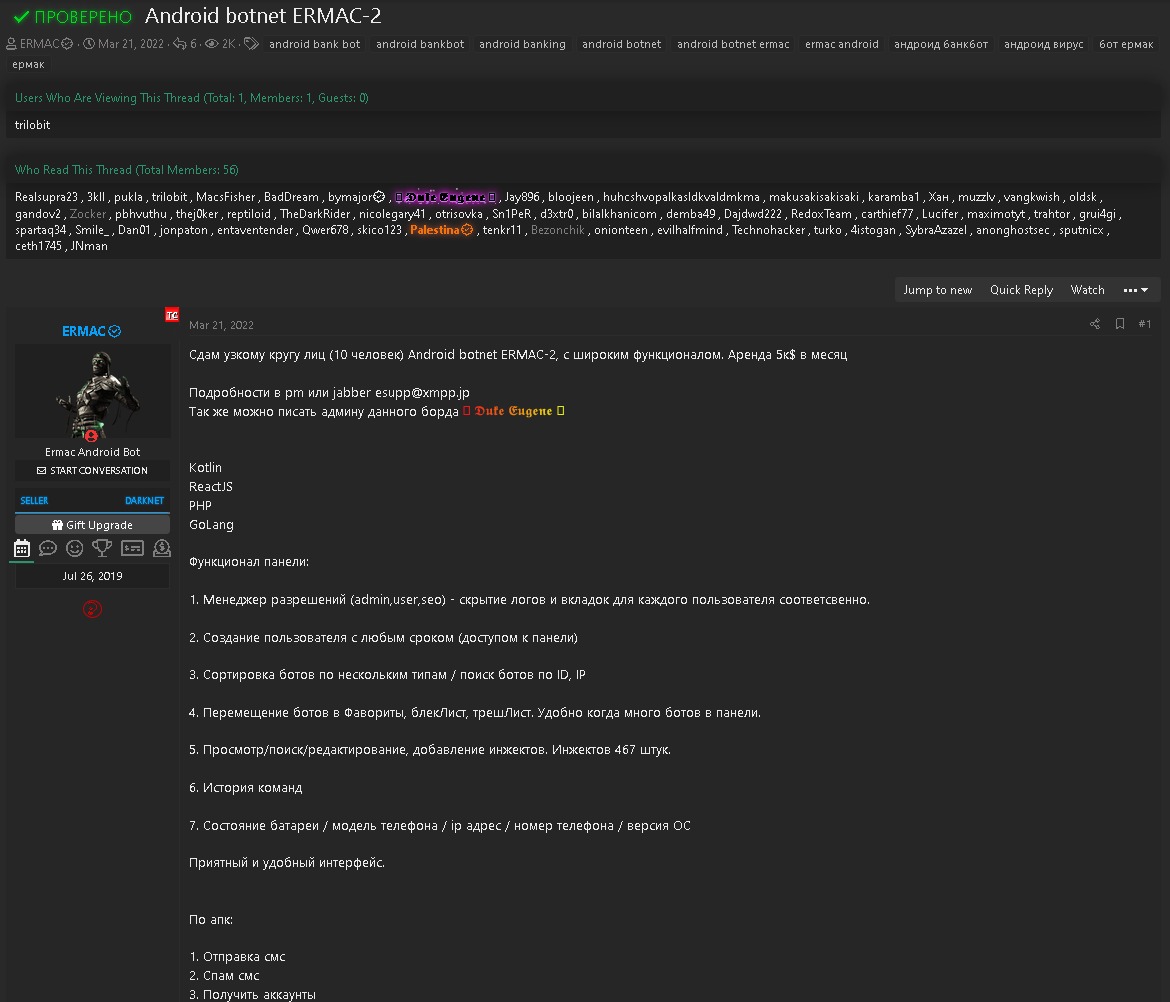

Sebbene l’autore di Hook, nascondendosi sotto il soprannome DukeEugene, affermi che il malware è stato scritto da zero, si distingue da Ermac per una serie di funzioni spyware aggiuntive. I ricercatori di ThreatFabric riferiscono che il codice del malware ha diverse parti riutilizzate.
Pertanto, Hook contiene la maggior parte del codice Ermac, anche se ha diverse aggiunte che lo fanno assomigliare ad uno spyware evoluto piuttosto che ad un trojan bancario.
Comunque sia, Hook rappresenta una versione più avanzata di Ermac e offre una vasta gamma di funzionalità che lo rendono una pericolosa minaccia per gli utenti Android. Il malware viene offerto per 7.000 dollari al mese e l’autore afferma che Hook ha “tutte le capacità del suo predecessore”.
Una delle nuove funzionalità di Hook sono le comunicazioni WebSocket, che si aggiungono al normale traffico HTTP utilizzato da Ermac. Tuttavia, il traffico di rete è ancora crittografato utilizzando una chiave AES-256-CBC hardcoded.
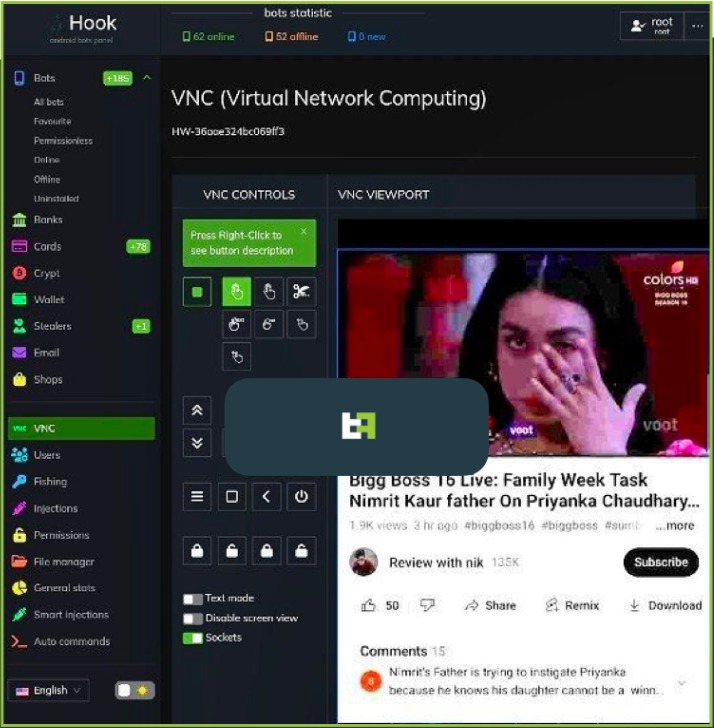
Un’altra aggiunta importante è stata il modulo VNC (virtual network computing), che offre agli aggressori la possibilità di interagire con un dispositivo violato in tempo reale.
Ciò consente infatti agli operatori di Hook di compiere qualsiasi azione sul dispositivo della vittima.
“Hook ha aggiunto funzionalità RAT al suo arsenale unendosi a famiglie di malware come Octo e Hydra, che sono in grado di eseguire una compromissione completa del dispositivo con tutte le fasi intermedie e senza la necessità di canali aggiuntivi: dal furto dell’identità fino ad eseguire transazioni bancarie”, scrivono i ricercatori.
Tra i nuovi comandi disponibili per Hook, che non sono presenti in Ermac, troviamo:
Oltre a quanto sopra, il comando “File Manager” trasforma il malware in un file manager, consentendo agli aggressori di ottenere un elenco di tutti i file sul dispositivo e rubare determinati file di loro scelta.
Un altro comando interessante riguarda il messenger di WhatsApp e consente a Hook di registrare tutti i messaggi, mentre gli operatori di malware hanno la possibilità di inviare messaggi attraverso l’account della vittima.
Infine, Hook è dotato di un nuovo sistema di tracciamento della geolocalizzazione, che consente di tracciare l’esatta posizione della vittima abusando del permesso “Access Fine Location”.
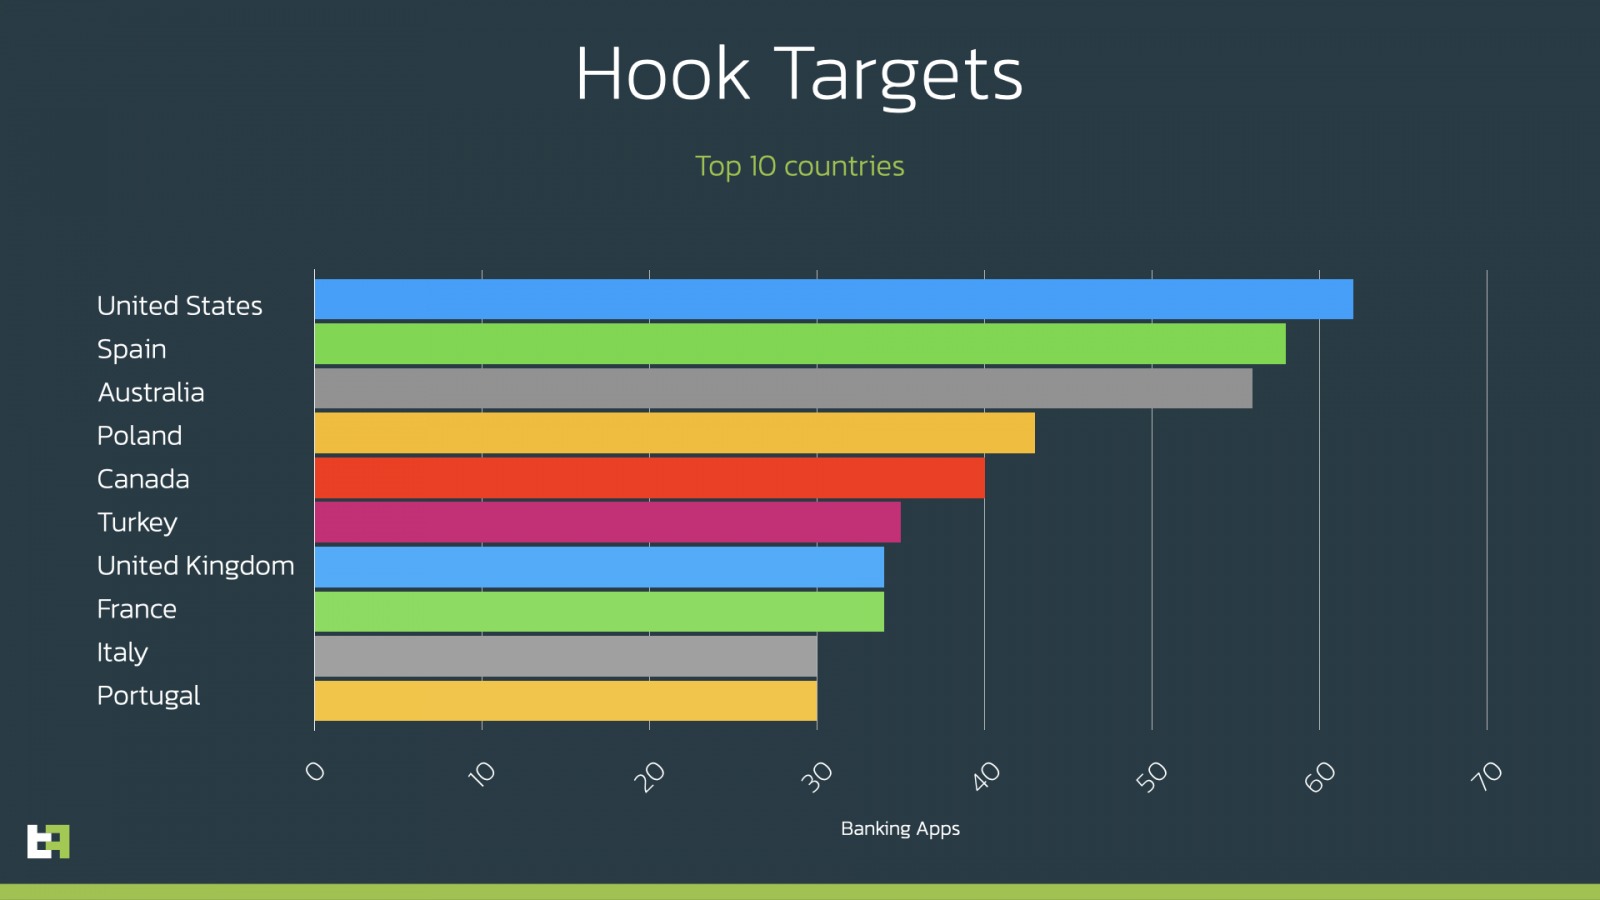
In termini di funzionalità bancarie, la distribuzione di Hook è negli Stati Uniti, Spagna, Australia, Polonia, Canada, Turchia, Regno Unito, Francia, Italia e Portogallo. Tuttavia, gli “interessi” di Hook coprono tutto il mondo e nel loro rapporto i ricercatori hanno elencato separatamente tutte le applicazioni mirate del malware.
Hook è attualmente distribuito come APK di Google Chrome e utilizza i seguenti nomi di pacchetto: com.lojibiwawajinu.guna, com.damariwonomiwi.docebi, com.damariwonomiwi.docebi e com.yecomevusaso.pisifo, sebbene questi possano cambiare in qualsiasi momento.

È uscito il sesto episodio di Betti-RHC, la serie a fumetti di Red Hot Cyber nata con l'obiettivo di trasformare la cybersecurity awareness in un'esperienza di formazione più semplice, coinvolgente e accessibile. Quello che è nato come un progetto editoriale innovativo è diventato negli anni un vero e proprio corso di cybersecurity awareness a fumetti, adottato da aziende e professionisti per sensibilizzare le persone sui rischi informatici attraverso storie, personaggi ed emozioni. In cinque anni di attività, la serie Betti-RHC ha raggiunto un risultato importante: circa 70.000 copie vendute, a testimonianza dell'interesse crescente delle organizzazioni verso nuovi strumenti per costruire una concreta cultura della sicurezza.
Il sesto episodio porta Betti dentro le nostre case, in un mondo "connesso", dove lampadine, telecamere, assistenti vocali, serrature, sensori ed elettrodomestici intelligenti promettono comfort e sicurezza, ma possono nascondere nuove e insidiose superfici di attacco. Attraverso una nuova avventura, Betti ci accompagna alla scoperta del mondo della domotica e dei dispositivi IoT, mostrando come la poca cautela nell'utilizzo di queste tecnologie possa trasformare oggetti quotidiani in porte d'accesso per chi vuole osservare, controllare o colpire.
Per accompagnare la crescita del progetto abbiamo realizzato il sito ufficiale di Betti-RHC, dove è possibile conoscere meglio la serie, gli episodi e il progetto di cybersecurity awareness sviluppato da Red Hot Cyber. L'obiettivo è continuare a portare la cultura della sicurezza fuori dai tradizionali percorsi formativi standard, utilizzando il linguaggio immediato del fumetto per parlare a dipendenti, professionisti e persone senza competenze tecniche. Per maggiori informazioni su Betti-RHC e sul sesto episodio “Open Mic” è possibile visitare il sito ufficiale: betti.redhotcyber.com.