


Gli specialisti di Positive Technologies hanno studiato le pubblicazioni sulla criminalità informatica nei canali e nelle chat di Telegram.
Gli esperti hanno registrato un numero record di messaggi su argomenti relativi a compromissioni nel secondo trimestre del 2022: oltre 27.000 messaggi, 2,5 volte in più rispetto al secondo trimestre dello scorso anno.
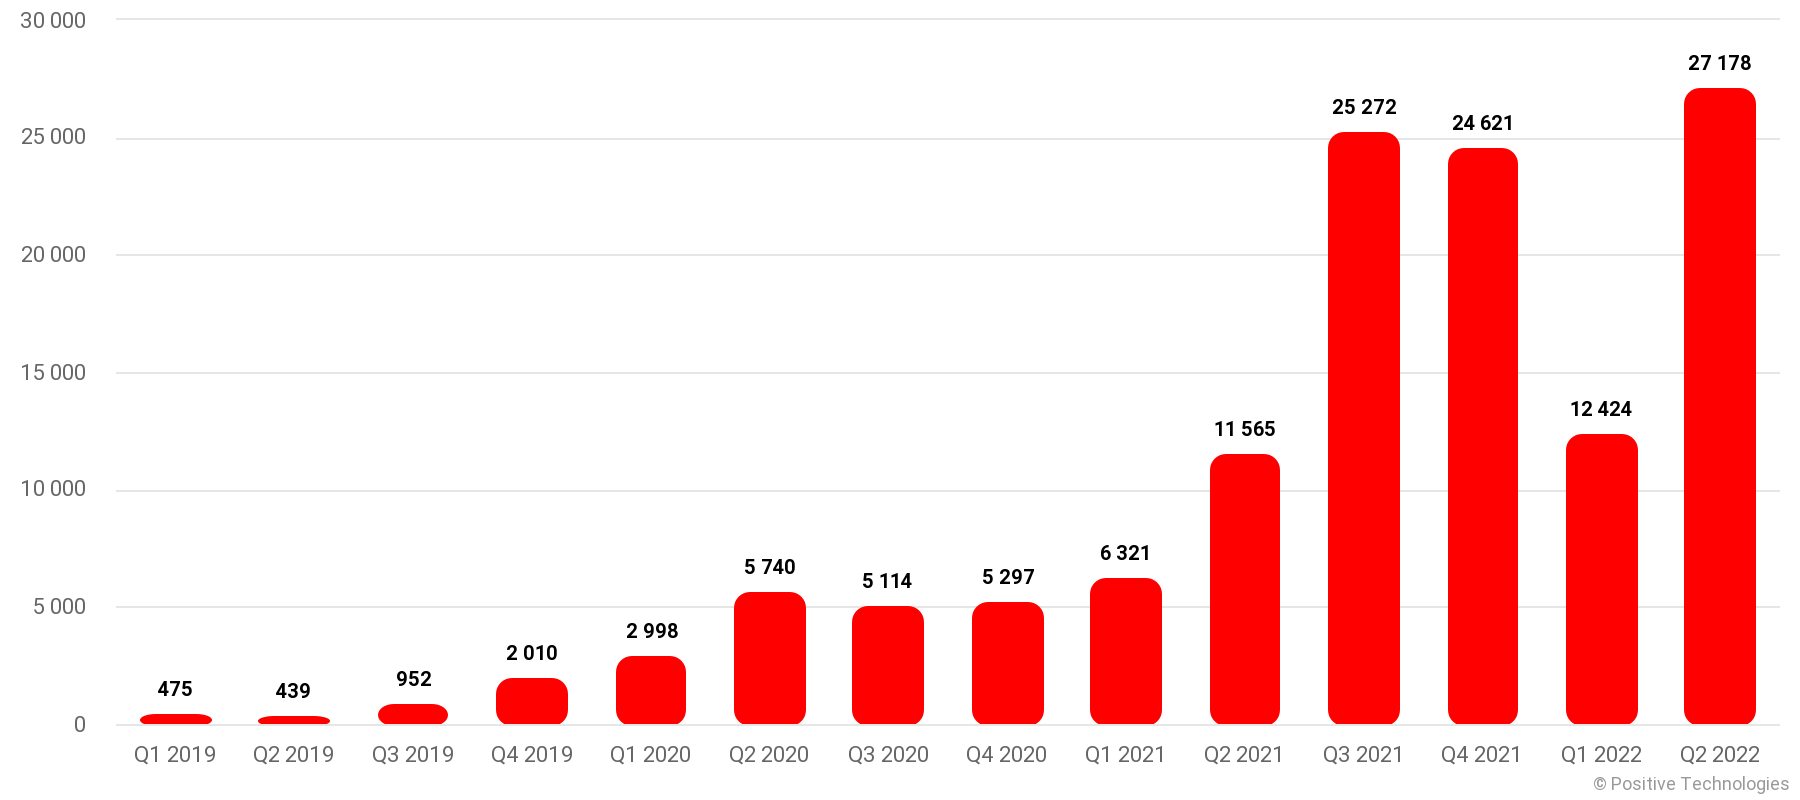

I ricercatori scrivono che il numero di post dei criminali informatici su Telegram ha iniziato ad aumentare notevolmente dal 2020 e nel 2021 dove l’attività degli utenti nei canali e nei gruppi tematici è aumentata di 3,5 volte.
Gli esperti spiegano questa crescita con una possibile transizione di massa degli utenti dei forum dei criminali informatici ai servizi di messaggistica istantanea. Ciò è accaduto dopo che molte vulnerabilità critiche nei motori dei forum sono state scoperte nel 2020-2021 e nel 2021 si sono verificati diversi importanti hack su alcuni forum underground, che potrebbero anche provocare un deflusso di pubblico.
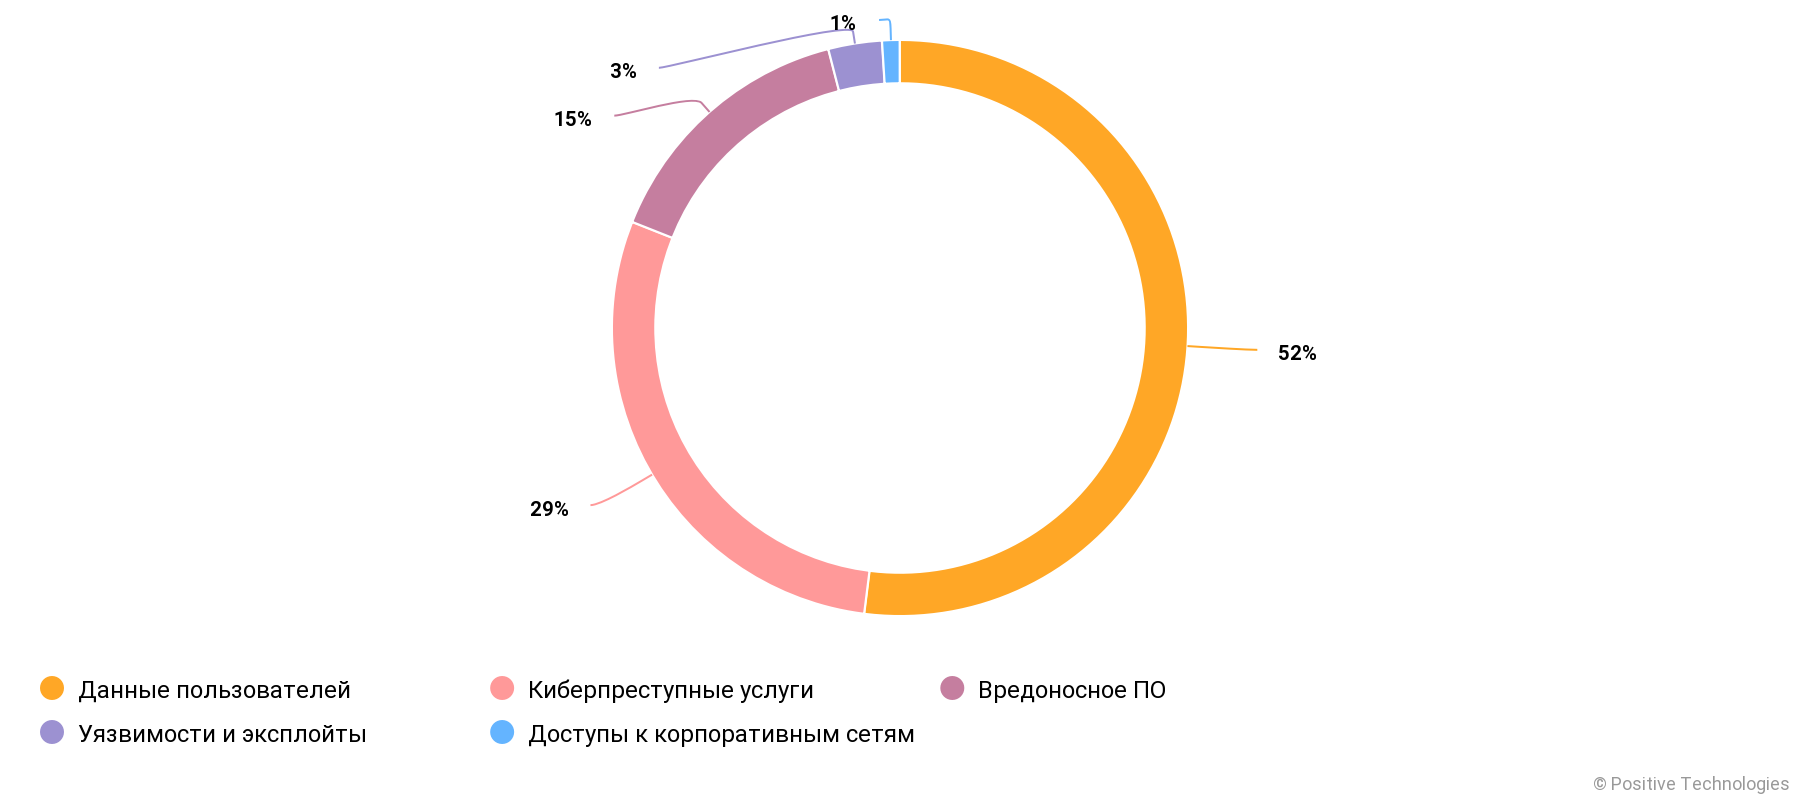
La maggior parte dei messaggi studiati dagli esperti riguardava i dati degli utenti, compreso il commercio e le transazioni fraudolente (52%), seguiti da post sul tema dei servizi di criminalità informatica (29%) e sulla distribuzione di malware (15%).
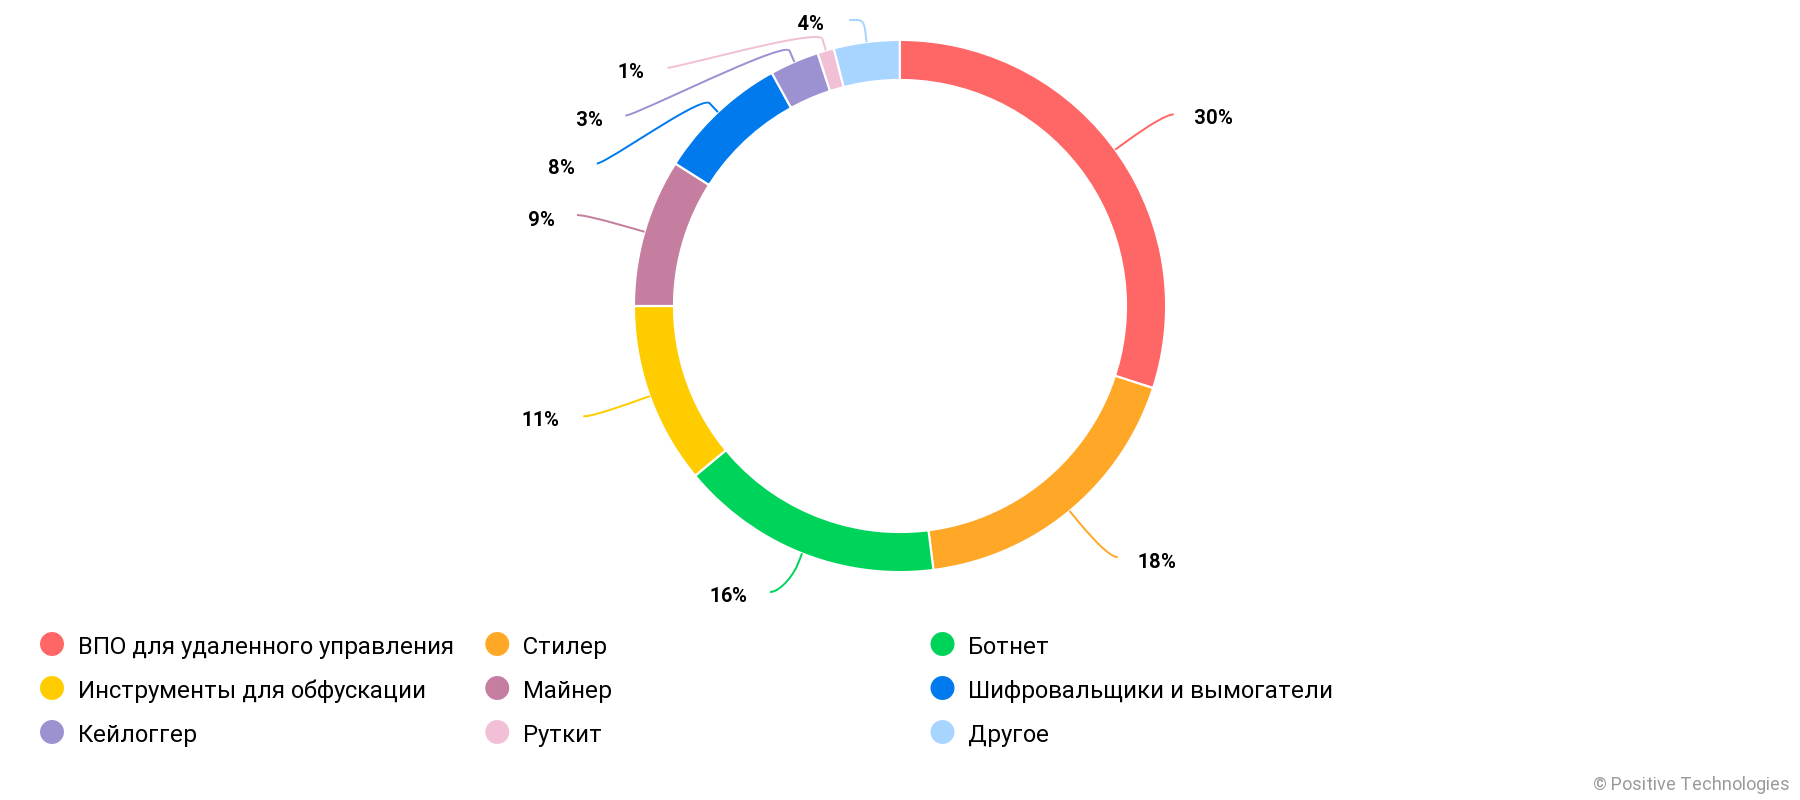
Tra i malware, i più popolari sono stati i programmi per il controllo remoto (30%) e gli infostealer (16%).
L’infostealer per eccellenza è come al solito RedLine, che è stato a lungo avvertito dagli specialisti di sicurezza delle informazioni di varie aziende. RedLine è menzionato in oltre il 18% dei messaggi: si tratta di numerose discussioni su funzioni, vendita e distribuzione del codice sorgente del malware, nonché informazioni raccolte tramite lo stealer.
Inoltre, in Telegram si parla spesso di altri malware come Anubis, SpiderMan, Oski Stealer, Loki Stealer. Il loro costo può variare da 10 a 3500 dollari USA.
Gli esperti notano che il prezzo del malware è influenzato dal tipo di malware, dalla sua funzionalità e dal periodo di utilizzo del programma.
Ad esempio, gli strumenti di offuscamento possono costare da 20 a100 dollari, mentre una botnet o una guida per costruirla possono costare fino a 750.
Il costo di un miner varia da 10 a 1.000 dollari: per 10 dollari è possibile acquistare un malware abbastanza semplice con capacità limitate mentre per 1.000 puoi ottenere il codice sorgente di uno strumento con un’ampia gamma di funzioni, incluso il bypass dei programmi antivirus e la possibilità per infettare un sistema senza privilegi di amministratore.
Inoltre, secondo i risultati dello studio, il 66% dei messaggi sul tema dei servizi di criminalità informatica riguarda discussioni sull’incasso di fondi, ad esempio il ritiro di criptovalute.
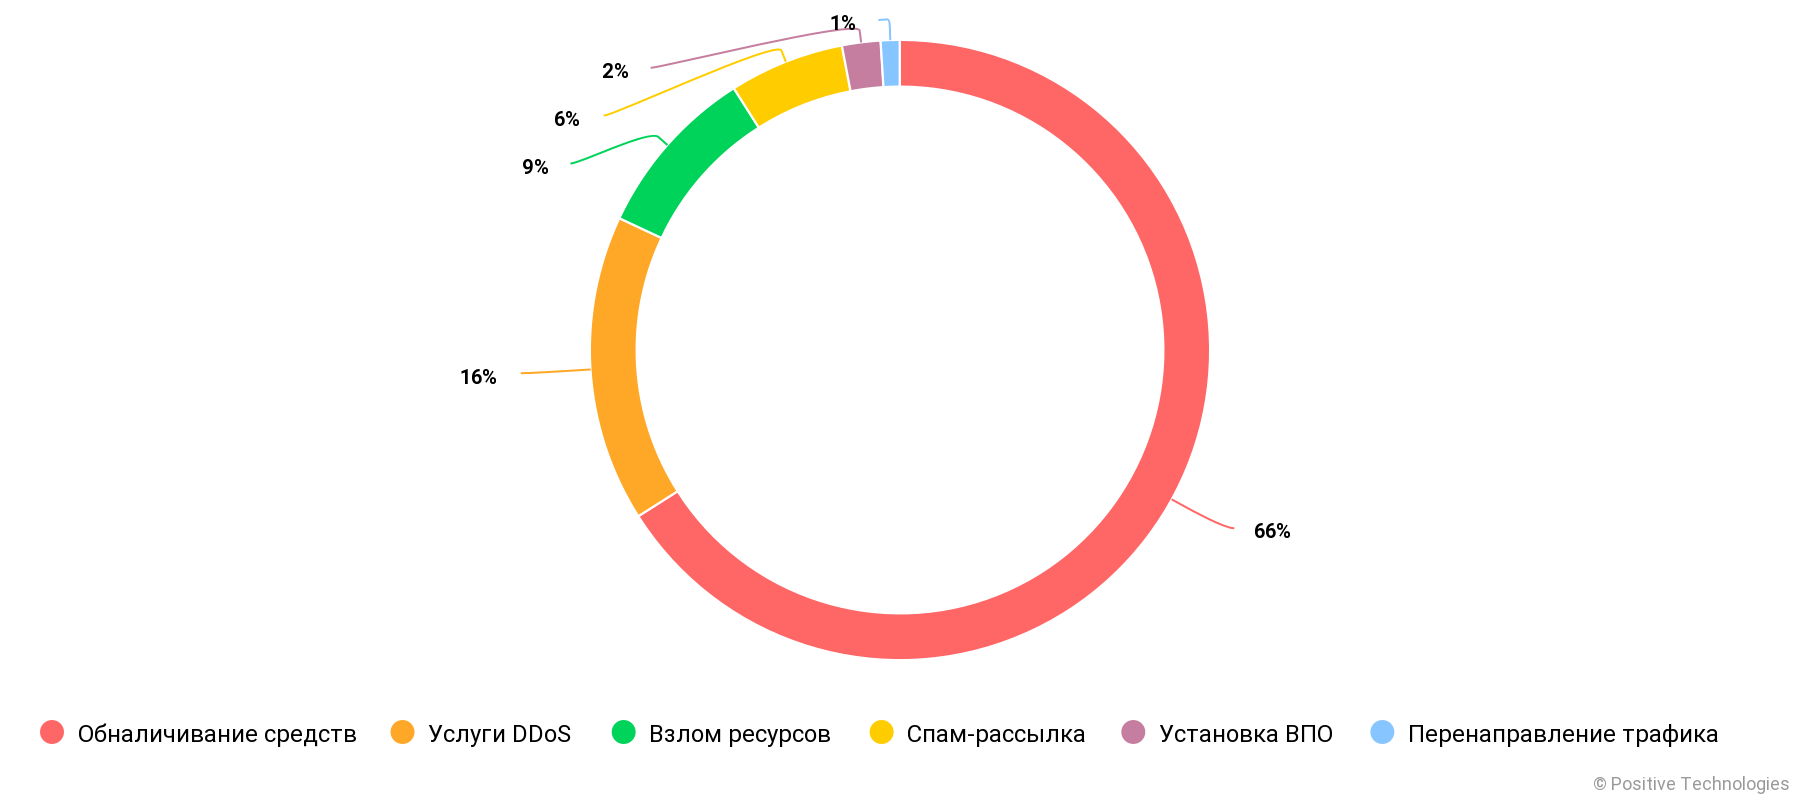
Gli attacchi DDoS sono stati i secondi più popolari, rappresentando il 16% dei post. Un altro 9% dei post sono offerte di servizi di hacking; tali servizi includono il furto di e-mail e account di social media e l’hacking di siti.
I messaggi sui servizi per gli account di hacking di VKontakte, Telegram, WhatsApp, Viber e altri social network e messaggistica istantanea rappresentano il 72% del numero totale di pubblicazioni sulle risorse di hacking. La compromissione di un account VKontakte può costare da 10 a 50 account. Per i messenger il prezzo si alza. Puoi hackerare un profilo in Telegram, Viber e WhatsApp al costo di 350 dollari. Allo stesso tempo, il costo della compromissione di un account aziendale è significativamente più alto.
Una parte significativa di tutti i messaggi sul tema della compromissione delle informazioni protette sono post contenenti dati personali (43%) o account (42%): si tratta di annunci di acquisto o vendita di informazioni personali, di servizi di falsificazione di documenti e di discussioni su fughe di notizie.


È uscito il sesto episodio di Betti-RHC, la serie a fumetti di Red Hot Cyber nata con l'obiettivo di trasformare la cybersecurity awareness in un'esperienza di formazione più semplice, coinvolgente e accessibile. Quello che è nato come un progetto editoriale innovativo è diventato negli anni un vero e proprio corso di cybersecurity awareness a fumetti, adottato da aziende e professionisti per sensibilizzare le persone sui rischi informatici attraverso storie, personaggi ed emozioni. In cinque anni di attività, la serie Betti-RHC ha raggiunto un risultato importante: circa 70.000 copie vendute, a testimonianza dell'interesse crescente delle organizzazioni verso nuovi strumenti per costruire una concreta cultura della sicurezza.
Il sesto episodio porta Betti dentro le nostre case, in un mondo "connesso", dove lampadine, telecamere, assistenti vocali, serrature, sensori ed elettrodomestici intelligenti promettono comfort e sicurezza, ma possono nascondere nuove e insidiose superfici di attacco. Attraverso una nuova avventura, Betti ci accompagna alla scoperta del mondo della domotica e dei dispositivi IoT, mostrando come la poca cautela nell'utilizzo di queste tecnologie possa trasformare oggetti quotidiani in porte d'accesso per chi vuole osservare, controllare o colpire.
Per accompagnare la crescita del progetto abbiamo realizzato il sito ufficiale di Betti-RHC, dove è possibile conoscere meglio la serie, gli episodi e il progetto di cybersecurity awareness sviluppato da Red Hot Cyber. L'obiettivo è continuare a portare la cultura della sicurezza fuori dai tradizionali percorsi formativi standard, utilizzando il linguaggio immediato del fumetto per parlare a dipendenti, professionisti e persone senza competenze tecniche. Per maggiori informazioni su Betti-RHC e sul sesto episodio “Open Mic” è possibile visitare il sito ufficiale: betti.redhotcyber.com.