


La botnet, che i ricercatori rintracciano con l’identificatore IZ1H9, ha recentemente acquisito tredici nuovi exploit per attaccare router Linux, nonché dispositivi di D-Link, Zyxel, TP-Link, TOTOLINK e altri produttori.
Questa variante di Mirai è stata scoperta per la prima volta nell’agosto 2018 ed è una delle più attive: sfrutta le vulnerabilità senza patch dei dispositivi IoT per infettarli e utilizzarli per lanciare attacchi DDoS.

Secondo gli esperti di Fortinet, il picco degli attacchi IZ1H9 si è verificato nella prima settimana di settembre, quando il numero di tentativi di hacking dei dispositivi vulnerabili ha raggiunto le decine di migliaia.
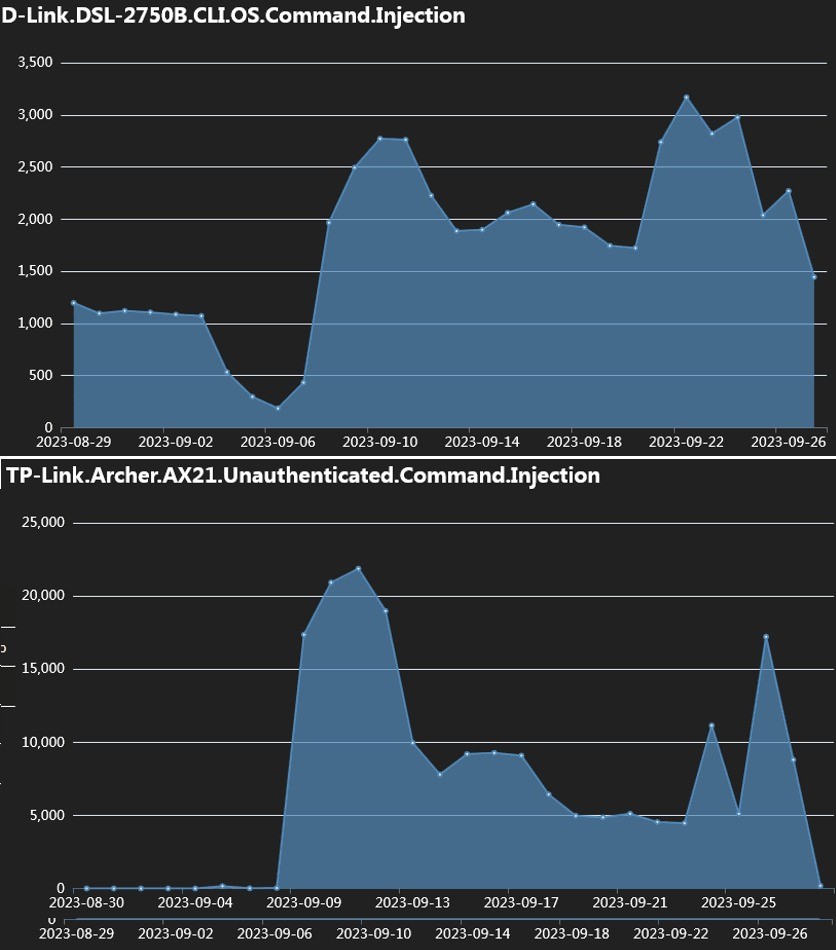
I ricercatori elencano che in totale la botnet IZ1H9 utilizza più di 30 exploit nei suoi attacchi per le seguenti vulnerabilità risalenti al 2013-2015:
Una volta sfruttata una delle vulnerabilità elencate, sul dispositivo viene consegnato il payload IZ1H9, che contiene un comando per ottenere il loader di script della shell l.sh da un URL specifico. Una volta eseguito, questo script rimuove i log per nascondere attività dannose e quindi recupera client bot personalizzati per diverse architetture.
Successivamente, lo script modifica gli iptables del dispositivo infetto per rendere difficile la connessione a determinate porte e per rendere difficile la rimozione del malware dal dispositivo. Il malware stabilisce quindi una connessione con il proprio server di comando e controllo e attende nuovi comandi, tra cui attacchi DDoS tramite UDP, UDP Plain, HTTP Flood e TCP SYN.
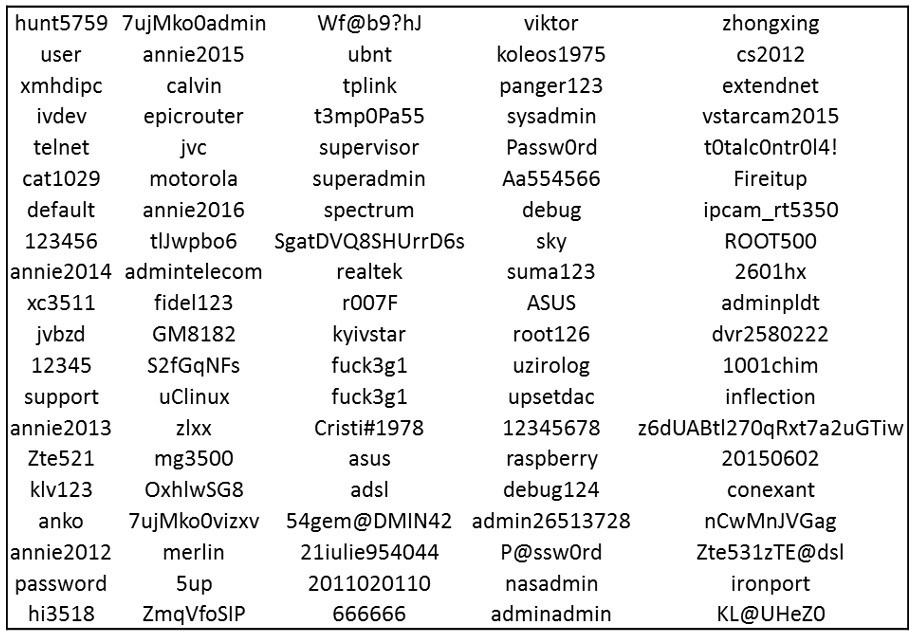
Fortinet avverte inoltre che IZ1H9 dispone di un elenco di dati di account codificati, che utilizza per eseguire attacchi di forza bruta. Questo metodo viene utilizzato per diffondere una minaccia ai dispositivi vicini o autenticare i dispositivi IoT per i quali il malware non dispone di un exploit funzionante.


RHC4Edu nasce dalla volontà della community di Red Hot Cyber di portare la cultura della cybersecurity, dell’intelligenza artificiale e del digitale direttamente nelle scuole, mettendo gratuitamente a disposizione degli studenti l’esperienza di professionisti, ricercatori e specialisti del settore. Il progetto è ufficialmente operativo e permette agli istituti interessati di richiedere workshop gratuiti e incontri con gli esperti della community, attraverso un coordinamento della redazione che mette in relazione le esigenze della scuola con le competenze e la disponibilità dei professionisti presenti sul territorio.
L’obiettivo di RHC4Edu non è trasformare gli studenti in tecnici informatici, ma aiutarli a sviluppare consapevolezza e pensiero critico davanti a un mondo sempre più digitale. Cybersecurity, truffe online, privacy, social network, cyberbullismo, fake news e intelligenza artificiale diventano così argomenti da affrontare con esempi concreti e con il contributo diretto di chi lavora quotidianamente nel settore. Un’iniziativa costruita sulla condivisione della conoscenza e sul volontariato della community, perché portare queste competenze nelle aule significa anche offrire ai ragazzi la possibilità di conoscere nuove professioni, sviluppare curiosità e imparare a vivere la tecnologia in modo più sicuro e consapevole.
Prenota il tuo workshop gratuito con gli esperti di Red Hot Cyber.