


I ricercatori di Securonix hanno notato un’interessante campagna di malware che distribuisce malware chiamato GO#WEBFUSCATOR scritto in Go.
Per diffonderlo, gli hacker utilizzano e-mail di phishing, documenti dannosi e immagini del telescopio James Webb.

In genere, l’infezione inizia con un’e-mail di phishing con allegato un documento dannoso Geos-Rates.docx, che scarica un file modello.
Questo file, a sua volta, contiene una macro VBS offuscata che viene eseguita automaticamente se le macro sono abilitate in Office.

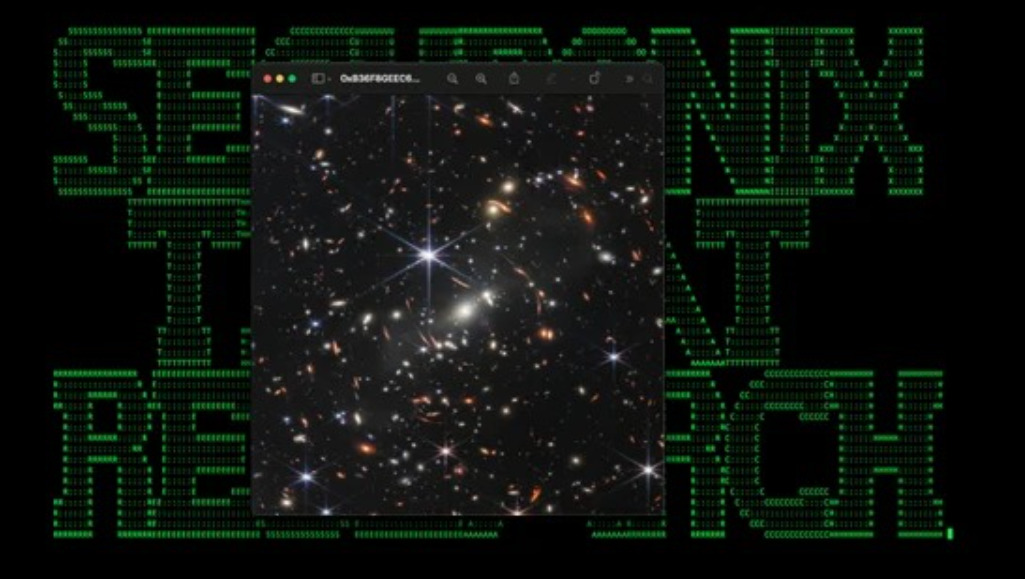
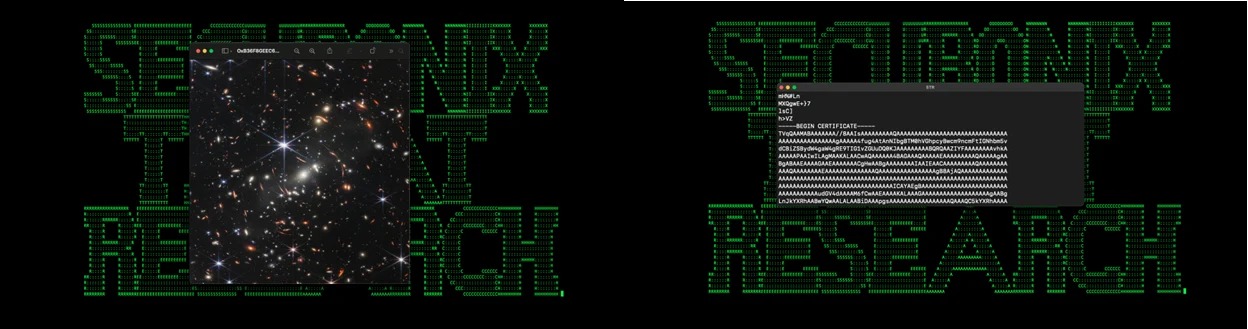
Quindi, un’immagine in formato JPG (OxB36F8GEEC634.jpg) viene scaricata da una risorsa remota controllata dagli aggressori (xmlschemeformat[.]com). L’immagine viene decodificata in un file eseguibile (msdllupdate[.]exe) utilizzando certutil[.]exe, dopodiché il file viene avviato.
È interessante notare che se apri semplicemente questo .JPG dannoso, puoi vedere l’ammasso di galassie SMACS 0723, ripreso dal James Webb Telescope e pubblicato dalla NASA nel luglio 2022.
Se apri il file in un editor di testo, puoi trovare contenuto aggiuntivo, ovvero il payload crittografato con Base64, che alla fine si trasforma in un file eseguibile dannoso.
L’analisi dinamica del malware ha mostrato che il file eseguibile fornisce al malware una presenza stabile nel sistema copiandosi in “%%localappdata%%\microsoft\vault\” creando una nuova chiave di registro. Una volta lanciato, il malware stabilisce una connessione DNS con il server di comando e controllo e invia ad esso richieste crittografate.
“Nel caso di GO#WEBBFUSCATOR, la comunicazione con il server di comando e controllo viene implementata utilizzando le richieste TXT-DNS e le richieste nslookup. Tutti i dati sono codificati utilizzando Base64″
affermano i ricercatori.
Il server di comando e controllo può rispondere al malware impostando intervalli di tempo tra le richieste di connessione, modificando il timeout di nslookup o inviando comandi da eseguire tramite cmd.exe.
Pertanto, gli esperti di Securonix hanno osservato come gli aggressori eseguissero comandi di enumerazione arbitraria sui sistemi di test, ovvero una ricognizione iniziale su macchine infette.
I ricercatori osservano che i domini utilizzati in questa campagna sono stati registrati di recente, il più vecchio dei quali è datato 29 maggio 2022.

RHC4Edu nasce dalla volontà della community di Red Hot Cyber di portare la cultura della cybersecurity, dell’intelligenza artificiale e del digitale direttamente nelle scuole, mettendo gratuitamente a disposizione degli studenti l’esperienza di professionisti, ricercatori e specialisti del settore. Il progetto è ufficialmente operativo e permette agli istituti interessati di richiedere workshop gratuiti e incontri con gli esperti della community, attraverso un coordinamento della redazione che mette in relazione le esigenze della scuola con le competenze e la disponibilità dei professionisti presenti sul territorio.
L’obiettivo di RHC4Edu non è trasformare gli studenti in tecnici informatici, ma aiutarli a sviluppare consapevolezza e pensiero critico davanti a un mondo sempre più digitale. Cybersecurity, truffe online, privacy, social network, cyberbullismo, fake news e intelligenza artificiale diventano così argomenti da affrontare con esempi concreti e con il contributo diretto di chi lavora quotidianamente nel settore. Un’iniziativa costruita sulla condivisione della conoscenza e sul volontariato della community, perché portare queste competenze nelle aule significa anche offrire ai ragazzi la possibilità di conoscere nuove professioni, sviluppare curiosità e imparare a vivere la tecnologia in modo più sicuro e consapevole.
Prenota il tuo workshop gratuito con gli esperti di Red Hot Cyber.