


Il team di Microsoft Security Intelligence ha recentemente indagato sugli attacchi di compromissione della posta elettronica aziendale (BEC) e ha scoperto che gli aggressori agiscono rapidamente, con alcuni passaggi che richiedono solo pochi minuti.
L’intero processo, dall’accesso con credenziali rubate alla registrazione di domini con errori di ortografia (Typosquatting) al dirottamento di un thread di posta elettronica, ha richiesto agli aggressori solo un paio d’ore.

Questo rapido sviluppo degli attacchi garantisce che gli obiettivi abbiano opportunità minime di rilevare segni di frode e intraprendere azioni preventive.
L’attacco BEC indagato da Microsoft è iniziato con un attacco adversary-in-the-middle (attacco AiTM) per rubare il cookie di sessione della vittima al fine di aggirare la protezione MFA.
Il malintenzionato ha utilizzato un cookie di sessione per ottenere l’accesso per conto di un account compromesso.
Il criminale informatico ha effettuato l’accesso all’account della vittima il 5 gennaio 2023 e ha trascorso 2 ore a cercare nella casella di posta i thread di messaggi.
Successivamente, l’aggressore ha registrato domini falsi utilizzando omoglifi per imitare i nomi dei siti Web dell’organizzazione bersaglio o dell’azienda partner (gli omoglifi sono caratteri graficamente uguali o simili che hanno significati diversi. Ad esempio, la “a” latina e il “cirillico” a”; zero “0” e la lettera “o”).
Dopo 5 minuti, il malintenzionato ha creato una regola della posta in arrivo per spostare le email dall’organizzazione partner a una cartella specifica. Quindi, entro 1 minuto, l’attaccante ha inviato un’e-mail dannosa al partner commerciale chiedendogli di modificare le istruzioni per il bonifico bancario e ha immediatamente eliminato il messaggio inviato per ridurre la possibilità che il dipendente compromesso scoprisse l’hacking.
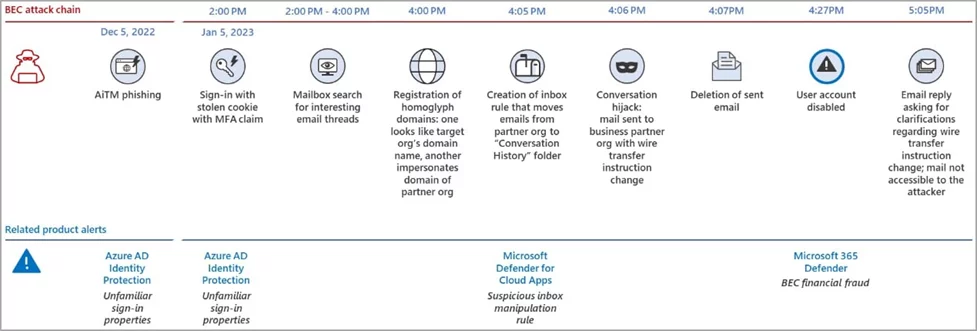
Dal primo accesso alla cancellazione della mail inviata sono trascorsi complessivamente 127 minuti.
Microsoft 365 Defender ha visualizzato un avviso di attacco 20 minuti dopo che un criminale informatico ha eliminato un messaggio di posta elettronica inviato e ha terminato automaticamente l’attacco disconnettendosi dall’account dell’utente.
Chip Gibbons, direttore della sicurezza delle informazioni di Thrive, ha affermato che nel 2023 un attacco di compromissione della posta elettronica aziendale (BEC) continuerà a essere il principale metodo di attacco per i criminali informatici e il modo più semplice per infiltrarsi in un’organizzazione.
Con l’aumento degli exploit zero-day, le aziende cercheranno di ridurre l’esposizione esterna disponibile. Inoltre, l’autenticazione a più fattori (MFA) sarà onnipresente e obbligatoria.

RHC4Edu nasce dalla volontà della community di Red Hot Cyber di portare la cultura della cybersecurity, dell’intelligenza artificiale e del digitale direttamente nelle scuole, mettendo gratuitamente a disposizione degli studenti l’esperienza di professionisti, ricercatori e specialisti del settore. Il progetto è ufficialmente operativo e permette agli istituti interessati di richiedere workshop gratuiti e incontri con gli esperti della community, attraverso un coordinamento della redazione che mette in relazione le esigenze della scuola con le competenze e la disponibilità dei professionisti presenti sul territorio.
L’obiettivo di RHC4Edu non è trasformare gli studenti in tecnici informatici, ma aiutarli a sviluppare consapevolezza e pensiero critico davanti a un mondo sempre più digitale. Cybersecurity, truffe online, privacy, social network, cyberbullismo, fake news e intelligenza artificiale diventano così argomenti da affrontare con esempi concreti e con il contributo diretto di chi lavora quotidianamente nel settore. Un’iniziativa costruita sulla condivisione della conoscenza e sul volontariato della community, perché portare queste competenze nelle aule significa anche offrire ai ragazzi la possibilità di conoscere nuove professioni, sviluppare curiosità e imparare a vivere la tecnologia in modo più sicuro e consapevole.
Prenota il tuo workshop gratuito con gli esperti di Red Hot Cyber.