


Diversi ceppi di ransomware sono stati collegati al gruppo APT38, un gruppo di hacker del governo nordcoreano noto per gli attacchi alle istituzioni finanziarie di tutto il mondo. Nell’ultima fase degli attacchi, gli aggressori iniettano del malware distruttivo nelle reti delle vittime, distruggendo ogni traccia delle loro attività.
Christian Beek, capo ricercatore sulle minacce di Trellix, ha affermato che gli operatori del gruppo fanno parte del Bureau 121, la 180a unità dell’esercito informatico nordcoreano, e utilizzano i programmi BEAF, PXJ, ZZZZ e ChiChi per estorcere le loro vittime.

Sono stati trovati collegamenti con APT38 durante l’analisi delle somiglianze del codice e degli artefatti con il ransomware VHD e TFlower. Il malware è stato lanciato nelle reti delle vittime utilizzando il framework MATA, utilizzato solo dal gruppo Lazarus, che ha consentito agli specialisti di Kaspersky Lab e Sygnia di tracciare parallelismi con gli attacchi degli hacker nordcoreani.
Beek ha visualizzato il codice BEAF, PXJ e ZZZZ utilizzando la mappatura della curva di Hilbert e ha mostrato la loro ovvia somiglianza con VHD e TFlower. Secondo un ricercatore di Trellix, BEAF e ZZZZ sono copie quasi complete l’uno dell’altro e ChiChi è significativamente diverso dagli altri malware.
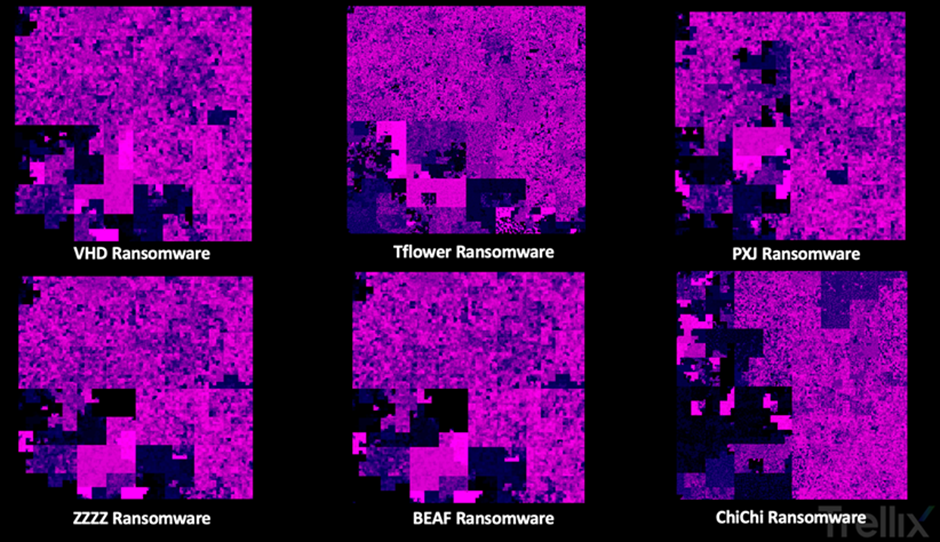
Confronto ransomware (Fonte Trellix)
Sebbene il codice sorgente di ChiChi abbia poca somiglianza con altri programmi, Bick ha trovato lo stesso indirizzo e-mail nelle richieste di riscatto di ChiChi e ZZZZ.
“Sulla base della nostra ricerca, dell’intelligence combinata e delle osservazioni di attacchi ransomware più piccoli e mirati, Trellix li attribuisce agli hacker nordcoreani con un alto grado di fiducia”
ha affermato BIC.
Trellix ha anche tentato di scoprire ulteriori indizi analizzando i trasferimenti di criptovalute utilizzati per riscuotere il riscatto, ma non ha trovato corrispondenze nei portafogli pertinenti. Gli esperti hanno scoperto che gli hacker sono stati in grado di raccogliere solo piccole quantità di risorse crittografiche.
“Famiglie più piccole di ransomware possono far parte di attacchi più organizzati”
ha aggiunto Beek.
“Sulla base delle nostre ricerche e osservazioni, Trellix attribuisce con sicurezza attacchi ransomware mirati su piccola scala agli hacker nordcoreani”.
Ricordiamo che in precedenza è stato riferito di attacchi del gruppo di hacker Lazarus alle società di criptovalute.


Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]