


 News
 Discover
 Newsletter
Articoli in evidenza
 Cyber Italia
 Cyber Italia
 Innovazione
 Cybercrime
 Vulnerabilità
Ultime news
 Cyberpolitica
RedHotCyber in volo con David Cenciotti.
Intervista al famoso blogger ed esperto di aerei militari, tra nuove esigenze cyber-war e aerei da combattimento. Autore: Roberto Villani...
Massimiliano Brolli - 28 Ottobre 2021
 Cyber News
Il potere di Zuckerberg lo rende intoccabile.
Attraverso migliaia di pagine di documenti di Facebook trapelati online, c'è un ritornello scomodo che echeggia tra gli stessi dipendenti...
Redazione RHC - 27 Ottobre 2021
 Cybercrime
I black hacker “russi” si sono travestiti da americani.
Il gruppo di black hacker Nobelium, residenti nella Federazione Russa, ha cercato di mascherare le sue attività utilizzando dei "proxy...
Bajram Zeqiri - 27 Ottobre 2021
 Cultura
…e se spuntasse fuori il green pass di Adolf Hitler?
Autore: Michele PinassiData Pubblicazione: 27/10/2021Un utente ha pubblicato in Rete un QRCode “green pass” rilasciato a Adolf Hitler, nato il...
Michele Pinassi - 27 Ottobre 2021
 Cybercrime
Il JavaScript offuscato permette al malware di transitare indisturbato.
I ricercatori di Akamai hanno condiviso informazioni sull'aumento dell'offuscamento di JavaScript da parte dei black hacker per eludere il rilevamento...
Marcello Filacchioni - 27 Ottobre 2021
 Cyber News
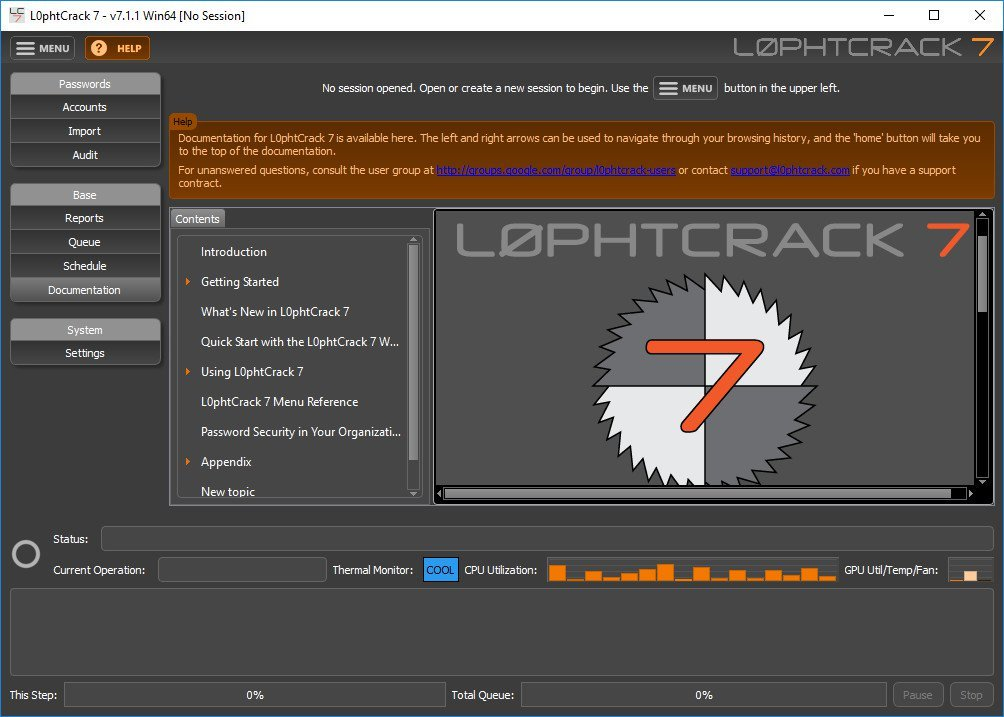
L0phtCrack, l’epico strumento della L0pht Heavy Industries è diventato opensource.
Lo strumento L0phtCrack, Il decennale strumento di controllo e ripristino delle password del famoso gruppo hacker L0pht, è ora finalmente...
Redazione RHC - 27 Ottobre 2021
 Cybercrime
Ransomware armati di potenti exploit zeroday colpiscono le VPN di EntroLink.
Non è una novità che il ransomware sfruttano vulnerabilità zeroday. Secondo i ricercatori di sicurezza Allan Liska e Pancak3 ,...
Pietro Melillo - 27 Ottobre 2021
 Cyber News
Attacco ransomware alla San Carlo. La Timeline dell’incidente.
San Carlo Gruppo Alimentare S.p.A. è un'azienda italiana con sede a Milano e specializzata nella produzione di patatine, grissini, crostini,...
Redazione RHC - 26 Ottobre 2021
 Cyber News
Zuckerberg afferma che Facebook è vittima di diffamazione.
Il CEO di Facebook Mark Zuckerberg ha risposto alle accuse contro la sua azienda da parte dei principali media mondiali....
Redazione RHC - 26 Ottobre 2021
 Cyber News
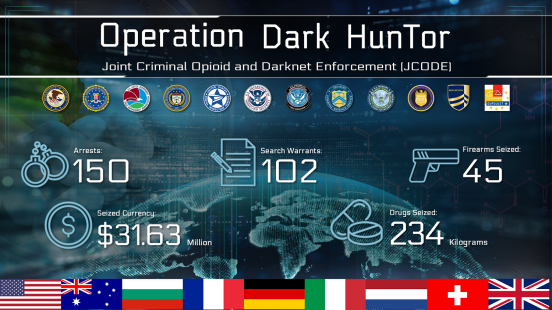
Europol arresta 150 sospetti e confisca 26,7 milioni di euro nell’operazione Dark HunTOR.
La polizia di tutto il mondo ha arrestato 150 sospetti coinvolti nell'acquisto o nella vendita di beni illegali online in...
Redazione RHC - 26 Ottobre 2021
 Cyberpolitica
L’Iran è a secco di carburante a causa di un attacco informatico.
Sembra che la storia si ripeta come accaduto negli Stati Uniti D'America con l'attacco ransomware di DarkSide alla Colonial Pipeline,...
Pietro Melillo - 26 Ottobre 2021
 Cyber News
Robot con figli: fantascienza o possibile realtà?
Autore: Roberto Capra Data Pubblicazione: 26/10/2021 Nel corso di un’intervista del 15 ottobre scorso l’androide Sophia, una robot umanoide dotata...
Redazione RHC - 26 Ottobre 2021
Numero di articoli trovati: 14907
Un PUTTY malevolo viene utilizzato dagli hacker nordcoreani per ottenere persistenza
Gli analisti di Mandiant hanno avvertito di una versione malevola di PuTTY, presumibilmente creata da hacker nordcoreani del gruppo UNC4034 (alias Temp.Hermit o Labyrinth Chollima). Tale versione dannosa di PuTTY viene utilizzata per...


Vulnerability Assessment e Penetration Test. Scopriamo le loro differenze
Autore: Manuel Roccon Spesso si fa confusione su quello che si intende per Vulnerability Assessment e Penetration Test. In questo articolo discuteremo cosa si intenda nello specifico per vulnerability assessment...
I viaggi di lusso in Italia sono stati colpiti dal ransomware LockBit
La famigerata banda ransomware Lockbit, colpisce un’altra organizzazione italiana. Oggi è il turno dello Your Private Italy che si trova a combattere con il ransomware. LockBit 3.0 avvia il consueto “countdown”...
Le infrastrutture di LockBit sono state violate? Diffuse alcune informazioni su GitHub
E' comparso poco fa un post su Twitter, dove viene riportato che una persona sconosciuta dal nome @ali_qushji, ha riportato che il suo team ha violato i server della cybergang...
Emotet diventa il malware precursore preferito nei ransomware Quantum e BlackCat
Emotet è stato uno strumento collaudato dal gruppo ransomware Conti come malware precursore dal novembre 2021 fino al suo scioglimento avvenuto a giugno 2022. Secondo uno degli ultimi rapporti di AdvIntel, ora...
Gli Stati Uniti ordinano alle agenzie federali di avviare un inventario del software in 90gg
Questa settimana, la Casa Bianca ha rilasciato una nuova guida che ordina alle agenzie federali di completare un inventario del software che utilizzano entro 90 giorni. Il National Institute of...
Armenia Azerbaijan: tra guerra cinetica e informatica
Autore: Olivia Terragni Mentre il cessate il fuoco sembra aver sopito gli scontri armati con artiglieria e droni al confine tra Armenia e Azerbaijan - due territori ex-sovietici - gli...
L’era dei cyber weapons: la Coordinated Vulnerability Disclosure è a rischio. Segnalazioni cinesi drasticamente in calo.
Il documento di ricerca del Consiglio Atlantico ha dettagliato una legge cinese che richiede alle organizzazioni di segnalare le vulnerabilità non solo ai fornitori ma anche al governo cinese.Le normative...
Un nuovo Infostealer progettato dalla cyber gang Gamaredon sta raccogliendo vittime
Secondo un rapporto pubblicato da Cisco Talos, un nuovo malware è stato progettato per rubare file preziosi e distribuire payload aggiuntivi. Gli aggressori distribuiscono l'infostealer utilizzando documenti Microsoft Office di...
Anche la CARITAS non si salva dal ransomware BlackCat/ALPHV
Anche la CARITAS, non si salva dalla ransomware as a service (RaaS) e questa volta a colpire è stato ALPHV/BlackCat, già incontrato in precedenza nell'attacco informatico all'università di Pisa. Post...
