


 News
 Discover
 Newsletter
Articoli in evidenza
 Innovazione
 Cybercrime
 Innovazione
 Vulnerabilità
 Vulnerabilità
Ultime news
 Cyber News
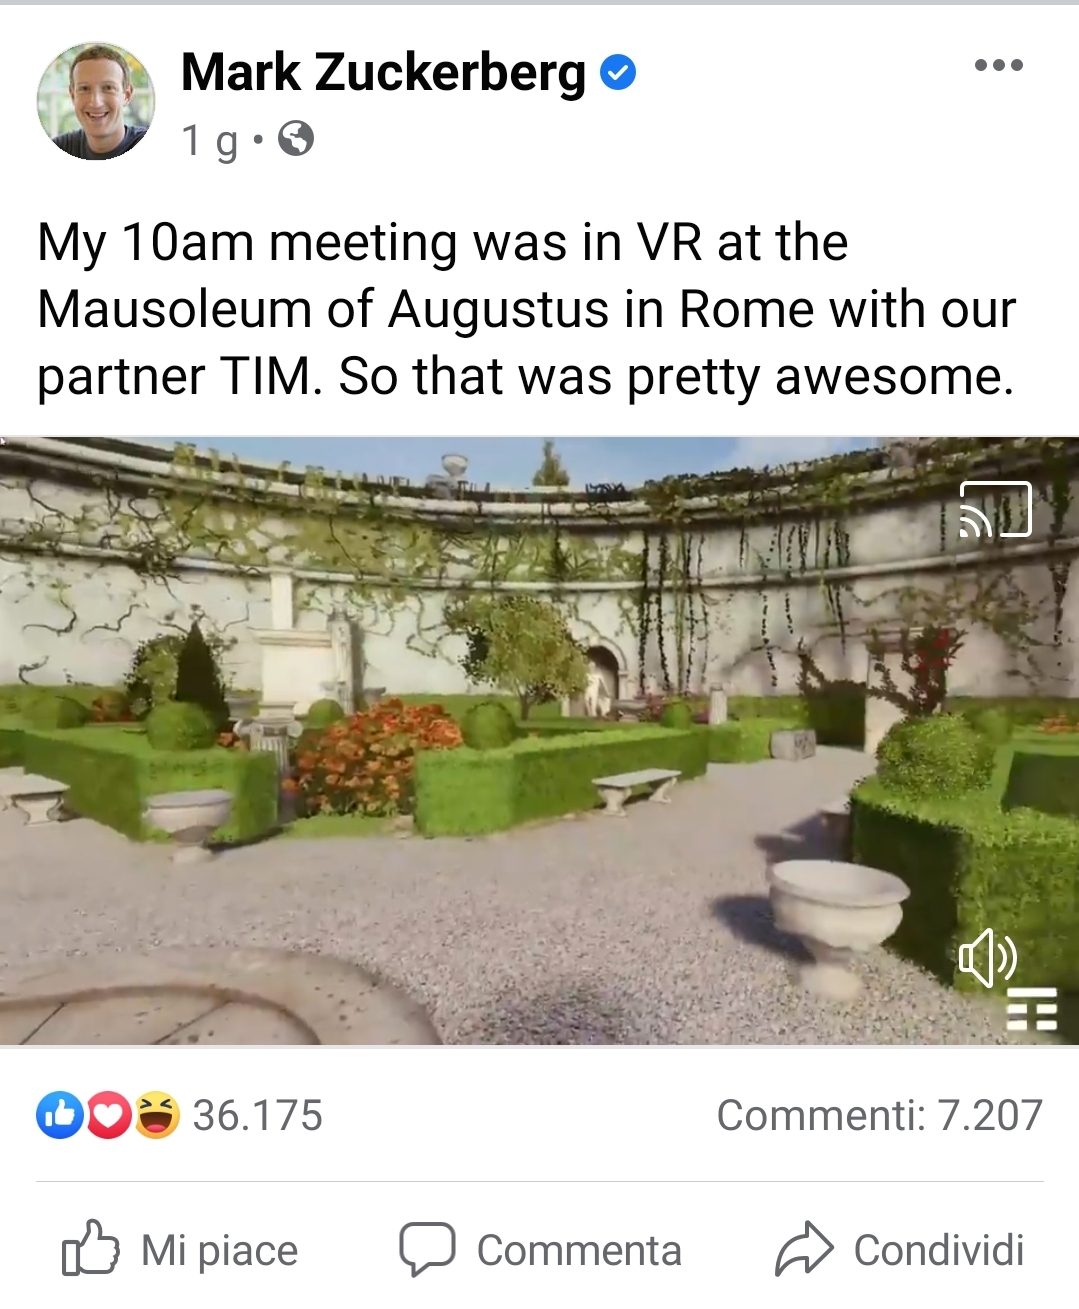
TIM: Zuckerberg visita in VR il mausoleo di Augusto.
TIM, all'interno del progetto per il Mausoleo di Augusto, ha creato una visita in Realtà Virtuale del famoso monumento, coinvolgendo...
Redazione RHC - 25 Aprile 2021
 Vulnerabilità
Apple sotto scacco da REvil. Richiesti 50 milioni di riscatto.
Il giorno in cui Apple avrebbe annunciato una sfilza di nuovi prodotti al suo evento Spring Loaded, è apparsa una...
Pietro Melillo - 25 Aprile 2021
 Cybercrime
Hack tutorial: questo è il perché ogni perdita di dati è un problema per tutti.
Autore: P@km4N La minaccia informatica globale continua ad evolversi ad un ritmo frenetico, con un numero crescente di violazioni dei...
Agostino Pellegrino - 25 Aprile 2021
 Cyber News
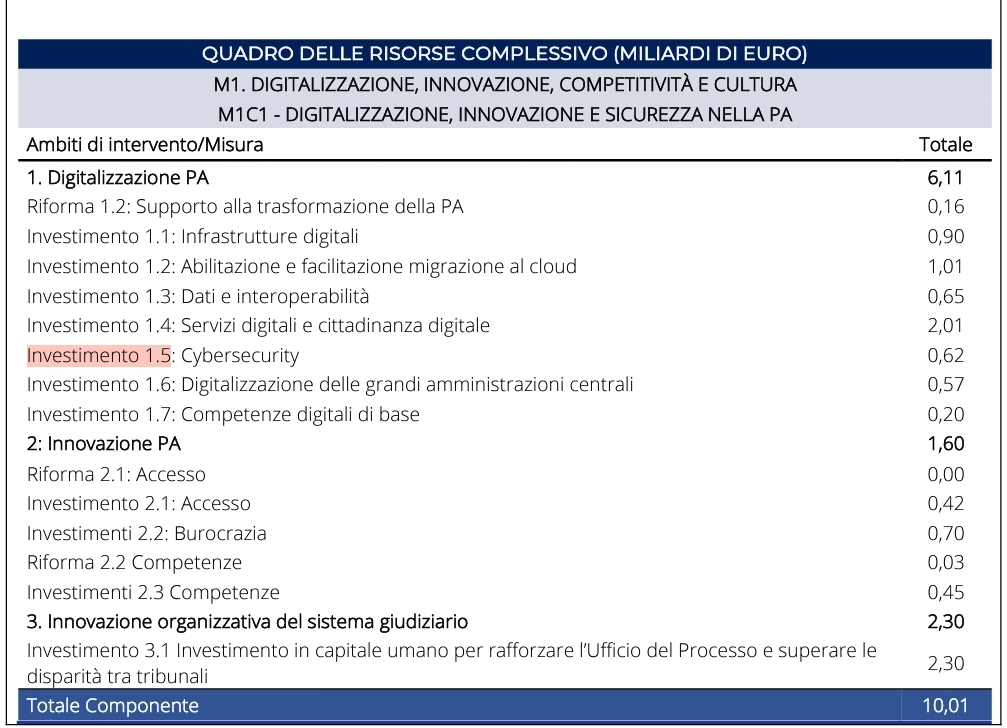
CyberItalia: 620 milioni di euro per la Cybersecurity nel piano nazionale Ripresa e Resilienza.
620 milioni di euro per supportare la ripresa e la resilienza, anche dal punto di vista cyber, non appena verrà...
Redazione RHC - 24 Aprile 2021
 Cybercrime
Tutti compromessi con i malware in supply-chain dei password manager.
Si tratta di una nuova violazione della supply chain, questa volta ai danni dei sistemi che contengono le informazioni più...
Marcello Filacchioni - 24 Aprile 2021
 Cyber News
Tesla Autopilot: Ora stiamo parlando di vite umane, non di dati personali.
Gli ingegneri di Consumer Reports hanno scoperto che in una pista di prova, chiusa di mezzo miglio, la Tesla Model...
Redazione RHC - 24 Aprile 2021
 Cyber News
Come accedere alle Darknet in sicurezza?
Esistono diverse distro Linux progettate e ben hardenizzate per poter eseguire solo il browser TOR, e quindi accedere alla rete...
Redazione RHC - 24 Aprile 2021
 Cyber News
Il Fortran è tornato!
Brontosauri che avete cliccato su questo link, "pescati" dal titolo clickbait, sarete curiosi di capire come mai questo "Brontosauro" di...
Redazione RHC - 24 Aprile 2021
 Cyber News
RHC intervista Thomas Saintclaire, esperto di intelligence militare.
La redazione di Red Hot Cyber (il direttore Massimiliano Brolli e Roberto Villani), hanno intervistato Thomas Saintclaire, un esperto di...
Redazione RHC - 24 Aprile 2021
 Vulnerabilità
Stati Uniti nel pieno di una crisi di sicurezza informatica.
Le rivelazioni di Mandiant di questa settimana, rappresentano l'ultima crisi di sicurezza informatica che ha colpito gli Stati Uniti, dopo...
Agostino Pellegrino - 24 Aprile 2021
 Cyber News
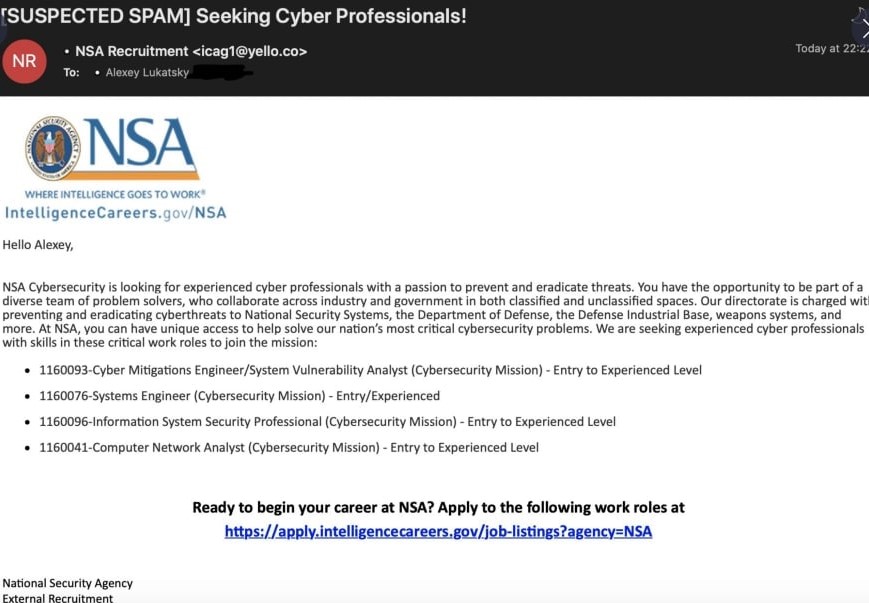
Phishing ai danni della NSA.
E' paradossale, non è vero?L'arte del Phishing non risparmia nessuno, e dopo banche, assicurazioni, compagnie telefoniche, servizi, quello che mancavano...
Redazione RHC - 23 Aprile 2021
 Cyber News
Hai un NAS QNAP? allora dovresti leggere questa news.
Un ransomware cripta i dati, ma una falla di sicurezza sul sito dell'operatore del ransomware, utilizzato per il pagamento del...
Redazione RHC - 23 Aprile 2021
Numero di articoli trovati: 14675
Il “circus” del DDoS aumenterà a causa dei servizi a basso costo.
Secondo un recente rapporto della società di sicurezza informatica Netscout, i criminali informatici ricorrono sempre più spesso ad attacchi DDoS per intimidire le proprie vittime. Ciò è particolarmente vero per...


Micrososft ora blocca i driver contenenti malware.
Come avevamo visto tempo fa, all'interno di Windows, non era presente una funzionalità che implementasse un controllo di attendibilità sui driver installati. Microsoft ha implementato per gli utenti Windows un...
Ransomware Data Room – Marzo 2022
Autore: Dott. Luca Mella, Cyber Security Expert (founder doubleextortion.com)Data Pubblicazione: 29/03/2022 Negli ultimi anni, il fenomeno del ransomware è stato tanto dirompente da influire pesantemente nelle agende di sicurezza di...
Il “malware precursore”, quello che si paventa prima del ransomware
Il ransomware è una delle maggiori minacce alla sicurezza per le aziende, ma non viene fuori dal nulla. Secondo gli specialisti di sicurezza di Lumu Technologies, l'infezione delle reti aziendali...
Intervista a LockBit 2.0: “Le aziende dovrebbero spendere il 5-10% del budget in cybersecurity”
Il 23 agosto 2021, il canale YouTube Russia OSINT ha pubblicato un'intervista in russo con la banda di ransomware LockBit 2.0. Red Hot Cyber la riporta nella sua versione integrale...
Anonymous viola i produttori di attrezzature dell’industria petrolifera russa. 113GB online.
Il gruppo di hacktivisti di Anonymous ha rivendicato di aver preso di mira due società russe rubando un presunto tesoro di dati e lo hanno fatto trapelare online. Si tratta della...
Dati in cambio di Gas. Una UE debole che ringrazia il salvatore USA.
Autore: Agostino PellegrinoData Pubblicazione: 28/03/2022 È sotto gli occhi di tutti come gli stati appartenenti al “Sistema NATO” siano oramai allineati rispetto alle politiche americane riguardo l’ostilità, più o meno...
L’italiana Progetto Edile è stata violata da LockBit 2.0
Come ogni lunedì, sul data leck site (DLS) di Lockbit 2.0 assistiamo a nuove violazioni. Questa settimana ad essere violata è progetto edile srl, una azienda di Castelnuovo Rangone (MO)....
La Russia ha violato i satelliti Europei Viasat all’inizio della guerra in Ucraina.
Funzionari del governo americano hanno detto al Washington Post che l'esercito russo è stato responsabile di un attacco informatico a un servizio Internet satellitare europeo che ha colpito le comunicazioni...
La CISA aggiunge ulteriori 66 CVE all’elenco dei bug critici
La US Cybersecurity and Infrastructure Security Agency (CISA) ha aggiunto 66 nuovi CVE al suo catalogo di vulnerabilità note e ha richiesto alle agenzie federali di correggerle entro il 15...
