


 News
 Discover
 Newsletter
Articoli in evidenza
 Cybercrime
 Cybercrime
 Vulnerabilità
 Innovazione
 Cybercrime
Ultime news
 Cyber News
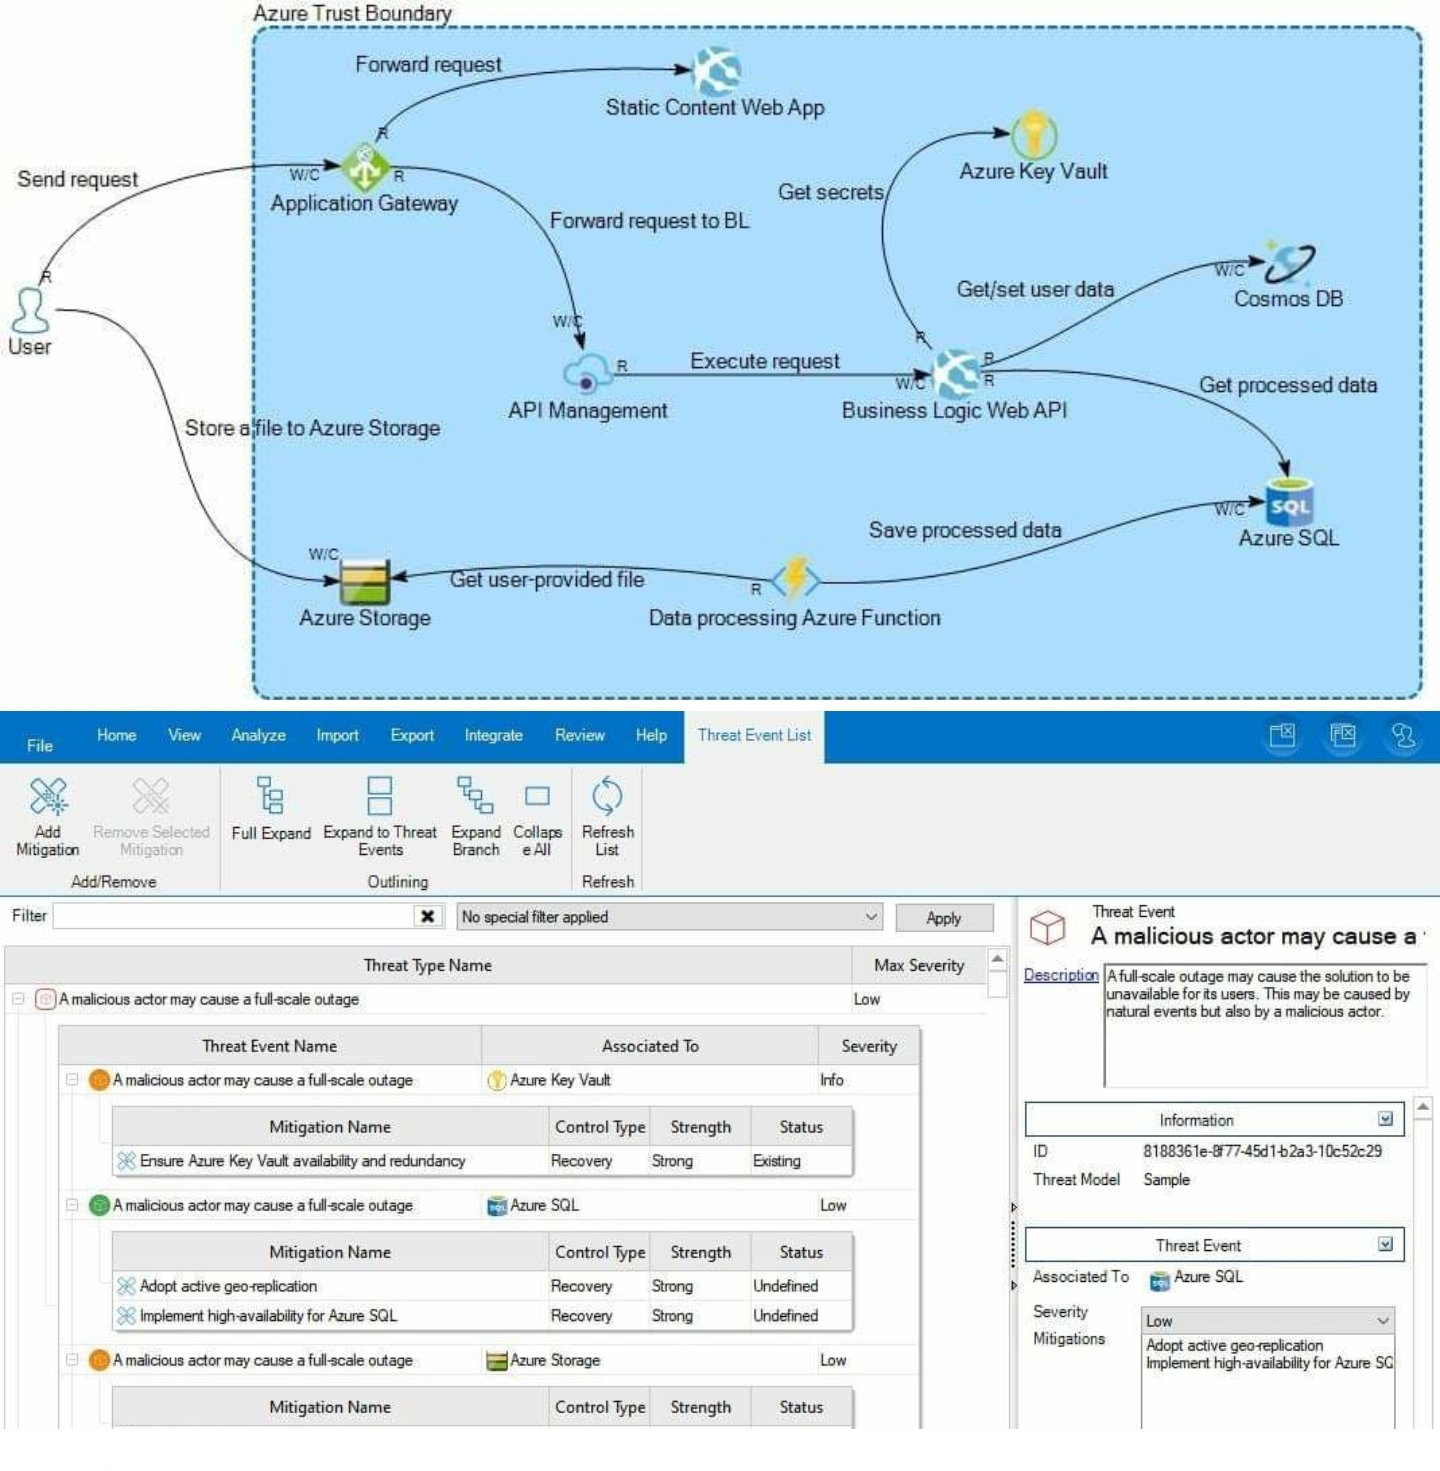
Threat Modelling con TMS: definiamo minacce e mitigazioni.
La #modellazione delle #minacce è una tecnica ingegneristica o un processo strutturato che può essere utilizzato per identificare potenziali minacce,...
Redazione RHC - 1 Dicembre 2020
 Cybercrime
Password: “12345” frena mentre “123456” la sorpassa e vince!
Nella lista delle TOP peggiori password redatta della società di gestione delle password #NordPass nel 2020, sembra che la famosa...
Pietro Melillo - 1 Dicembre 2020
 Cyber News
Dojo: una piattaforma di apprendimento per giovani hacker etici e per … sviluppatori.
#YesWeHack piattaforma europea leader nei bug bounty, ha rilasciato "#Dojo", non il supercomputer annunciato dalla #Tesla, ma una #piattaforma di...
Redazione RHC - 30 Novembre 2020
 Vulnerabilità
TIM Red Team Research firma 6 nuovi CVE su sistemi Schneider Electric.
Sei nuovi CVE firmati dal laboratorio di #TIM #RTR emessi di recente sui sistemi #HMI per #Scada, rispettivamente sui software...
Massimiliano Brolli - 30 Novembre 2020
 Cyber News
Usa, Russia & Cina: la zona grigia minaccia il mondo
L'interferenza dichiarata della #Russia nelle elezioni #presidenziali del 2016 e del 2020 è un gioco da ragazzi rispetto alla sua...
Redazione RHC - 30 Novembre 2020
 Cyber News
20 anni di kernel Linux!
Greg Kroah-Hartman, della #Linux #Foundation attualmente è responsabile per le versioni del #kernel Linux e ha condiviso le lezioni che...
Redazione RHC - 30 Novembre 2020
 Cyber News
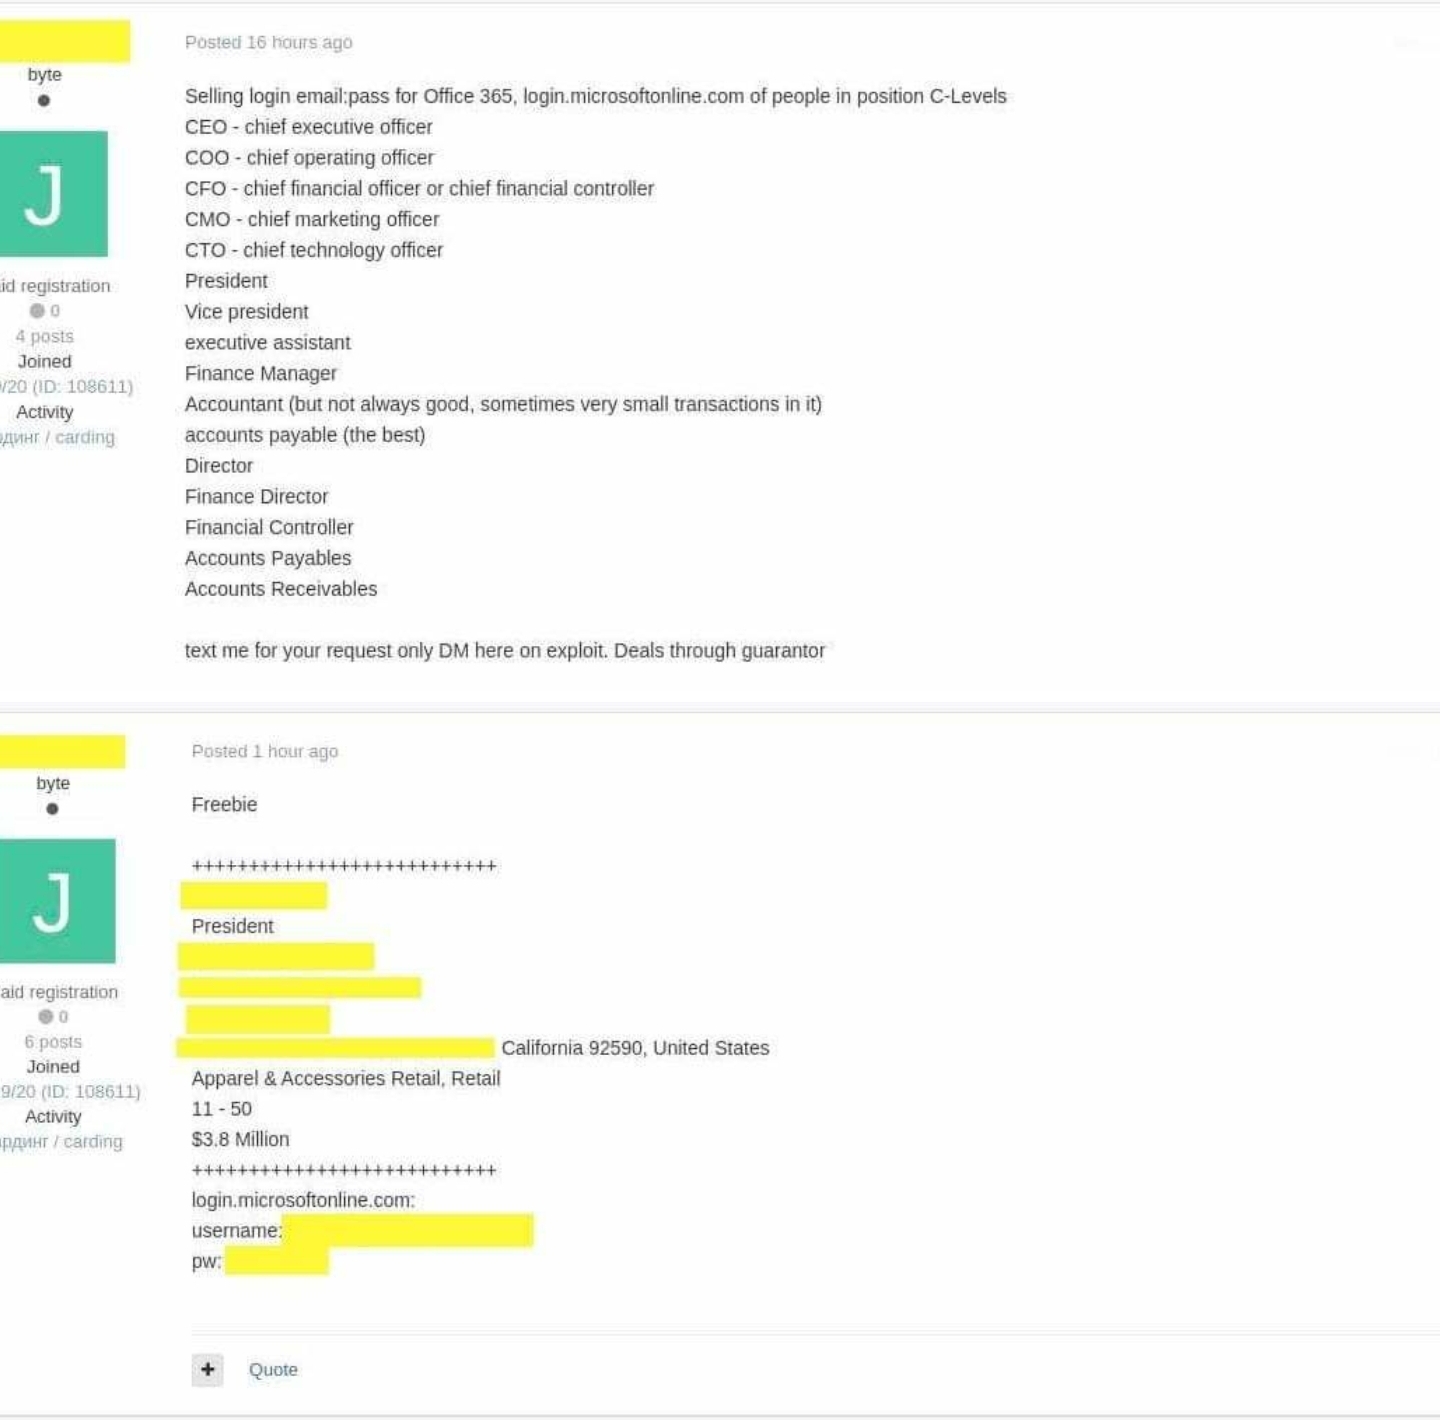
Un hacker vende l’accesso agli account di posta di centinaia di dirigenti
Con la cifra compresa tra100 e 1500 dollari per #account, a seconda delle dimensioni dell'azienda e del ruolo esecutivo, un...
Redazione RHC - 29 Novembre 2020
 Cyber News
Oggi i penetration-test non bastano più. È necessario avviare attività più offensive.
Quando si tratta di #attacchi #informatici, devi pensare come un #hacker, sottoporre a test ricorsivi i tuoi asset per assicurarti...
Redazione RHC - 29 Novembre 2020
 Cyber News
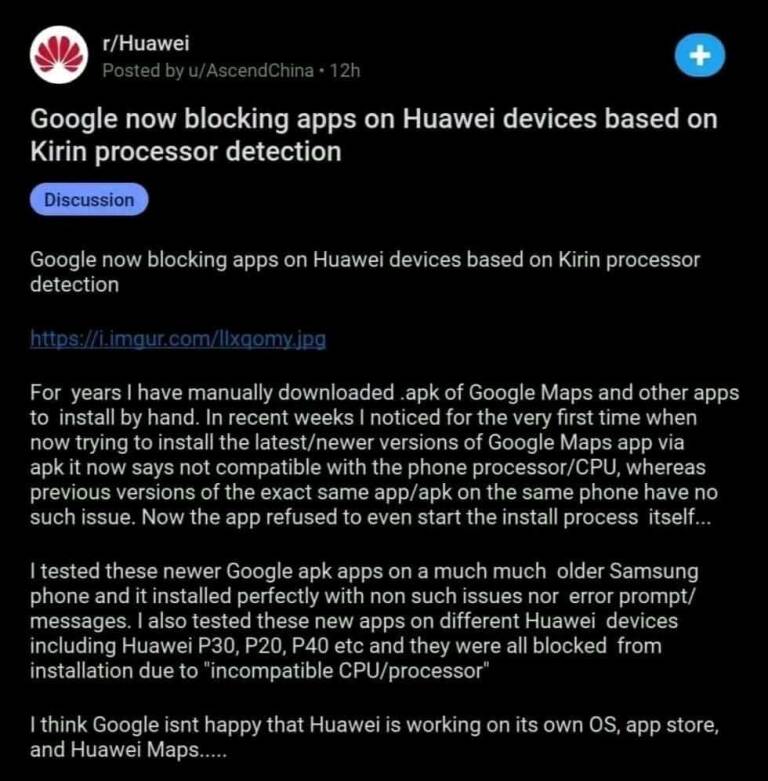
Google blocca le APP su terminali Huawei. Nessuna dichiarazione ufficiale.
Nonostante #Google abbia vietato l'installazione delle sue #applicazioni proprietarie sugli smartphone #Huawei, molti utenti hanno trovato il modo per aggiungerle...
Redazione RHC - 29 Novembre 2020
 Cyber News
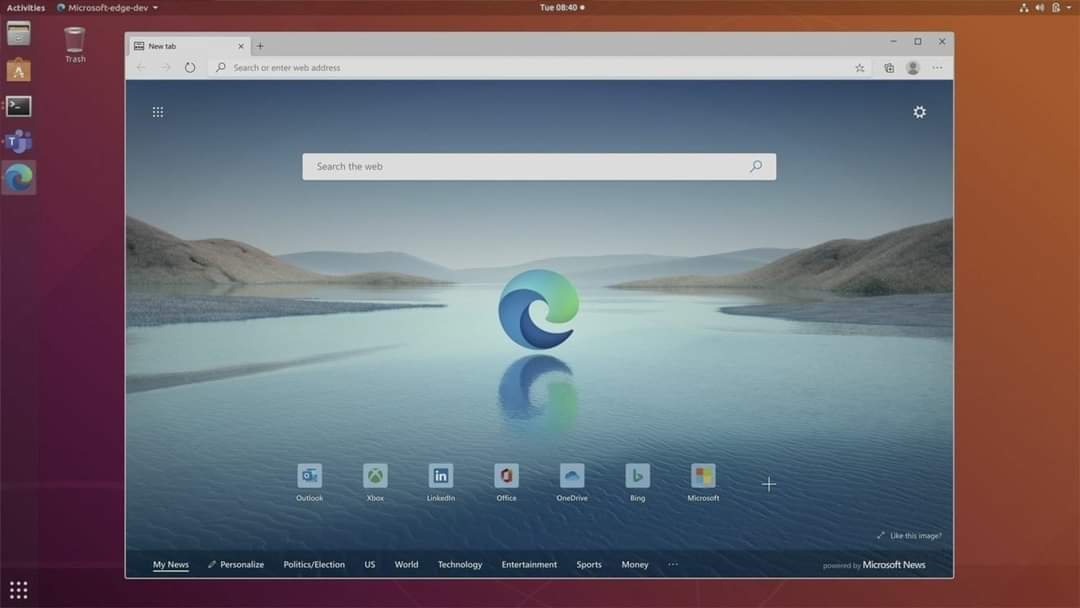
Edge finalmente su Linux.
Microsoft ha annunciato di recente la disponibilità di #Microsoft #Edge Dev Channel per #Linux (versione iniziale di anteprima). La nuova...
Redazione RHC - 28 Novembre 2020
 Cyber News
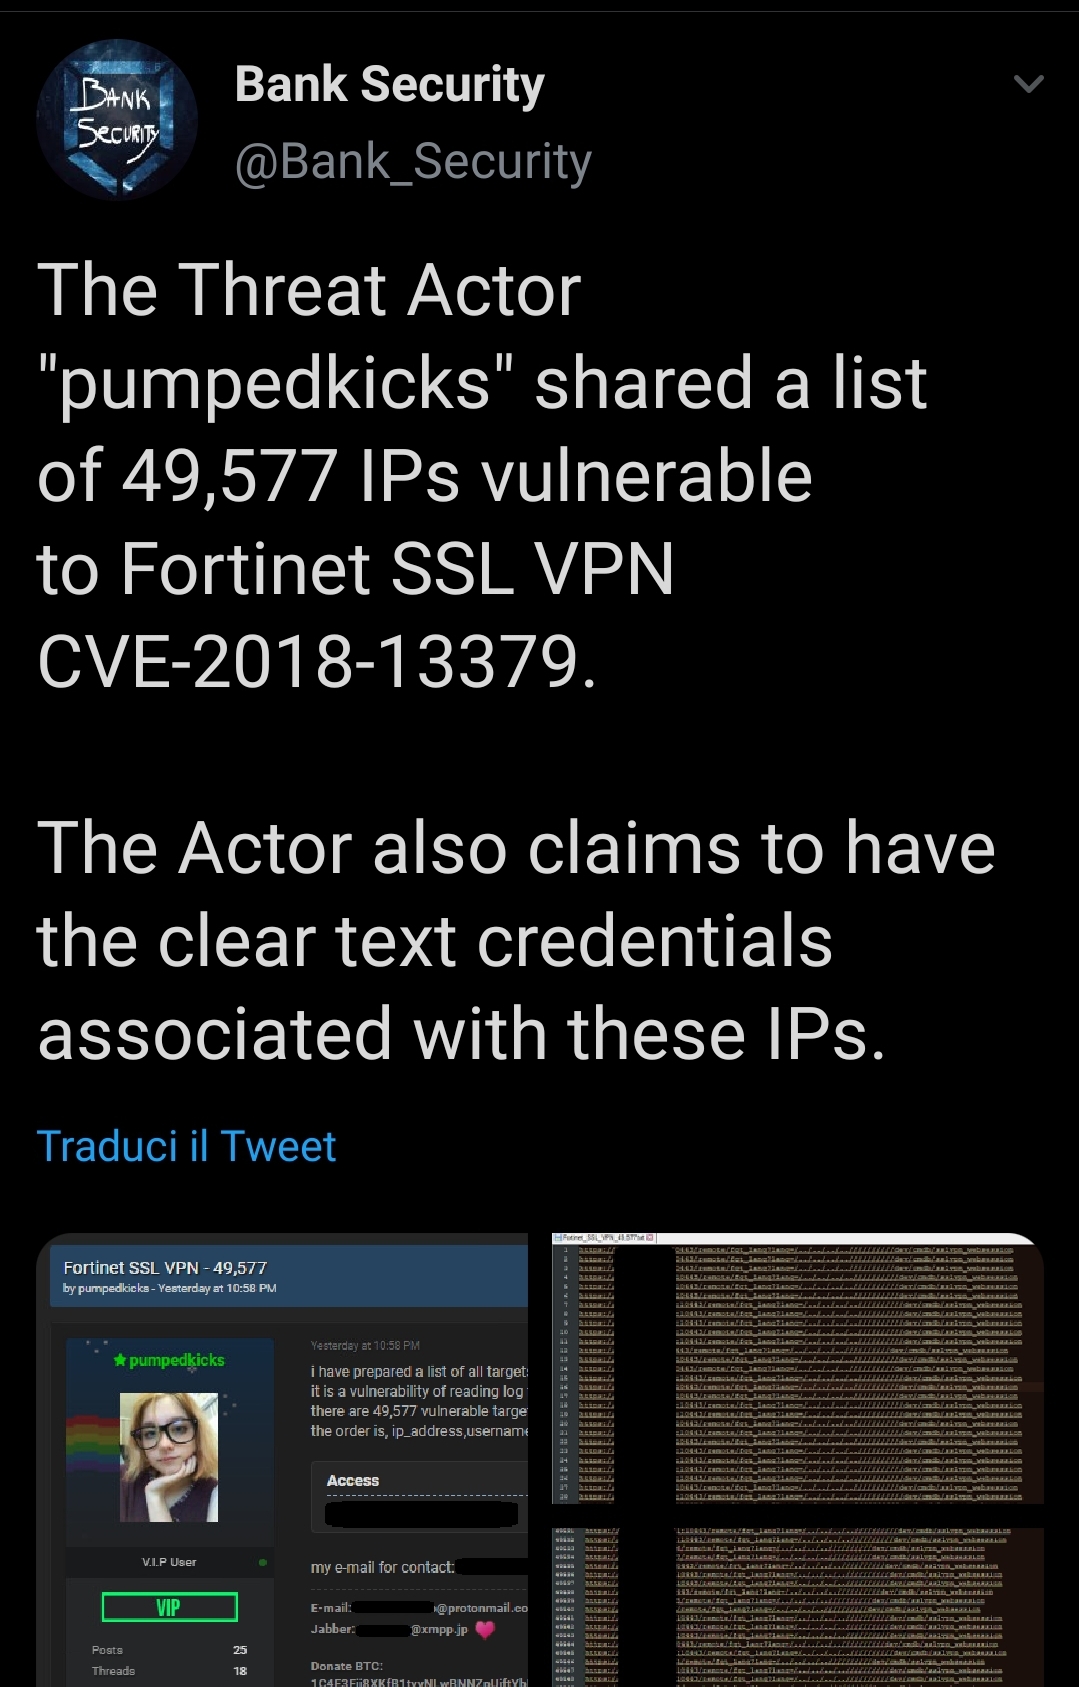
VPN Fortinet violata e dati sulle datknet di PCM, Roma Capitale, e altre istituzioni italiane.
Sempre la solita storia, una #patch non applicata del 2019 su una #vulnerabilità del 2018 ha comportato la fuoriuscita di...
Redazione RHC - 27 Novembre 2020
 Cyber News
Nuove vulnerabilità zeroday su Windows in EoL.
Un ricercatore di #sicurezza francese ha scoperto accidentalmente una vulnerabilità #zeroday che colpisce i sistemi operativi #Windows 7 e Windows...
Agostino Pellegrino - 26 Novembre 2020
Numero di articoli trovati: 14678
La Russia è seconda al mondo in termini di numero di smartphone con malware preinstallato.
Trend Micro rileva che nella Federazione Russa circa 16,1 mila dispositivi hanno sofferto di questo problema. Gli esperti lo chiamano una cifra stimata, che in realtà può essere molto più...


Nasce a Roma “Open Lab”: la fucina delle tecnologie emergenti.
A Roma Tiburtina nasce ‘Roma Open Lab’, l’officina delle idee della futura Smart City al servizio dei cittadini. Un laboratorio per fare ricerca, innovazione e sperimentare l’applicazione delle nuove tecnologie...
I dati cifrati da Hive ransomware, possono ora essere recuperati.
Un gruppo di scienziati della Kookmin University in Corea del Sud ha pubblicato un rapporto che descrive un metodo per recuperare i file crittografati dal ransomware Hive. Dopo aver analizzato...
Mozilla ha perso la guerra dei browser, ma inizia a pensare a nuovi servizi.
Poiché Google Chrome continua a dominare il mercato dei browser, la già piccola quota di Firefox si sta riducendo ulteriormente e la Mozilla Foundation si trova a un bivio. Secondo...
Gli USA inseriscono WeChat e AliExpress nei mercati che vendono merce contraffatta.
Le autorità statunitensi hanno aggiunto la piattaforma di messaggistica cinese WeChat e il mercato online AliExpress al loro elenco di mercati di contraffazione e pirateria, che include ogni anno i...
La cybergang TunnelVision sfrutta Log4shell per infettare con il ransomware le installazioni VMware Horizon.
Il gruppo di hacker TunnelVision, ritenuto affiliato al governo iraniano, sta sfruttando la vulnerabilità critica Log4Shell (CVE-2021-44228) nella libreria open source Apache Log4j della quale abbiamo parlato molto a ridosso...
L’Agenzia italiana del Turismo colpita dal ransomware LockBit 2.0
L'Italia è sotto scacco da LockBit. Piccole, medie e grandi imprese sono costantemente bersagliate dal gruppo hacker criminale che non risparmia le grandi PA, come abbiamo visto relativamente alla ULSS6...
Meta costruisce un supercomputer per addestrare le AI del Metaverso.
Con migliaia di GPU NVIDIA, i ricercatori Meta svelano il supercomputer AI Research SuperCluster (RSC) in grado di addestrare grandi modelli di intelligenza artificiale necessari per le nuove applicazioni basate...
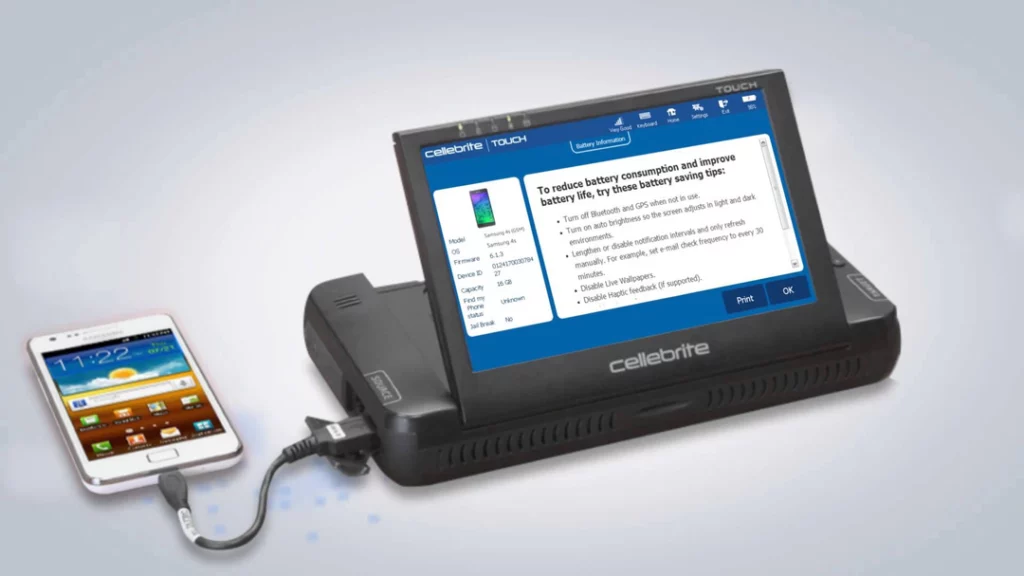
Cellebrite limita la possibilità di sbloccare l’iPhone attraverso il suo strumento.
Cellebrite, è un altro Private Sector Offensive Actor (PSOA), o meglio dire azienda analoga alla NSO group della quale si è parlato recentemente, la quale produce strumenti per l'hacking dei...
Nuovo Smishing sul COVID19 avverte la Polizia di Stato.
Nella giornata di ieri, la Polizia italiana ha avvertito di un tentativo di phishing sul COVID19 che viene effettuato attraverso un SMS apparentemente inviato dal Ministero della Salute avvertendo che...
