


 News
 Discover
 Newsletter
Articoli in evidenza
 Cyberpolitica
 Vulnerabilità
 Vulnerabilità
 Vulnerabilità
 Vulnerabilità
Ultime news
 Cyber News
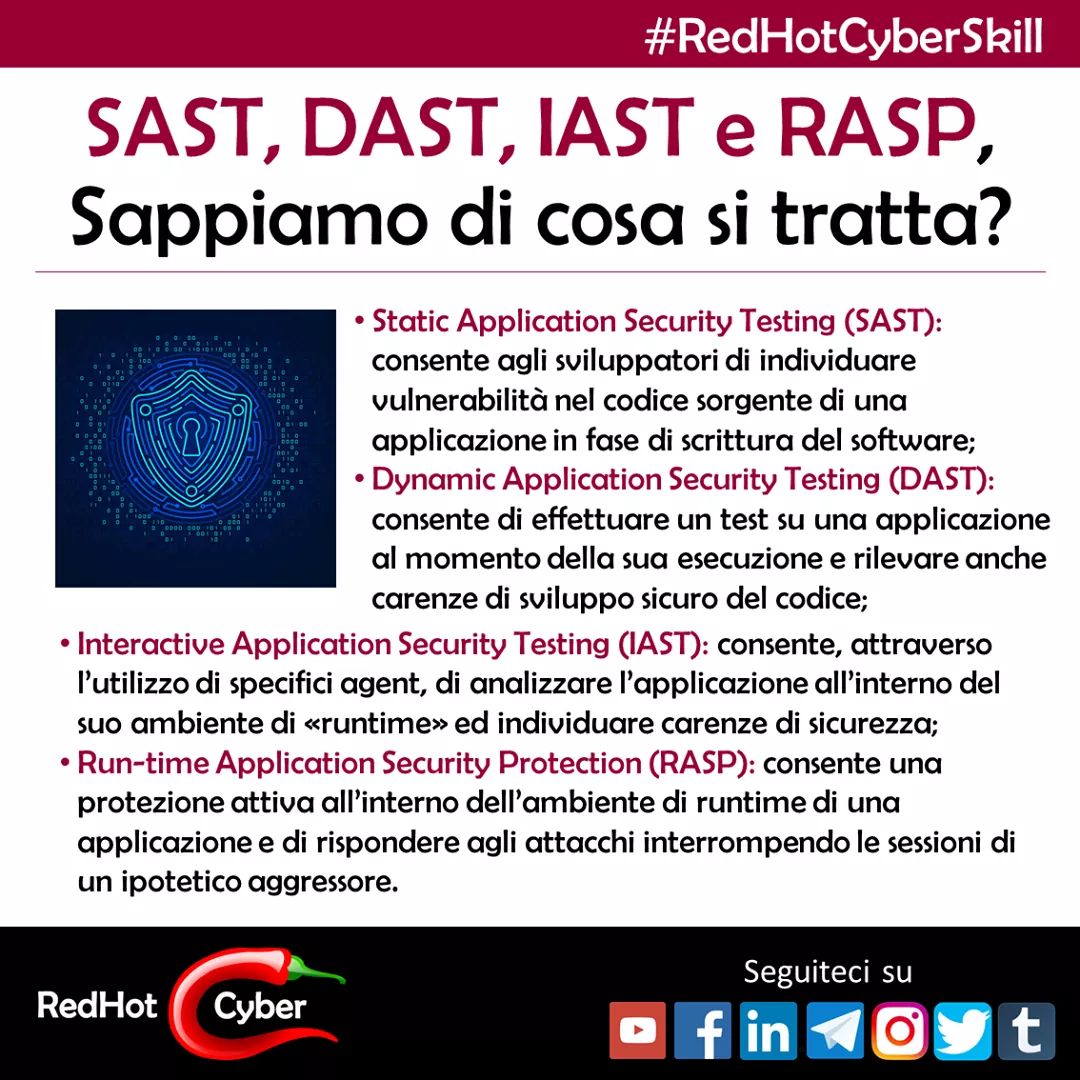
I Controlli di sicurezza applicativi hanno degli acronimi assurdi.
Ma sotto le loro difficili sigle, si nascondono potenti armi per poter contrastare con efficacia i #criminali #informatici, pertanto occorre...
Redazione RHC - 15 Settembre 2020
 Cyber News
Gli hacker nordcoreani rubano miliardi in criptovaluta. Come lo trasformano in denaro reale?
Per anni, la dinastia Kim della #Corea del Nord ha guadagnato denaro attraverso attività #criminali come il traffico di #droga...
Redazione RHC - 15 Settembre 2020
 Cyber News
Microsoft rileva che i data center sottomarini sono affidabili, pratici ed ecologici.
Microsoft rileva che i data center sottomarini sono affidabili, pratici e utilizzano l'energia in modo sostenibile. All'inizio di questa estate,...
Redazione RHC - 15 Settembre 2020
 Cyber News
Mattinata nera per Unicredit; servizi offline dalle 9.00 alle 12.00.
Questa mattina i clienti #Unicredit non hanno potuto né pagare né ritirare denaro o accedere ai propri conti online.Questo è...
Redazione RHC - 14 Settembre 2020
 Cyber News
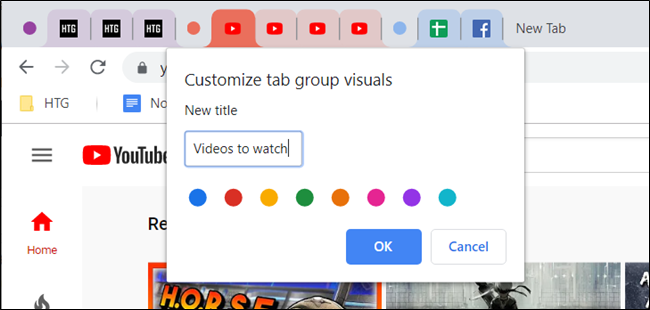
Ti piace Chrome? Scopri le Group Tabs!
Chiunque ami utilizzare #Google #Chrome per navigare sul Web dovrebbe assolutamente andare sul menu impostazioni e premere il pulsante di...
Redazione RHC - 14 Settembre 2020
 Cyber News
Jeff Bezos quotes
Buon inizio settimana a tutti!#redhotcyber #cybersecurity #technology #buoniniziosettimana
Redazione RHC - 14 Settembre 2020
 Cyber News
Cosa succederà a TikTok tra pochi giorni negli Stati Uniti?
Per le decine di milioni di utenti di #TikTok negli Stati Uniti che guardano il destino della popolare app video...
Redazione RHC - 14 Settembre 2020
 Cyber News
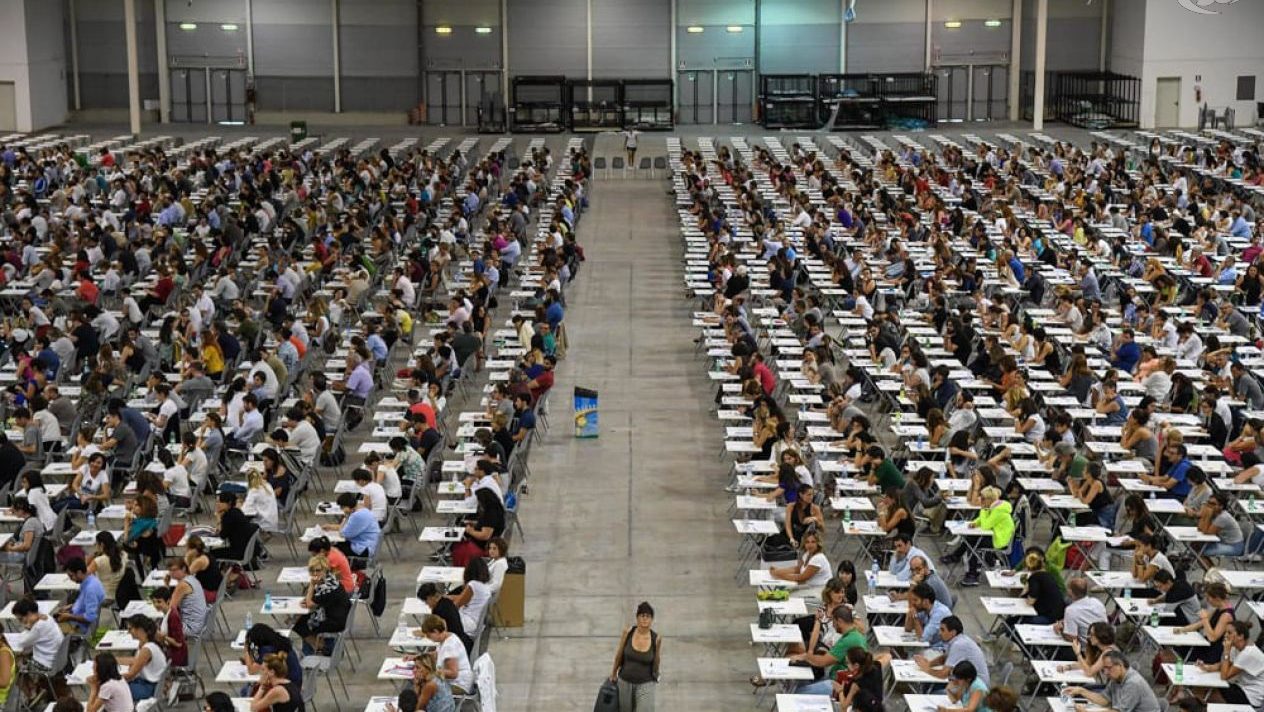
Concorso regione Campania: visibili a chiunque dati sensibili ed Iban.
Caos nei dati sensibili al "concorsone" della regione #campania, con una dispersione perfino di coordinate bancarie, denunciato da diversi candidati...
Redazione RHC - 14 Settembre 2020
Cybercrime
Linux nel mirino del cybercrime. Non è una questione di squadra del cuore.
Poiché le organizzazioni scelgono di utilizzare i sistemi operativi #opensource in tutto il mondo, i ricercatori di sicurezza hanno avvertito...
Sandro Sana - 13 Settembre 2020
 Cyber News
I microscopi abbinati alla AI, potrebbero cambiare la diagnostica del cancro.
Nuovi #microscopi a realtà aumentata, alimentati dall'intelligenza artificiale (#AI), cambieranno il modo in cui i medici rilevano il #cancro e...
Redazione RHC - 13 Settembre 2020
 Cyber News
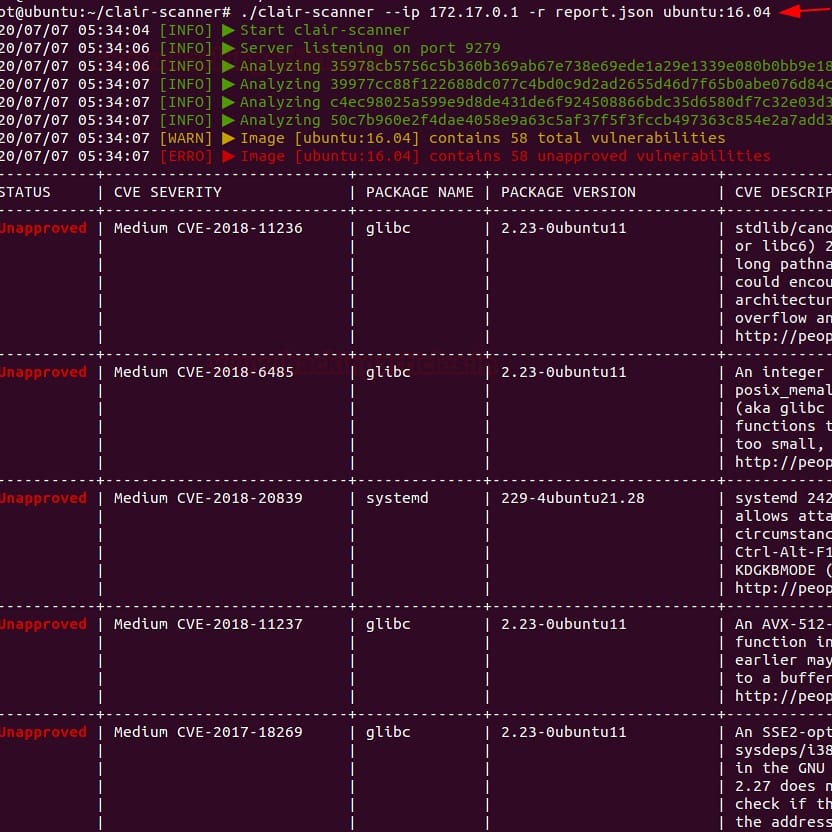
Image Vulnerability Assessment: controlliamo se i nostri docker sono vulnerabili.
Stiamo passando dalla #virtualizzazione ai #container in modo massivo e conosciamo tutti i servizi come #Docker o #quay.io.Possiamo scegliere una...
Redazione RHC - 13 Settembre 2020
 Cyber News
WordPress, Joomla, Drupal: 89 nuovi zeroday sui CMS tanto amati quanto vulnerabili.
Lo sappiamo, i CMS ci aiutano innegabilmente nella pubblicazione e nella gestione dei #contenuti, ma la loro #sicurezza viaggia sempre...
Agostino Pellegrino - 12 Settembre 2020
Numero di articoli trovati: 14685
La Pennsylvania potrebbe vietare l’uso di AirTag per la sorveglianza
Sul sito web ufficiale del governo della Pennsylvania è pubblicato un disegno di legge presentato dal rappresentante John Galloway (John Galloway), che vieta l'uso degli AirTag per qualsiasi cosa diversa...


REvil sembra vivo e vegeto. Parola di ReversingLabs.
Nonostante i recenti arresti di sospetti del gruppo di cyber-estorsionisti REvil (Sodinokibi), la loro attività non è affatto diminuita, secondo la società di sicurezza informatica ReversingLabs. Timeline della cyber gang...
False mail del Ministero della salute sulla certificazione COVID-19.
Stanno circolando false email da parte di un mittente che si finge il Ministero della Salute, si legge all'interno della pagina Facebook dello stesso ministero, in un avviso pubblicato nella...
La ASL 3 Napoli sud non riesce a pagare gli stipendi del personale a causa dell’attacco informatico
Continua la crisi informatica alla ASL Napoli 3 sud e le cose non stanno andando decisamente bene dopo la pubblicazione dei dati da parte della cyber gang Sabbath ransomware. Questa...
IL funzionamento della Blockchain e il Quantum Collision Attack.
Autore: Fernando Curzi L. (CyberSecurity analyst, Web developer e autore di Hackerpunk)Data Pubblicazione: 28/01/2021 Blockchain (catena di blocchi) è una tecnologia digitale per il trasferimento sicuro di beni, come il...
Le VPN gratuite sono tutelano la tua privacy oppure no?
Ecco che un altro servizio VPN ha dimostrato la sua affidabilità.Molto spesso riceviamo la seguente domanda: una VPN gratuita è affidabile? Possiamo stare sicuri che riusciamo a navigare in forma...
La Germania attaccata dai cinesi di APT27 che utilizzano il RAT HyperBro.
L'Ufficio federale tedesco per la protezione della Costituzione (Bundesamt für Verfassungsschutz, BfV) ha avvertito di attacchi in corso coordinati dal gruppo di hacker cinese APT27 (noto anche come TG-3390, Emissary...
7 milioni di dati personali sul covid-19 dell’Ucraina, in vendita nelle darknet.
Come abbiamo visto in uno scorso articolo, è alta la tensione tra Ucraina e Russia. L’attacco informatico ai siti web del governo ha lasciato degli strascichi importanti da gestire, cosa...
Perde il PIN del portafoglio cripto e affitta un hacker per riaverlo. Il tentativo è riuscito.
L'esperto di computer Joe Grand, alias Kingpin, ha rivelato come è stato in grado di hackerare un portafoglio hardware Trezor One contenente fondi per un valore di oltre 2 milioni...
Attacco informatico alla Francia. Lockbit colpisce il ministero di giustizia.
Il famigerato gruppo di criminali informatici LockBit 2.0, del quale parliamo costantemente su queste pagine, ha dichiarato ieri di aver violato il ministro della Giustizia francese e crittografato i suoi...
